모범 사례
정보와 값을 안전하게 공유하기
정보 접근과 값 전달의 목적을 나누고 만료·회수까지 관리합니다.
왜 공유 목적을 나누나
노출 위치나 판정을 함께 검토할 때는 시크릿 정보가 필요합니다. 서비스에 넣을 값을 전달할 때는 값 자체가 필요합니다. 목적에 맞는 공유 방식을 고르면 검토에 참여하는 사람에게 불필요하게 값을 보내는 일을 줄입니다.
권장 공유 방식
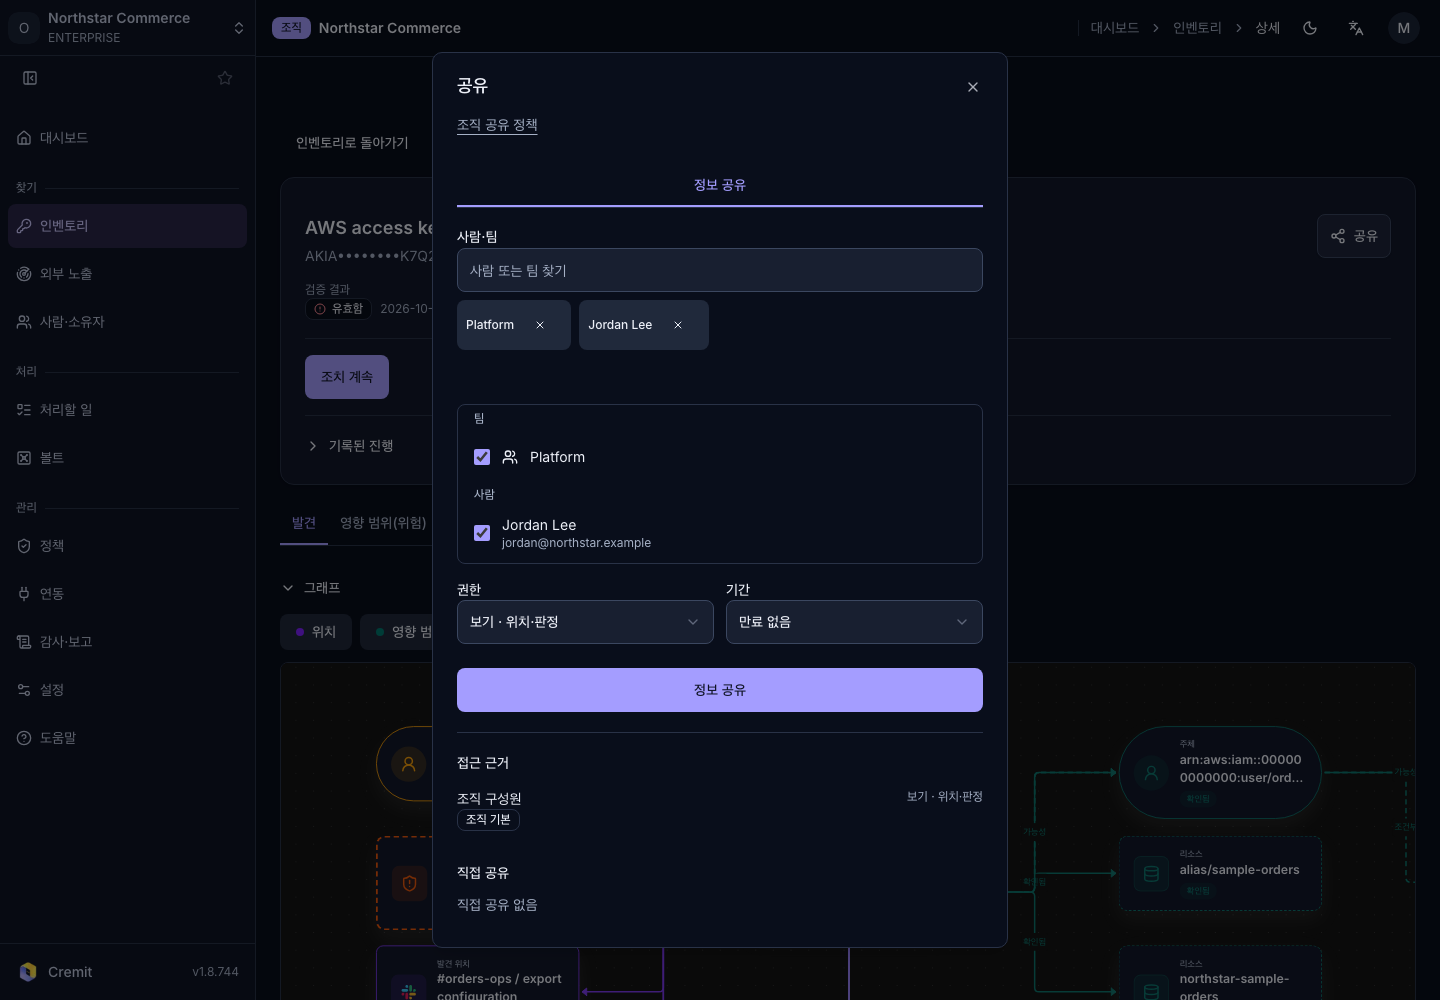
검토나 인계를 위해서는 정보 공유를 사용합니다. 읽기만 필요하면 보기를 선택합니다. 관리와 재공유가 필요할 때만 관리를 선택합니다. 정보 공유로 값까지 전달된다고 가정하지 않습니다.
값 자체가 필요한 지정 구성원에게는 값 직접 공유를 사용합니다. 받는 사람과 목적을 확인합니다. 만료와 전체 열람 횟수를 필요한 범위로 제한합니다. 기본값은 24시간과 1회입니다. 열람 횟수는 받는 사람 전체의 합계입니다. 각자 한 번씩 읽어야 한다면 받는 사람 수에 맞춰 횟수를 정합니다.
정보 공유 기간은 작업이 끝날 시점에 맞춥니다. 기본 공유 정책은 기간 상한을 두지 않습니다. 실제 만료 시점을 직접 확인합니다. 시크릿 정보 기본 공개 범위의 기본값은 조직 구성원에게 공개입니다. 일부 사람만 보게 하려면 기본 공개 제한과 팀 규칙의 영향을 관리자가 검토해야 합니다. 개별 공유를 회수해도 다른 권한 경로가 남을 수 있습니다.
담당자가 바뀌거나 작업이 끝나면 접근 가능한 사람에서 남은 공유를 확인합니다. 필요 없는 접근을 회수합니다. 보낸 값은 공유한 값에서 상태와 만료를 확인합니다. 공유를 회수하거나 만료해도 받는 사람이 다른 곳에 저장한 사본은 지워지지 않습니다.
흔한 실수
값 직접 공유 버튼이 보이지 않는다고 조직 역할을 무조건 높이지 않습니다. 역할과 공유 정책을 먼저 확인합니다. 정보 공유 승인 필요가 켜진 조직에서는 값 직접 공유를 사용할 수 없습니다. 검토용 문서나 채팅에 값을 붙여 넣으면 공유 기간이 지나도 그 사본은 남습니다.
점검표
- 정보 검토와 값 전달 중 목적을 골랐는가.
- 받을 사람·팀과 필요한 권한을 확인했는가.
- 기본값과 실제 만료·열람 횟수를 확인했는가.
- 작업 종료 뒤 남은 공유와 다른 접근 경로를 살폈는가.
- 받은 값을 다른 곳에 복사할 필요가 있는지 검토했는가.
동작과 제한은 시크릿 공유에서 확인합니다.