모범 사례
감사 로그로 변경 확인하기
감사 기록을 작업 근거와 대조하고 조회 결과가 비었을 때도 범위를 점검합니다.
왜 작업 결과와 기록을 대조하나
설정이나 담당자가 바뀌면 누가 무엇을 변경했는지 확인해야 합니다. 감사 로그는 조직 안에서 기록된 작업을 확인하는 자료입니다. 발급 서비스의 키 폐기나 실제 서비스 정상 동작을 대신 증명하지는 않습니다.
권장 검토 방법
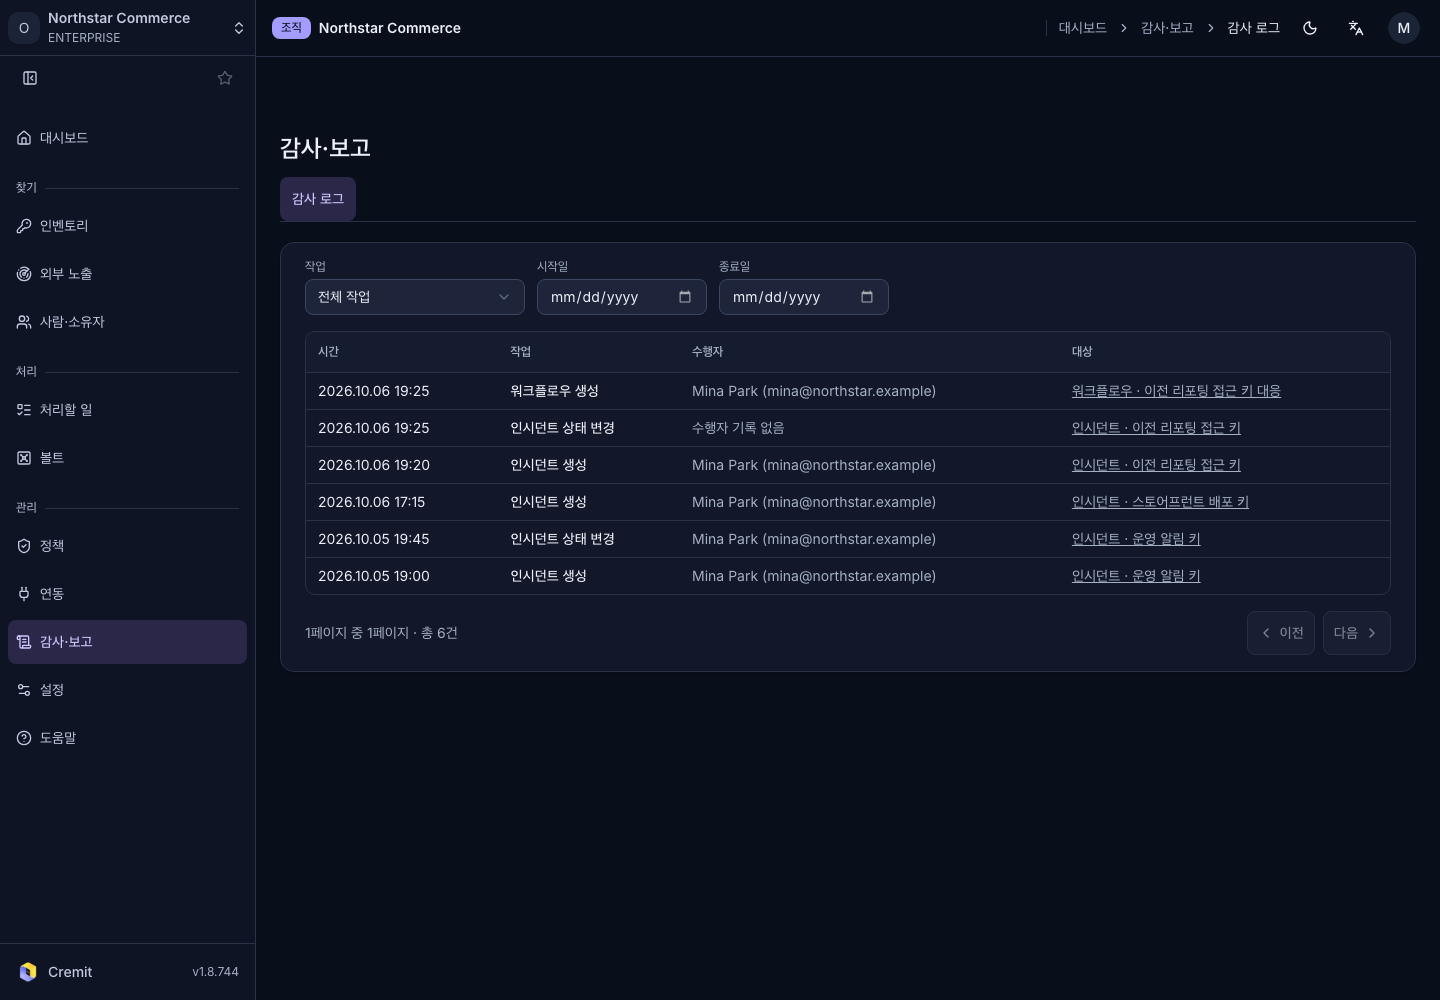
관리 역할을 맡은 사람이 관리의 감사 로그에서 검토할 작업과 기간을 정합니다. 작업, 시작일, 종료일로 범위를 좁힙니다. 조회된 기록의 시간·작업·수행자·대상을 확인합니다.
담당자나 접근 권한이 바뀌면 변경 대상과 수행자가 계획한 내용과 맞는지 살핍니다. 이름이 비슷하거나 삭제된 대상 때문에 구분하기 어렵다면 식별자 보기를 펼쳐 식별자를 대조합니다. 기록만으로 변경 이유를 알기 어렵다면 작업을 맡은 사람에게 원래 목적을 확인합니다.
기록이 없으면 조회 기간과 작업 유형의 범위를 넓혀 다시 확인합니다. 결과가 여러 페이지라면 다음 페이지도 확인합니다. 기록 0건을 변경 0건이나 사고 없음으로 해석하지 않습니다. 다음 사람이 검토를 이어갈 수 있도록 확인한 범위와 찾지 못한 근거를 함께 남깁니다. 증적에 시크릿 값 자체를 복사하지 않습니다.
흔한 실수
작업 기록 하나만으로 전체 조치가 끝났다고 판단하지 않습니다. 예를 들어 담당자 지정 기록과 키 폐기는 서로 다른 확인입니다. 화면에 표시된 이름만으로 대상을 단정하지 않습니다. 첫 페이지만 읽고 전체 기간을 검토했다고 보고하지 않습니다.
점검표
- 검토할 작업과 기간을 정했는가.
- 수행자와 대상 식별자를 대조했는가.
- 실제 작업 결과를 별도의 근거로 확인했는가.
- 빈 결과와 다음 페이지를 확인했는가.
- 확인 범위와 남은 의문을 값 없이 기록했는가.
필터 사용법은 감사 로그를 참고합니다.