인벤토리
접근 범위
접근 범위 화면에서 클라우드 키의 권한 분석 결과와 접근 경로를 읽는 방법을 설명합니다.
접근 범위는 탐지된 클라우드 키가 어떤 권한을 갖고 있는지 보여 주는 화면입니다. 인벤토리 메뉴에서 열 수 있으며, 소유자, 관리자, 멤버가 볼 수 있습니다. 목록에는 내가 볼 수 있는 시크릿만 나옵니다.
권한 분석은 클라우드 계정에 권한 분석기를 연결해야 동작합니다. 분석기 연결은 AWS 권한 분석과 GCP API 키 제한 분석을 참고하세요.
분석 결과 탭
분석 결과 탭에는 권한 분석이 끝난 AWS 키와 GCP 키가 최근에 분석한 순서로 표시됩니다. 오른쪽 위의 목록에서 전체, AWS, GCP 중 하나를 골라 좁힐 수 있습니다.
| 열 | 의미 |
|---|---|
| 탐지 룰 | 키를 찾아낸 탐지 룰입니다. 누르면 그 시크릿의 상세 화면이 열립니다. |
| ID | 키가 속한 AWS 계정 ID 또는 GCP 프로젝트입니다. 소유자와 관리자에게만 표시됩니다. |
| 시크릿 | 일부를 가린 키 값입니다. |
| 권한 검토 | 키에 Owner 또는 Editor 수준의 권한이 있으면 그 표시가 붙습니다. 그 밖에는 상세 확인 필요가 붙습니다. |
| 마지막 분석 | 마지막으로 분석한 시각입니다. |
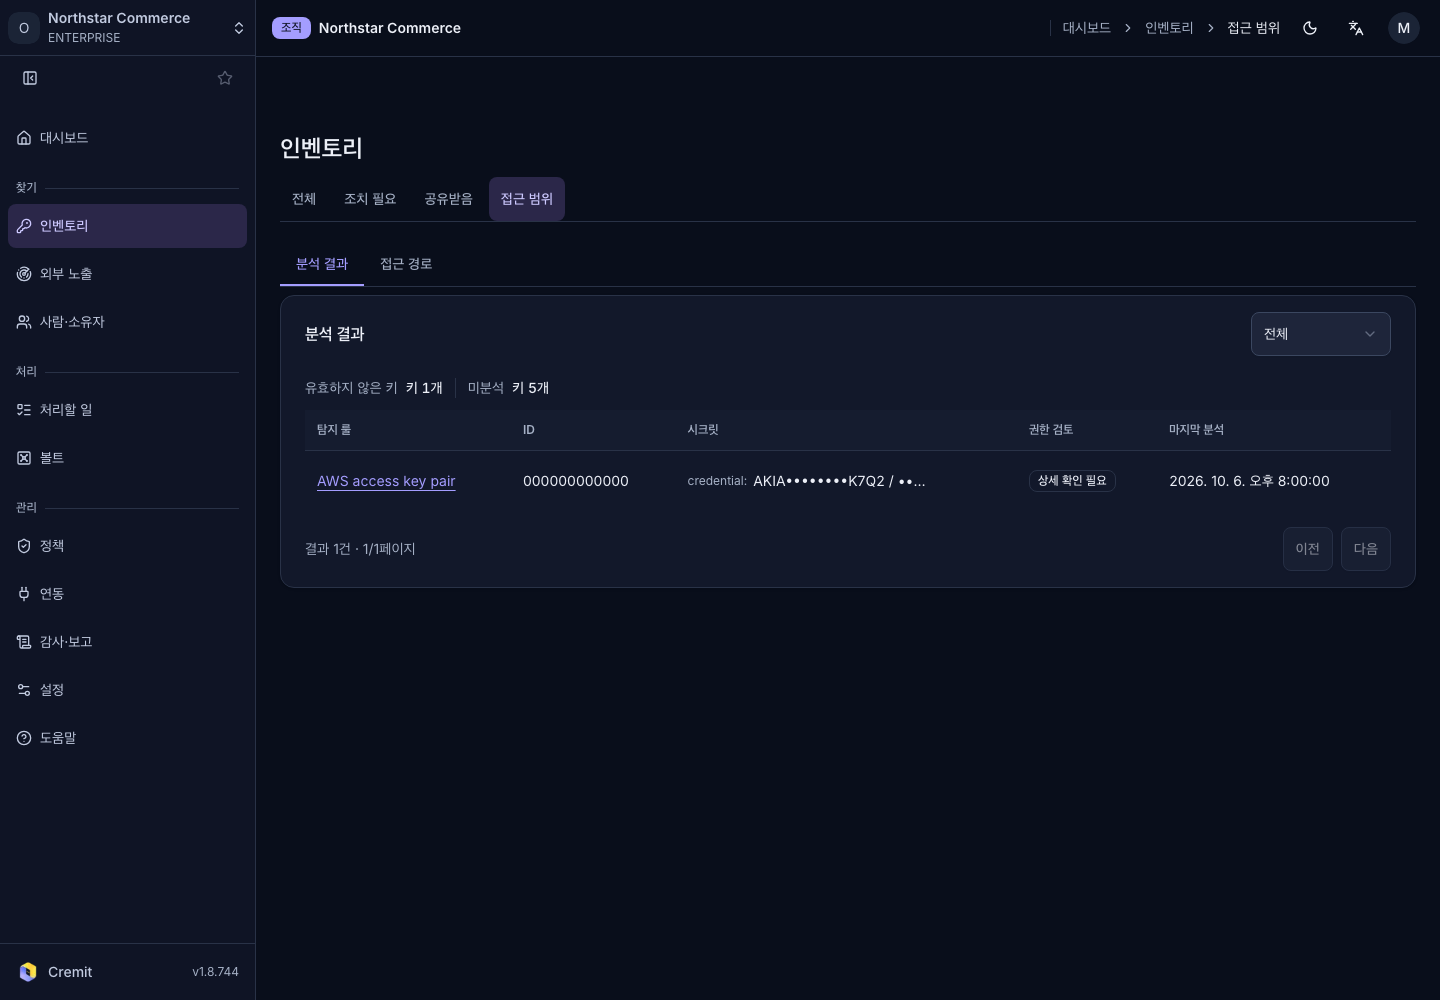
아직 분석되지 않은 키
표 위에는 분석 대상 키 가운데 아직 결과가 없는 키의 수가 상태별로 표시됩니다. 개수가 0인 상태는 나타나지 않습니다.
- 대기 중, 분석 중: 분석을 기다리거나 분석하는 중인 키입니다.
- 분석기 미설정: 키가 속한 계정에 연결된 분석기가 없습니다.
- 유효하지 않은 키: 키가 유효하지 않아 분석하지 못했습니다.
- 분석 실패, 시간 초과: 분석 중에 오류가 났습니다.
- 건너뜀: 분석을 건너뛴 키입니다.
- 미분석: 아직 분석한 적이 없는 키입니다.
분석기를 추가하거나 확인하려면 오른쪽 위의 분석기 관리를 누릅니다. 연결된 분석기가 없으면 이 버튼은 분석기 연결로 표시됩니다.
접근 경로 탭
조직에서 유출 영향 분석을 쓸 수 있으면 접근 경로 탭이 함께 나타납니다. 이 탭은 키가 유출됐을 때 닿을 수 있는 범위를 키별로 보여 줍니다.
- 분석 근거와 정책상 범위로 목록을 좁힙니다.
- 키 이름을 누르면 아래에 그 키의 유출 시 영향이 펼쳐집니다.
정책상 범위는 관리자 권한, 운영 데이터 접근, 제한된 범위, 확인 불가 중 하나로 표시됩니다. 분석 근거는 결과가 어디서 왔는지 알려 줍니다. 연결된 계정은 연결된 분석기, 선택한 키 조회는 조회를 허용한 키로 직접 확인한 결과, 검증 응답 스코프는 검증 응답에 담긴 권한 범위입니다.