팀마다 이렇게 씁니다
같은 기능이라도 맡은 역할에 따라 하는 일이 다릅니다.
위협 분석가
공개 위치에서 찾은 키를 분류해 아직 유효한 키를 가려냅니다.
보안 책임자
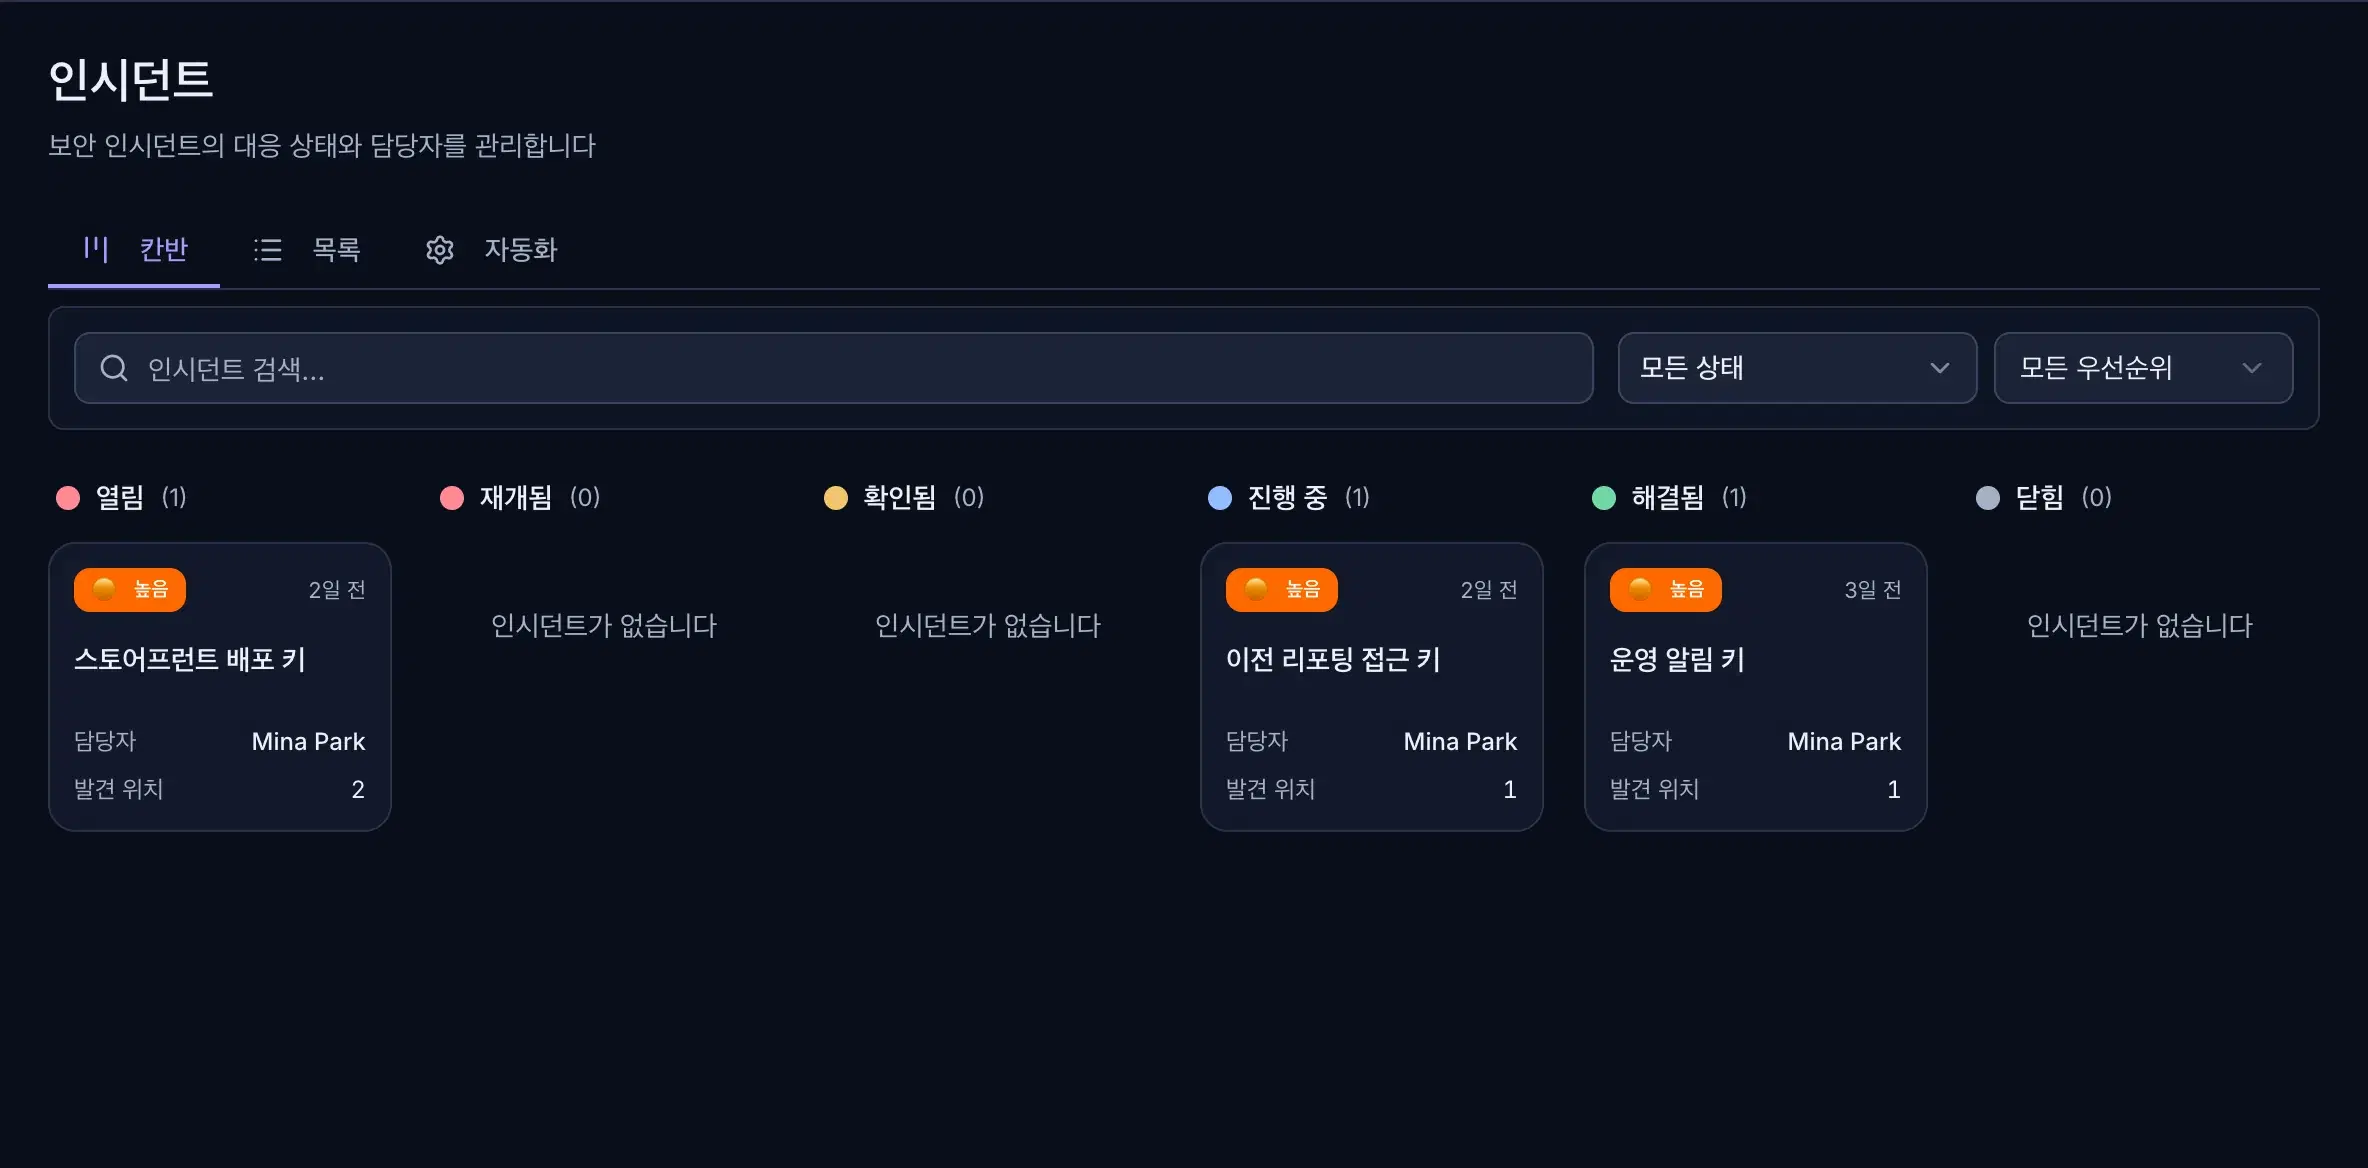
유효한 공개 키를 담당자와 우선순위가 있는 인시던트로 올립니다.
서비스 담당자
발급처에서 키를 차단하고 접근 로그로 사용 여부를 확인합니다.
탐지 결과 한 건, 확인할 질문은 세 가지
인시던트를 배정하기 전에 서로 다른 근거를 구분해 확인합니다.
01
자격증명을 어디서 찾았고, 그 소스는 공개돼 있었나요?
02
발급처에서 유효성을 확인했나요? 언제, 어떤 결과였나요?
03
지원되는 AWS·GCP 키라면 신원·정책 또는 API 제한 정보가 있나요?
04
누가 노출을 차단하고 발급처에서 키를 로테이션하거나 폐기하나요?
근거를 순서대로 읽으세요
발견 위치, 유효성, 권한 정보는 서로 다른 질문에 답합니다. 어느 하나만으로 사고 전체를 판단할 수는 없습니다.
발견 위치어디에 있었나
스캔 소스가 공개돼 있었는지와 기록된 발견 위치를 확인합니다.
유효성지금 작동하나
발급처 검증 결과와 검증 시각을 확인합니다. 사람이 직접 확인한 결과는 따로 표시됩니다.
권한 범위무엇에 접근할 수 있나
분석에 성공한 경우 AWS 키의 신원·정책 또는 GCP API 키의 대상 API·제한 조건을 살펴봅니다.
상태보다 판단 근거를 먼저 보세요
같은 상태 표시도 검증 방법과 이전 기록을 빼고 보면 잘못 해석하기 쉽습니다.
- 유효함
발급처 검증으로 유효성을 확인합니다. 사람이 직접 확인해 유효로 표시한 경우도 구분해서 보여 드립니다.
- 아직 판단할 수 없음
검증 대기, 판정 불가, 수동 검토 필요 결과는 계속 확인해야 합니다. 안전하다는 뜻으로 읽으면 안 됩니다.
- 현재 사용할 수 없음
발급처 검증 실패나 수동 판단으로 사용할 수 없는 상태가 될 수 있습니다. 이전에 작동했다는 근거가 없다면 실제로 폐기 완료했다고 표현하지 마세요.
자주 묻는 질문
공개된 곳에서 찾은 키는 모두 유효한가요?
공개 노출과 유효성은 따로 확인합니다. Cremit은 최신 발급처 결과와 확인 시각을 함께 보여 드립니다.
권한 화면으로 공격자가 실제 접근한 곳을 알 수 있나요?
아니요. AWS 정책과 GCP API 제한 정보는 설정된 권한의 근거입니다. 실제 사용 여부는 발급처의 활동 로그를 조사해야 합니다.
탐지 결과마다 즉시 알림이 가나요?
아니요. 활성화된 규칙, 트리거 조건, 소스 검사 시점, 설정한 채널에 따라 달라집니다. 인시던트 변경 동작은 인시던트 워크플로가 필요합니다.
조치할 사람에게 근거를 전달하세요
관계도에서 소스와 담당자 근거를 확인하고, 대응이 필요한 신호에 워크플로를 설정하세요. 발급처 조치 후에는 다시 상태를 확인합니다.