제품퇴사자 자격증명 확인
퇴사자 계정은 막혀도, 그 사람이 만든 키는 살아 있을 수 있습니다.
퇴사자 계정의 라이프사이클과 그 사람이 만든 키의 라이프사이클은 다릅니다. 디렉터리에서 계정이 비활성화되는 순간, Cremit이 그 사람과 연결된 키를 찾아 아직 살아 있는지, 누가 넘겨받아야 하는지 짚어 드립니다.
- IT 운영
- 보안 엔지니어
- 새 담당자
팀마다 이렇게 씁니다
같은 기능이라도 맡은 역할에 따라 하는 일이 다릅니다.
IT 운영
디렉터리를 최신으로 유지합니다. 비활성 계정이 검토의 시작점입니다.
보안 엔지니어
그 계정과 연결된 살아 있는 키를 검토하고 위험을 판단합니다.
새 담당자
계속 필요한 키를 넘겨받고, 나머지는 발급처에서 폐기합니다.
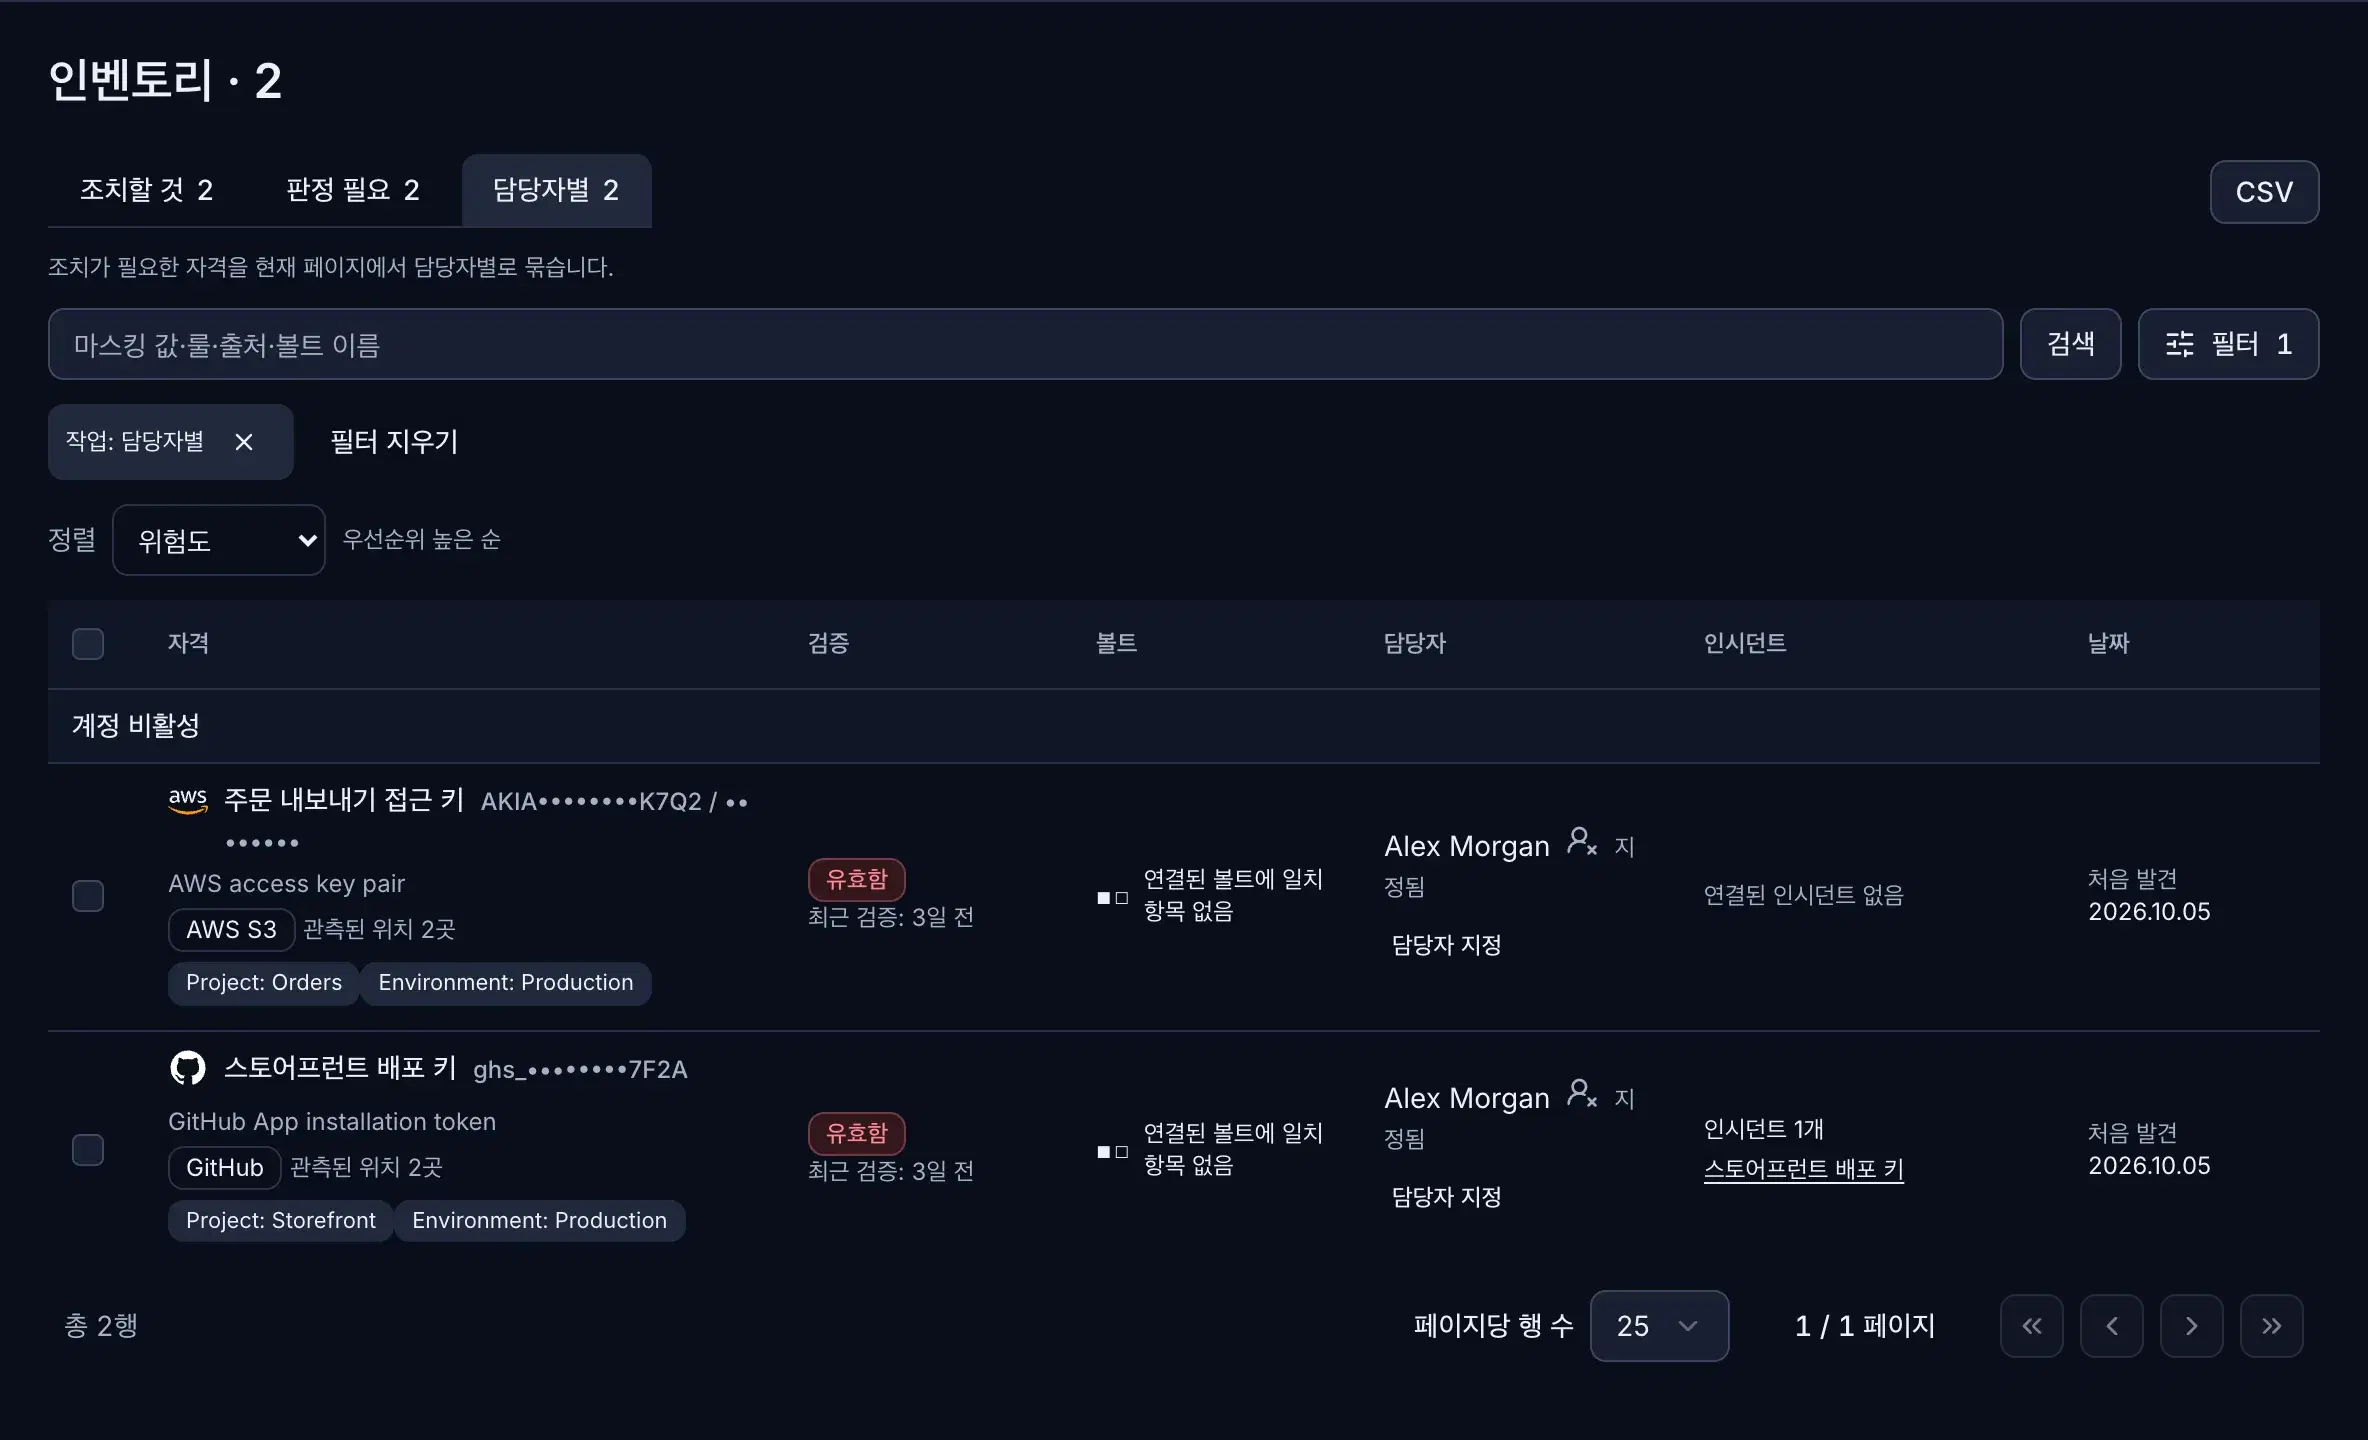
서로 다른 세 가지 확인
디렉터리에서 계정 상태가 바뀌는 순간이 조사의 시작점입니다.
디렉터리 계정
SCIM 또는 Google Workspace에서 매칭된 계정의 비활성 상태를 받아옵니다. 조직에서 그 상태가 무엇을 뜻하는지 확인해야 합니다.
자격증명 발견 건
소스 작성자나 담당자 후보가 발견된 키를 사람과 연결합니다. 지금 서비스를 책임지는 사람은 다를 수 있습니다.
현재 조치
담당자를 지정하고 확인 가능한 유효성·발급처 정보를 살펴본 뒤, 교체·폐기·재배정 결정을 기록합니다.
계정 상태 변경부터 조치까지
민감한 키가 분명히 노출됐다면 담당자 이력 조사가 끝나기 전에 발급처에서 차단하세요.
01
계정 상태를 확인합니다
SCIM 또는 Google Workspace의 디렉터리 상태를 동기화합니다. 비활성 사유가 퇴사인지, 일시적인 변경인지 조직에서 확인하세요.
02
연결된 발견 건을 살펴봅니다
연결된 소스와 작성자 정보를 확인합니다. 담당자 후보는 추정으로 두고, 지금 서비스를 운영하는 사람이 누구인지 확인하세요.
03
담당자를 정하고 차단합니다
현재 조치 담당자를 지정합니다. 민감한 키가 분명히 노출됐다면 담당자 이력 조사가 끝나기 전에 발급처에서 교체·폐기하고, 사용 서비스 설정을 갱신하세요.
04
확인하고 결과를 기록합니다
키의 유효성을 확인하고, AWS 액세스 키·GCP API 키는 권한 맥락까지 봅니다. 조치 결과를 기록하면 키 상태를 다시 확인합니다.
인수인계 때 자주 묻는 질문
사람 계정을 비활성화하면 API 키도 폐기되나요?
발급처가 키를 관리하는 방식에 따라 다릅니다. 디렉터리 상태만으로 추정하지 말고 각 키의 발급처 상태를 확인하세요.
커밋 작성자가 현재 담당자인가요?
작성자 정보는 소스에 남은 기록입니다. 현재 서비스 운영자를 확인해 조치 담당자를 지정하세요.
키 폐기를 어떻게 확인하나요?
발급처 변경 기록과 서비스 설정 변경을 남기고, 다음 유효성 결과로 조치가 반영됐는지 확인하세요.
실제 인수인계 건 하나로 확인하세요
상태가 바뀐 계정에 연결된 발견 건에서 소스, 발급처, 사용 서비스, 현재 담당자를 차례로 확인해 보세요.