OWASP NHI1: 서비스 운영을 지키며 머신 접근 정리하기
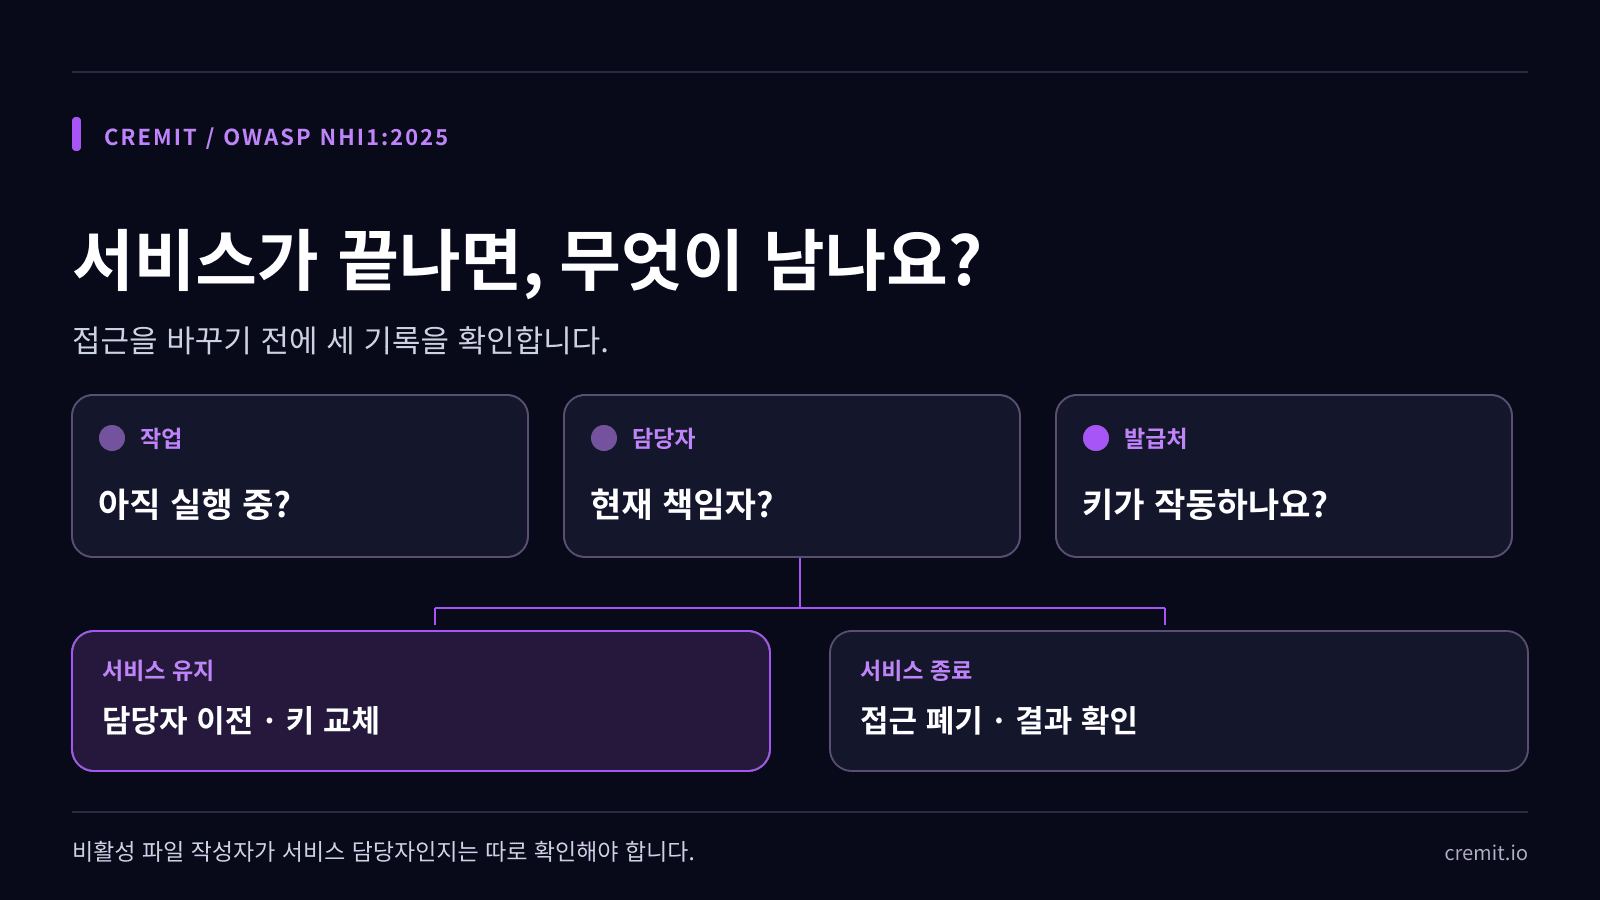
서비스가 끝나거나 담당자가 떠났다면 작업 지속 여부를 확인하고 책임을 이전하거나 접근을 폐기한 뒤 이전 키를 검증합니다.

목차(6)
2026년 10월 4일 수정. 이전 글은 모든 NHI 수명 주기 관리, 모든 요청의 상시 감시, 자동 키 교체를 Cremit의 기능으로 설명했습니다. 실제 제품 범위를 넘는 주장입니다. 여기서는 서비스가 종료되거나 담당자가 떠난 뒤에도 남아 있는 머신 접근을 어떻게 정리할지 설명합니다.
NHI 오프보딩이 누락됐다는 것은?
OWASP NHI1:2025는 더는 필요하지 않은 서비스 계정·액세스 키가 남거나, 담당자가 퇴사한 뒤에도 소유자가 바뀌지 않거나, 키를 알던 사람이 떠났는데 그 키가 유지되는 경우를 다룹니다. 퇴사자의 개인 로그인을 막아도 별도의 서비스 계정과 키는 계속 작동할 수 있습니다. 오래된 파일에서 키를 찾았다고 작업이 종료됐다고 볼 수도 없습니다. 작업, 계정, 자격증명, 담당자를 별도 기록으로 확인해야 합니다.
작업을 유지할지 종료할지 먼저 결정합니다
서비스 담당자에게 애플리케이션, 배치 작업, 연동이 아직 필요한지 확인합니다. 어떤 환경과 종속 작업이 계정을 사용하는지도 찾습니다. 발급처에서 계정, 키 상태, 권한, 제공되는 최근 사용 정보, 대체 인증 방식을 살핍니다. 사용 기록이 없다는 결과는 로그 수집 범위와 보존 기간 안에서만 해석해야 합니다. 결정과 승인자를 남깁니다.
작업이 계속 필요하면 현재 담당자에게 책임을 넘깁니다. 권한을 다시 검토하고 퇴사자가 접근할 수 있었던 키를 교체합니다. 기존 키를 폐기하기 전에 새 자격증명으로 종속 작업이 작동하는지 시험합니다. 가능하면 발급처가 지원하는 임시 자격증명이나 작업 신원을 사용합니다. 담당자 이름만 바꿔서는 이전 키의 복사본이 가진 접근을 없앨 수 없습니다.
작업이 끝났다면 발급처에서 접근을 비활성화하거나 폐기하고, 종속 작업에 영향이 없는지와 이전 키로 인증할 수 없는지를 확인합니다. 연결 소스의 복사본, 운영 문서, 담당자 기록도 정리합니다. 예상하지 못한 종속 작업이 발견되면 이름이 정해진 담당자 아래에서 권한을 제한한 새 키로 복구합니다. 소유자 없는 기존 키를 조용히 다시 켜지 않습니다.
비활성 작성자 표시는 무엇을 뜻하나요?
디렉터리와 발견 결과가 연결돼 있을 때, Cremit의 CRE-001 Ghost Key 항목은 활성 또는 수동 활성 상태의 자격증명이 비활성으로 표시된 작성자의 소스 객체에서 발견되면 조사 대상으로 올립니다. 이는 단서입니다. 파일 작성자가 서비스 담당자라는 뜻도, 작업이 종료됐다는 뜻도, 퇴사자가 키 복사본을 갖거나 사용했다는 증거도 아닙니다. 디렉터리, 발급처, 서비스 담당자, 사용 가능한 로그에서 각각 확인해야 합니다.
Cremit은 지원하는 연결 소스의 노출 자격증명을 찾고, 지원 유형을 발급처에 확인하고, AWS 액세스 키와 GCP API 키에 제공 가능한 권한 정보를 붙이고, 담당자의 조치를 추적할 수 있습니다. 모든 NHI를 생성·폐기하거나 모든 요청을 감시하거나 키를 자동 교체·폐기하지는 않습니다. 접근 변경은 발급처와 작업 담당자가 수행합니다.
오프보딩 완료를 뒷받침할 기록
서비스 유지·종료 결정, 현재 담당자, 발급처의 계정과 키 식별자, 종속 작업, 대체 키 시험, 폐기 확인, 로그 검토 기간을 한곳에 남깁니다. 모르는 항목이 있으면 확인할 사람을 지정하고 작업을 열어 둡니다. 다음 담당자가 “완료” 표시만 보는 대신 실제 근거를 확인할 수 있습니다.
함께 읽을 글
OWASP NHI Top 10: 머신 신원 위험별 확인 사항
근거 자료
이어서 읽기
OWASP NHI5: 머신 계정의 과도한 권한 확인하기
머신 계정의 권한을 줄이기 전에 작업에 필요한 접근, 발급처 정책, 실제 유효 접근, 사용 기록을 구분합니다.
OWASP NHI4:2025, 서비스 계정 인증 방식 점검하기
NHI4는 키 노출만의 문제가 아닙니다. OAuth 흐름과 정적 키, 토큰 권한, 인증 방식 교체 순서를 점검합니다.
OWASP NHI2: 시크릿 노출 후 확인할 네 가지
시크릿 발견만으로 악용을 단정할 수 없습니다. 노출 위치, 유효성, 접근 권한, 조치 담당자를 확인하는 순서입니다.
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.