OWASP NHI4:2025, 서비스 계정 인증 방식 점검하기
NHI4는 키 노출만의 문제가 아닙니다. OAuth 흐름과 정적 키, 토큰 권한, 인증 방식 교체 순서를 점검합니다.

목차(5)
2026년 10월 3일 OWASP NHI4:2025 원문을 다시 확인했습니다. NHI에는 서비스 계정과 다른 시스템에 로그인하는 워크로드가 포함됩니다. NHI4의 핵심은 이들이 어떤 방식으로 인증하느냐입니다. 키가 외부에 드러나지 않았더라도 오래되거나 약한 인증 방식을 쓰고 있을 수 있습니다.
OWASP가 말하는 안전하지 않은 인증
OWASP는 몇 가지 사례를 듭니다. OAuth implicit flow는 토큰이 URL에 노출될 수 있습니다. PKCE를 쓰지 않는 authorization code flow는 인증 코드 가로채기에 대한 보호가 부족합니다. 앱 비밀번호는 사용자 계정의 강화된 로그인 통제를 우회할 수 있습니다. 임의로 변형한 OAuth 처리나 장기 사용 정적 키도 위험을 키울 수 있습니다. 어떤 방식으로 바꿀지는 서비스와 위협 모델에 따라 다릅니다.
NHI4는 NHI2(시크릿 유출), NHI5(과도한 권한)와 구분해야 합니다. 하나의 서비스 계정에 세 문제가 함께 있을 수 있습니다. 예를 들어 넓은 권한의 장기 사용 API 키가 저장소에 올라갔다면 노출 위치뿐 아니라 인증 방식과 권한 범위도 고쳐야 합니다.
서비스 연결 하나를 처음부터 끝까지 점검하기
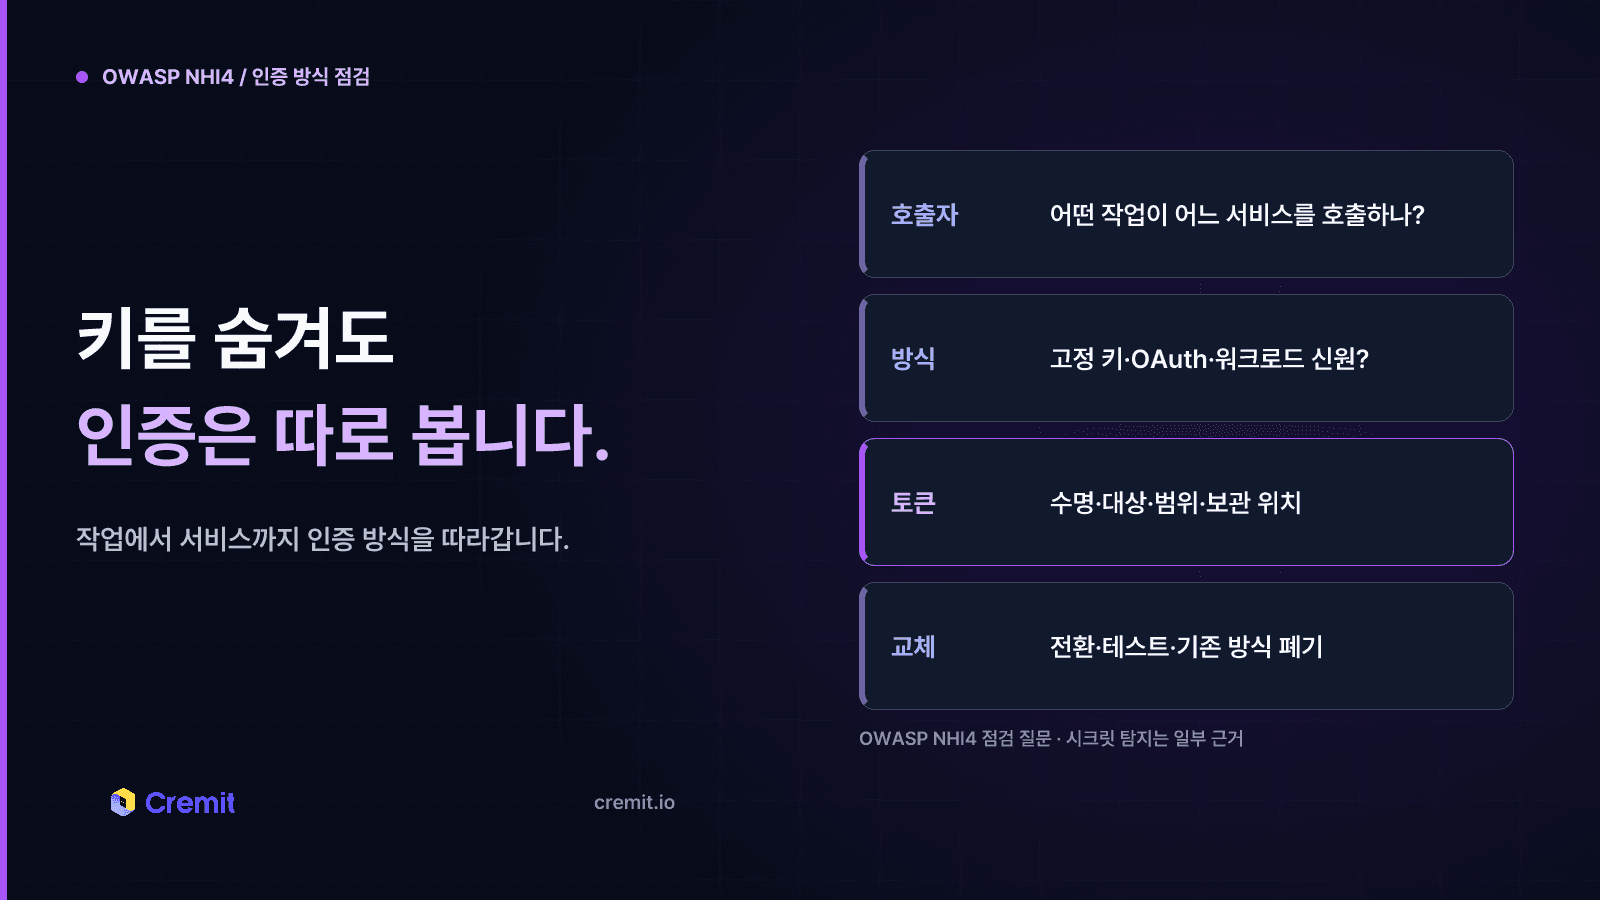
키 목록만 보는 대신 호출을 시작하는 애플리케이션, 대상 서비스, 인증 절차, 발급 기관, 실제 접근 가능한 리소스를 기록하세요. 자격증명의 발급·저장·갱신·폐기 방식도 확인합니다. 워크로드나 담당자가 없어졌을 때 접근이 정말 끊기는지 시험해야 합니다.
서비스가 지원한다면 배포 설정에 오래 보관하는 정적 키보다 클라우드 워크로드 역할이나 OIDC 연동처럼 짧게 발급되고 권한을 좁힐 수 있는 방식을 검토하세요. OAuth 클라이언트는 제공자가 현재 지원하는 흐름을 확인하고 필요한 곳에 PKCE를 적용합니다. 대체 수단이 있다면 오래된 앱 비밀번호와 임의 토큰 처리 방식을 없앱니다. 인증을 강화한 뒤에도 대상 리소스의 권한은 별도로 제한해야 합니다.
교체 순서도 중요합니다. 기존 키를 쓰는 애플리케이션을 찾고, 새 인증 방식으로 옮긴 뒤, 운영 호출을 확인하고 이전 키를 폐기하세요. 실패한 호출과 폐기한 계정의 사용 흔적도 살펴봅니다. 스캔 결과는 조사 근거가 될 수 있지만 실제 전환과 폐기는 발급 서비스에서 완료해야 합니다.
시크릿 탐지가 맡는 부분
Cremit Platform은 지원하는 연결 저장소, 저장 공간, 협업 도구에서 노출된 자격증명을 찾습니다. 지원 유형은 발급 서비스에 유효성을 확인하고 담당자에게 결과를 연결합니다. OAuth 흐름에 PKCE가 적용됐는지 검사하거나 워크로드 신원 연동을 강제하거나 NHI4 준수를 인증하지는 않습니다. 노출 결과로 우선순위를 정하고, 인증 방식은 애플리케이션과 인증 제공자의 설정에서 고쳐야 합니다.
점검 목록
1. 워크로드와 대상 서비스의 연결, 담당자를 기록합니다.
2. 현재 인증 방식과 정적 키가 꼭 필요한지 확인합니다.
3. 토큰 만료 시간, 대상, 권한, 저장·폐기 방법을 점검합니다.
4. 지원되는 곳에서 오래된 인증 흐름과 앱 비밀번호를 교체합니다.
5. 새 흐름을 시험하고 이전 키를 폐기한 뒤 사용 기록을 확인합니다.
자료
이어서 읽기
OWASP NHI5: 머신 계정의 과도한 권한 확인하기
머신 계정의 권한을 줄이기 전에 작업에 필요한 접근, 발급처 정책, 실제 유효 접근, 사용 기록을 구분합니다.
OWASP NHI1: 서비스 운영을 지키며 머신 접근 정리하기
서비스가 끝나거나 담당자가 떠났다면 작업 지속 여부를 확인하고 책임을 이전하거나 접근을 폐기한 뒤 이전 키를 검증합니다.
OWASP NHI2: 시크릿 노출 후 확인할 네 가지
시크릿 발견만으로 악용을 단정할 수 없습니다. 노출 위치, 유효성, 접근 권한, 조치 담당자를 확인하는 순서입니다.
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.