OWASP NHI2: 시크릿 노출 후 확인할 네 가지
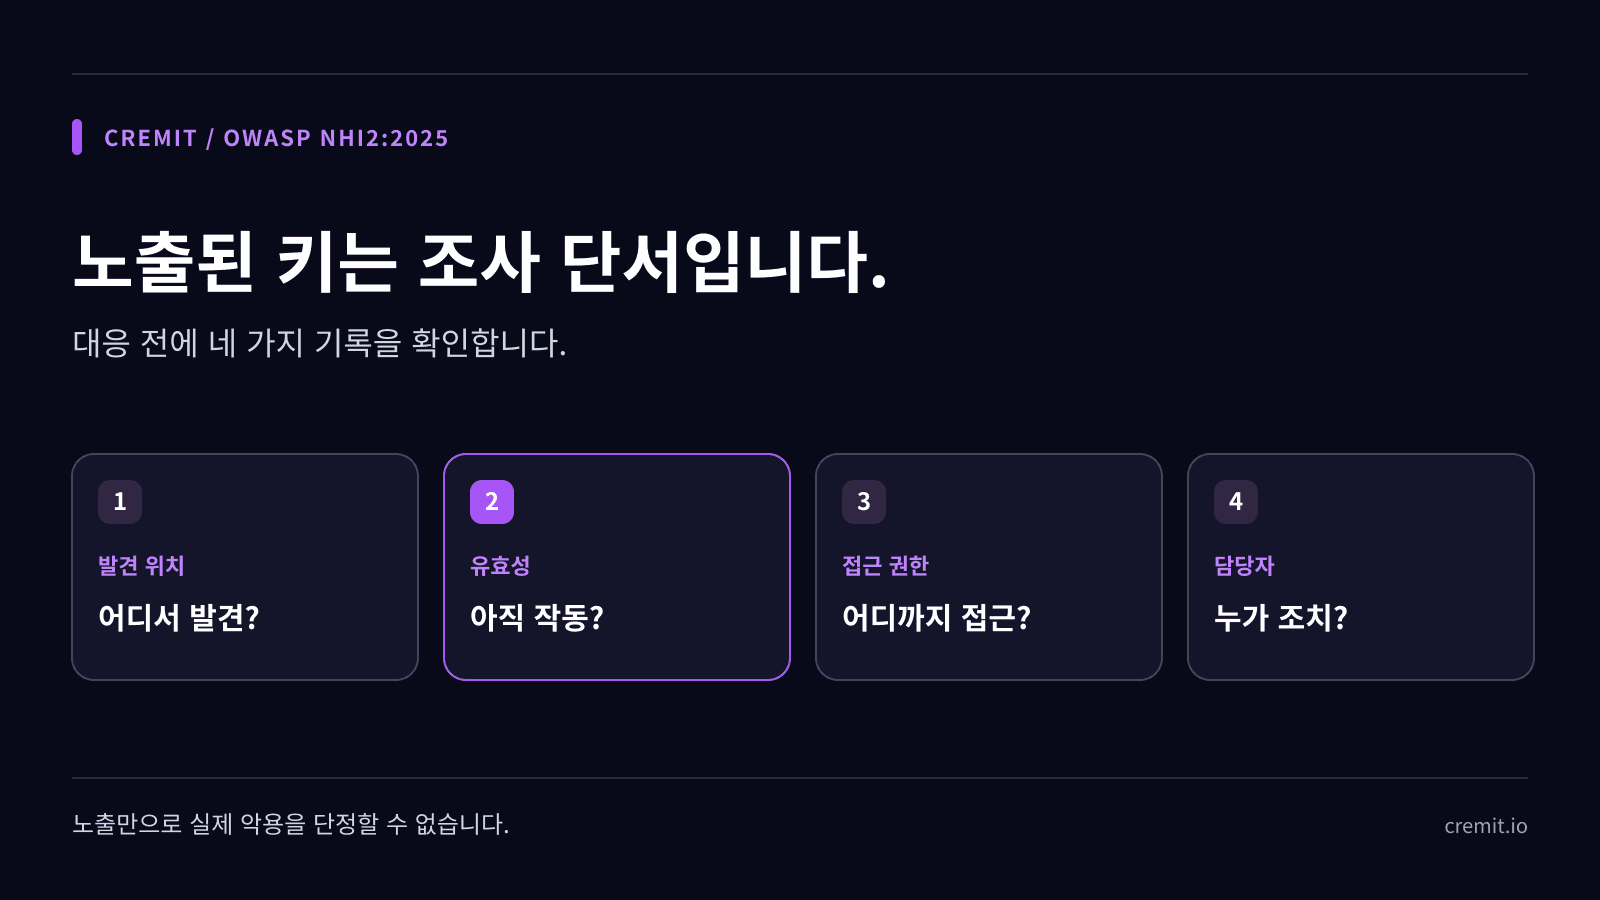
시크릿 발견만으로 악용을 단정할 수 없습니다. 노출 위치, 유효성, 접근 권한, 조치 담당자를 확인하는 순서입니다.

목차(6)
목차
2026년 10월 4일 수정. 이전 글은 근거 링크 없이 사고를 나열하고 가능한 피해를 필연적인 결과처럼 설명했으며, 연결된 소스를 넘어서는 탐지 범위를 암시했습니다. 이 글에서는 시크릿 노출, 키의 유효성, 접근 권한, 실제 악용의 증거를 구분합니다.
OWASP NHI2가 가리키는 문제
OWASP NHI2:2025는 API 키, 액세스 키, 데이터베이스 비밀번호, 토큰 같은 머신 자격증명이 보관되면 안 되는 곳에 새는 문제를 다룹니다. 소스 파일, 설정, 로그, 대화방, SaaS 문서가 각각 노출 위치가 될 수 있습니다. 비인간 신원은 접근하는 작업이나 계정이고 시크릿은 그 인증 수단 중 하나입니다. 문자열을 발견했다는 사실만으로 그 키가 아직 작동하거나 누군가 사용했다고 판단할 수는 없습니다.
발견 후 확인할 네 가지
1. 어디서 발견했나요? 정확한 소스, 접근 설정, 근거가 있는 최초 노출 시각을 기록합니다. 공개 게시물과 여러 구성원이 읽는 비공개 저장소는 노출 대상이 다릅니다. 확인 가능한 시스템에서 복사본과 기록을 찾되, 한 번의 검사로 모든 저장소를 확인했다고 보지 않습니다.
2. 지금도 작동하나요? 발급처 또는 지원하는 안전한 검증 방식으로 확인하고 시각과 결과를 남깁니다. 자동 검증을 지원하지 않는 종류라면 “알 수 없음”이 맞는 상태입니다. GitHub도 패턴과 설정에 따라 유효성 확인 범위가 다르다고 문서화합니다. 패턴 일치가 곧 유효한 키라는 뜻은 아닙니다.
3. 무엇에 접근할 수 있나요? 발급처에서 연결된 계정, 권한, 만료일, 접근 가능한 리소스를 확인합니다. 살아 있는 키의 권한이 좁을 수도 있고, 이미 무효인 키라도 과거 사용은 별도로 조사해야 할 수 있습니다. 노출, 권한, 악용 여부는 각각 다른 판단입니다.
4. 누가 조치할 수 있나요? 애플리케이션 담당자와 조사 담당자를 확인합니다. 커밋 작성자나 문서 편집자는 단서일 뿐 현재 담당자라고 단정할 수 없습니다. 교체할 때 영향을 받는 작업을 먼저 파악합니다.
접근 차단과 재발 방지
노출된 키가 살아 있을 가능성이 있다면 발급처와 서비스 담당자가 신속히 조율해야 합니다. 발급처에서 키를 폐기하거나 교체하고, 이전 값이 통하지 않는지 확인한 뒤 사용 작업을 새 값으로 갱신합니다. 발급처 로그에서 의심스러운 사용을 살피되 수집 범위와 보존 기간을 함께 봅니다. 기록이 없다고 사용도 없었다고 단정할 수는 없습니다. 노출된 복사본과 유출 경로도 정리합니다. GitHub는 저장소 기록을 다시 쓰기 전에 키를 먼저 폐기하거나 교체하라고 안내합니다. 기록 수정에는 부작용이 있고 다른 사람의 복사본까지 지울 수는 없습니다.
새 연동에는 발급처가 지원하면 수명이 짧은 자격증명을 쓰고, 전용 시크릿 관리 도구에 보관하며, 권한을 좁히고, 실제 사용 중인 저장소를 검사합니다. OWASP가 NHI2에서 제시한 예방 조치입니다. 위험을 줄이는 방법이지 모든 노출을 찾아낸다는 보장은 아닙니다.
Cremit으로 확인할 수 있는 범위
Cremit은 지원하는 연결 코드 저장소, GitHub Packages, S3, Google Drive, Slack, Jira, Confluence, Notion에서 자격증명 노출을 찾습니다. 지원 유형은 발급처에 유효성을 확인하고 나머지는 직접 검토해야 합니다. 설정된 AWS 액세스 키와 GCP API 키에는 권한 정보를 붙일 수 있습니다. 발견 결과를 담당자에게 배정하고 조치를 추적할 수 있습니다. 모든 저장소를 검사하거나 공격자의 사용을 입증하거나 모든 API 호출을 감시하거나 키를 대신 폐기·교체하지는 않습니다. 발견 위치, 발급처, 담당자, 조치 결과를 따로 확인해야 합니다.
함께 읽을 글
OWASP NHI1: 서비스 운영을 지키며 머신 접근 정리하기
OWASP NHI Top 10: 머신 신원 위험별 확인 사항
근거 자료
이어서 읽기
OWASP NHI5: 머신 계정의 과도한 권한 확인하기
머신 계정의 권한을 줄이기 전에 작업에 필요한 접근, 발급처 정책, 실제 유효 접근, 사용 기록을 구분합니다.
OWASP NHI4:2025, 서비스 계정 인증 방식 점검하기
NHI4는 키 노출만의 문제가 아닙니다. OAuth 흐름과 정적 키, 토큰 권한, 인증 방식 교체 순서를 점검합니다.
OWASP NHI1: 서비스 운영을 지키며 머신 접근 정리하기
서비스가 끝나거나 담당자가 떠났다면 작업 지속 여부를 확인하고 책임을 이전하거나 접근을 폐기한 뒤 이전 키를 검증합니다.
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.