팀마다 이렇게 씁니다
같은 기능이라도 맡은 역할에 따라 하는 일이 다릅니다.
사고 대응 담당자
발견된 위치를 따라가며 사본을 조사합니다. 노출된 키의 차단은 미루지 않습니다.
보안 분석가
권한 정보를 읽고 유출이 어디까지 닿을 수 있는지 판단합니다.
서비스 소유자
교체하기 전에 어떤 서비스가 이 키에 의존하는지 확인합니다.
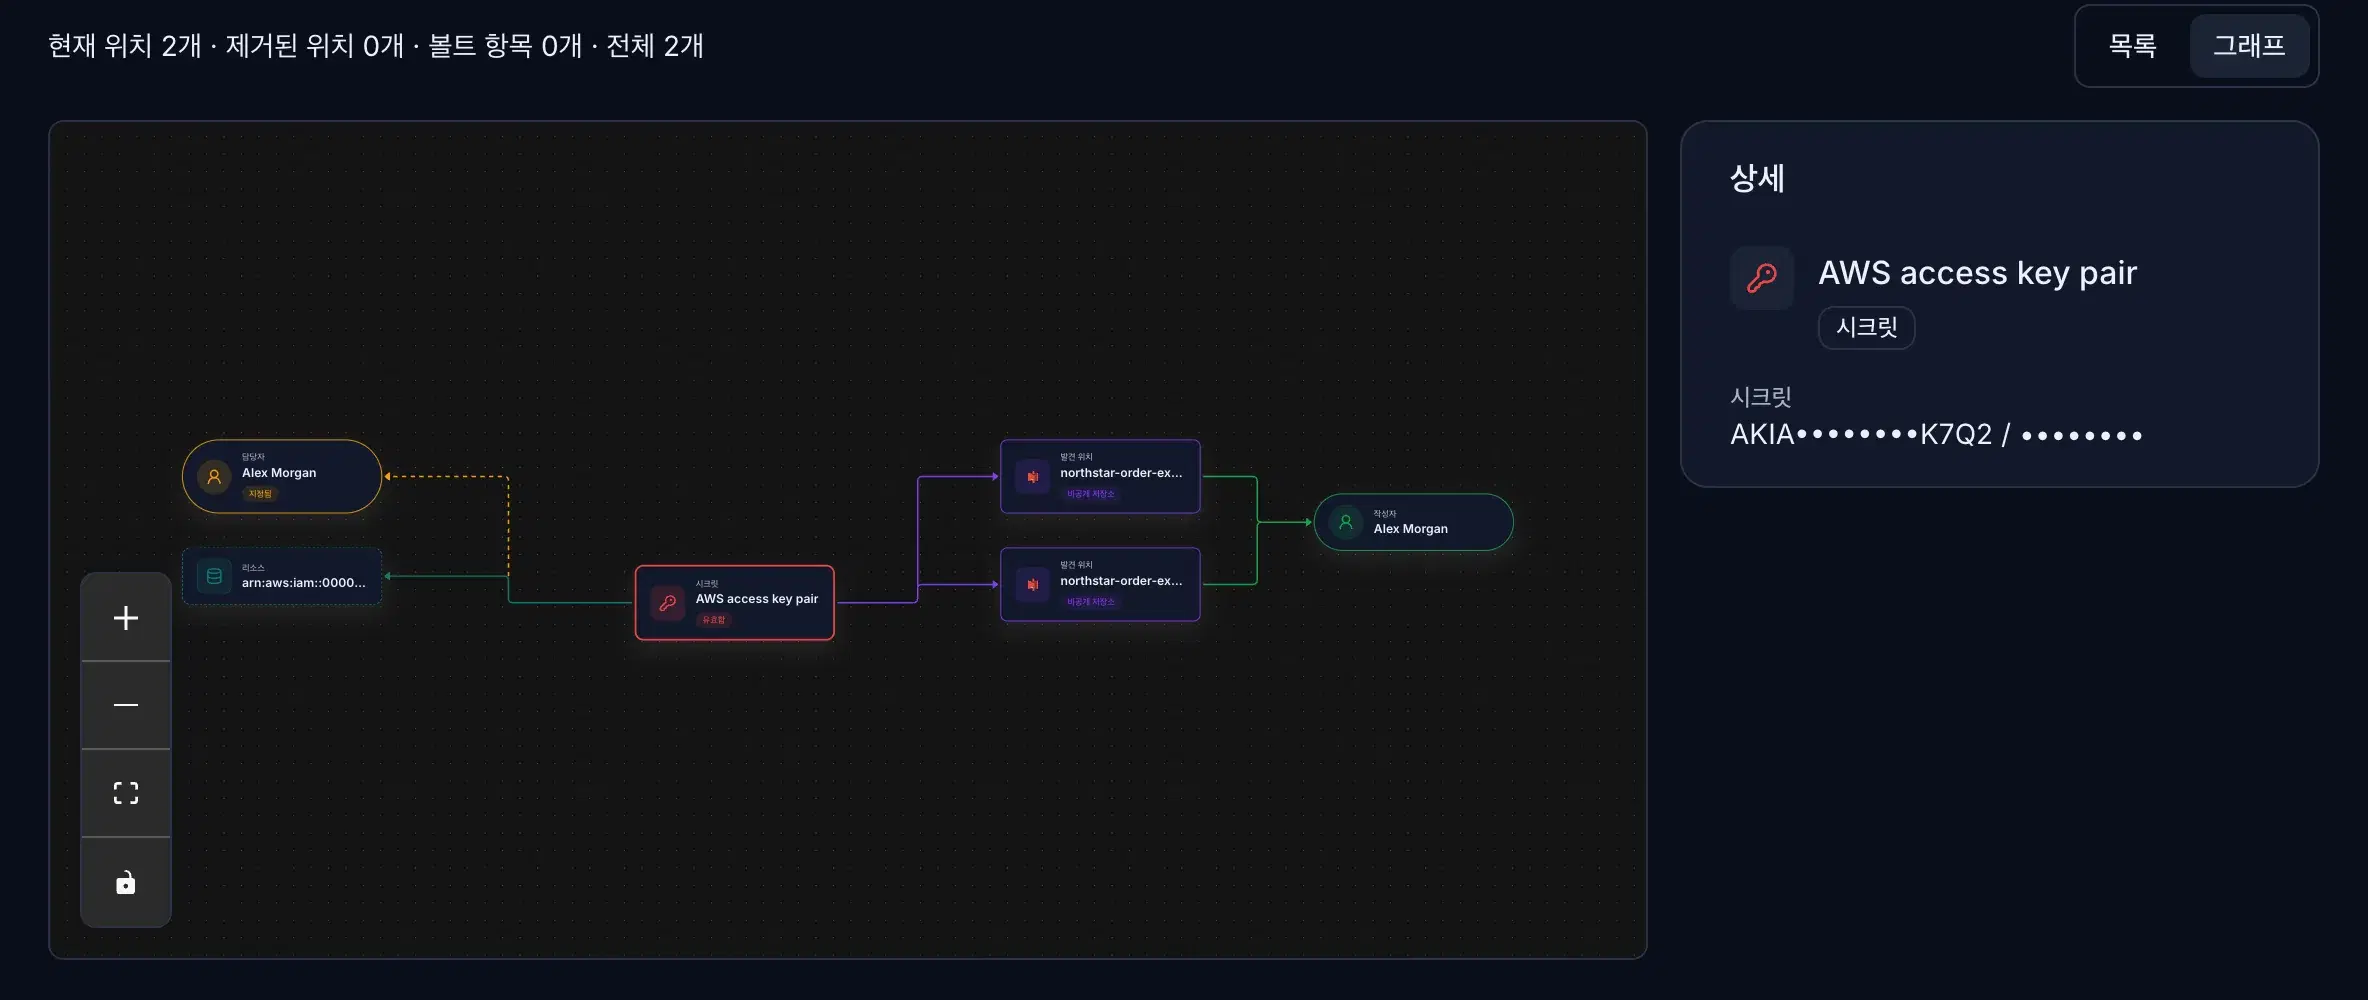
키 한 건에 연결되는 관계
FOUND_IN발견 위치연결한 소스에서 시크릿이 발견된 기록입니다.
AUTHORED_BY소스 작성자해당 위치에 기록된 사람 또는 계정입니다. 현재 소유자와 다를 수 있습니다.
OWNED_BY소유자 상태추정 후보인지 사람이 명시적으로 배정했는지 구분해야 합니다.
CAN_ACCESS권한 정보지원 분석으로 확인 가능한 주체 또는 API 대상 정보가 있을 때 표시됩니다.
RELATED_INCIDENT연결된 조치해당 시크릿과 연결된 인시던트가 있는 경우 표시됩니다.
관계를 읽고 조치를 결정하세요
그래프 하나에 조사에 필요한 단서를 모았습니다.
01
키는 어디에서 발견됐나요?
연결된 소스 위치를 열어 공개 범위와 발견 시각을 확인합니다. 소스 작성자는 해당 기록의 작성자이며, 사용 서비스를 운영하는 사람과 다를 수 있습니다.
02
지금 누가 책임지나요?
소스에서 추정한 소유자 후보와 명시적으로 지정된 소유자를 구분하세요. 미지정이거나 비활성 계정으로 연결됐다면 현재 소유자를 확인해야 합니다.
03
어떤 접근을 확인할 수 있나요?
AWS 액세스 키·GCP API 키는 필요한 연동이 있을 때 권한 분석을 살펴봅니다. 리소스 노드는 주체나 API 대상을 나타낼 수 있으며, 실제 사용 여부는 발급처 로그에서 확인해야 합니다.
04
검토 후에는 어떻게 하나요?
민감한 키가 분명히 노출됐다면 그래프 조사와 별개로 발급처에서 먼저 차단하세요. 소유자를 지정하고 사용 서비스를 갱신한 뒤, 조치 결과를 기록하고 유효성 상태를 다시 확인합니다.
실제 발견 건 하나를 살펴보세요
시크릿 한 건에서 발견 위치, 작성자, 소유자, 권한, 조치 관계를 구분한 뒤 대응을 결정해 보세요.