연동
AWS 권한 분석
AWS 분석기를 등록하고 CloudFormation으로 권한을 설정한 뒤 연결을 확인합니다.
AWS 분석기 연결하기
- 권한 분석기에서 AWS 분석기 연결을 누릅니다.
- AWS 계정 ID에 분석할 AWS 계정의 12자리 ID를 입력합니다.
- AWS Region에서 스택을 만들 리전을 선택합니다.
- 저장을 누릅니다.
- 저장 결과의 AWS 콘솔에서 Stack 생성을 엽니다.
- AWS에서 템플릿 권한을 검토하고 CloudFormation 스택을 생성합니다.
CloudFormation 공식 생성 절차에 따라 스택 완료 상태를 확인합니다. 연결 정보를 저장한 것만으로 AWS 역할 설정이 완료되지는 않습니다.
분석기 연결 확인하기
- Cremit에서 접근 범위로 돌아가기를 누릅니다.
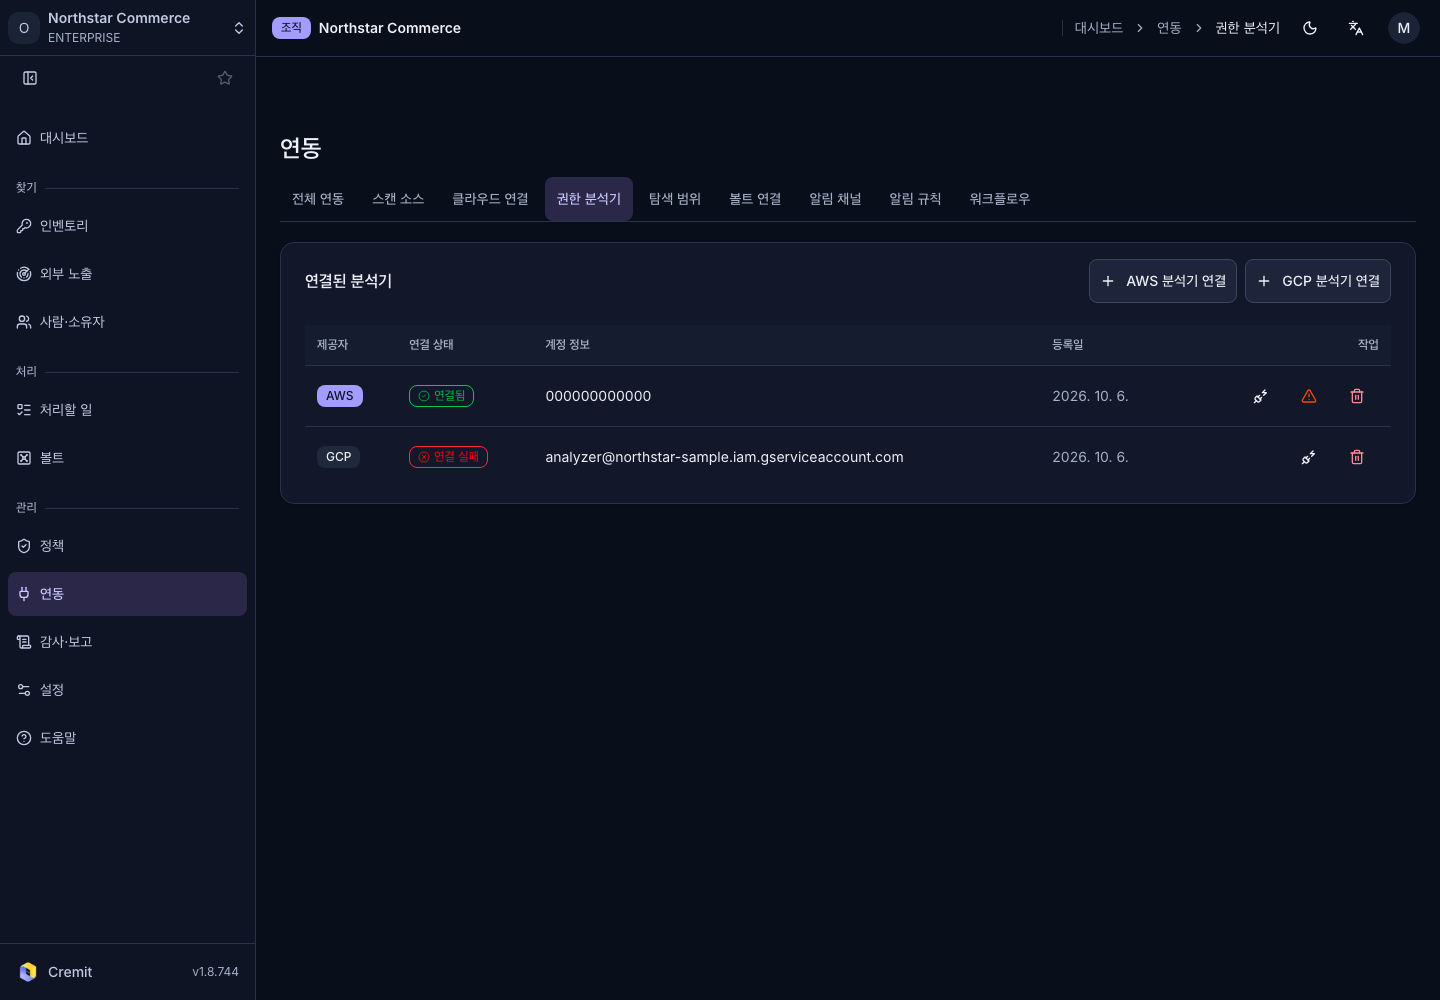
- 연결된 분석기 표에서 등록한 AWS 계정을 찾습니다.
- 해당 행의 연결 확인을 누릅니다.
- 연결 상태와 계정 정보가 올바른지 확인합니다.
AWS 계정 통합 연결로 만든 분석기는 표에 연결된 AWS 연동으로 이동하는 버튼이 표시됩니다. 그 계정의 IAM 기능에 스택 적용 대기가 있으면 AWS 연동에서 먼저 반영합니다. 분석 결과를 읽는 방법은 접근 범위를 참고합니다.