연동
GCP API 키 제한 분석
GCP 분석기 진입 버튼에서 프로젝트 연결을 만들어 API 키 제한 분석을 설정합니다.
GCP 분석기 연결하기
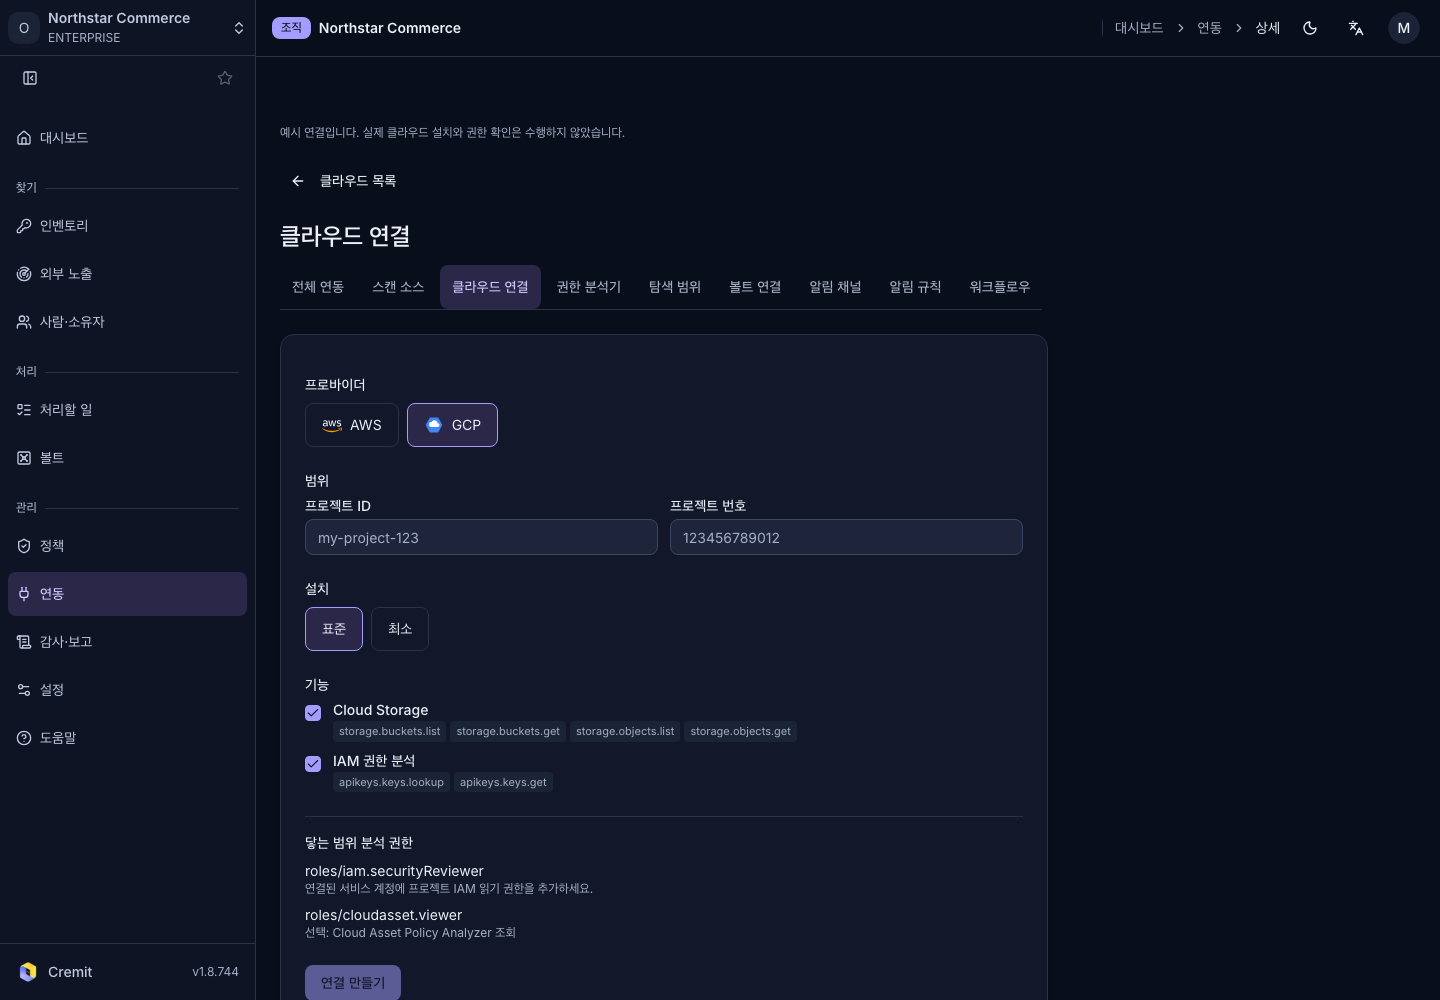
- 권한 분석기 목록에서 GCP 분석기 연결을 누릅니다.
- 이동한 클라우드 연결 화면에서 GCP 프로바이더를 확인합니다.
- 분석할 프로젝트의 프로젝트 ID를 입력합니다.
- 같은 프로젝트의 프로젝트 번호를 입력합니다.
- 설치에서 표준 또는 최소를 선택합니다.
- IAM 권한 분석이 선택되어 있는지 확인합니다.
- 연결 만들기를 누릅니다.
새 분석기는 키 파일을 붙여 넣는 방식이 아니라 프로젝트의 Workload Identity Federation 연결을 사용합니다. 생성된 상세 화면에서 배포물의 형식을 선택하고 내려받기로 파일을 받습니다. 파일의 프로젝트와 권한을 검토하여 적용한 뒤 검증을 누릅니다. 자세한 적용 절차는 Google Cloud 프로젝트를 따릅니다.
등록 결과 확인하기
분석기 목록으로 돌아와 연결된 분석기 표의 GCP 행에서 연결 상태·계정 정보·등록일을 확인합니다. 연결된 클라우드 상세 버튼으로 해당 프로젝트의 권한과 기능 사용 상태를 다시 확인할 수 있습니다.
분석 결과는 API 키의 제한과 접근 범위를 조사하는 자료입니다. 실제 호출 이력이나 모든 권한 평가 결과를 뜻하지 않습니다.