모범 사례
스캔 범위와 연동 순서 정하기
조치할 수 있는 범위부터 연동을 넓히고 결과가 없는 이유도 확인합니다.
왜 연동 순서를 정하나
연동 수가 많아도 중요한 저장소가 빠져 있으면 노출을 놓칠 수 있습니다. 운영에 쓰는 키가 오가는 곳부터 확인합니다. 발견된 시크릿을 처리할 팀이 정해진 범위부터 연결합니다.
권장 연결 순서
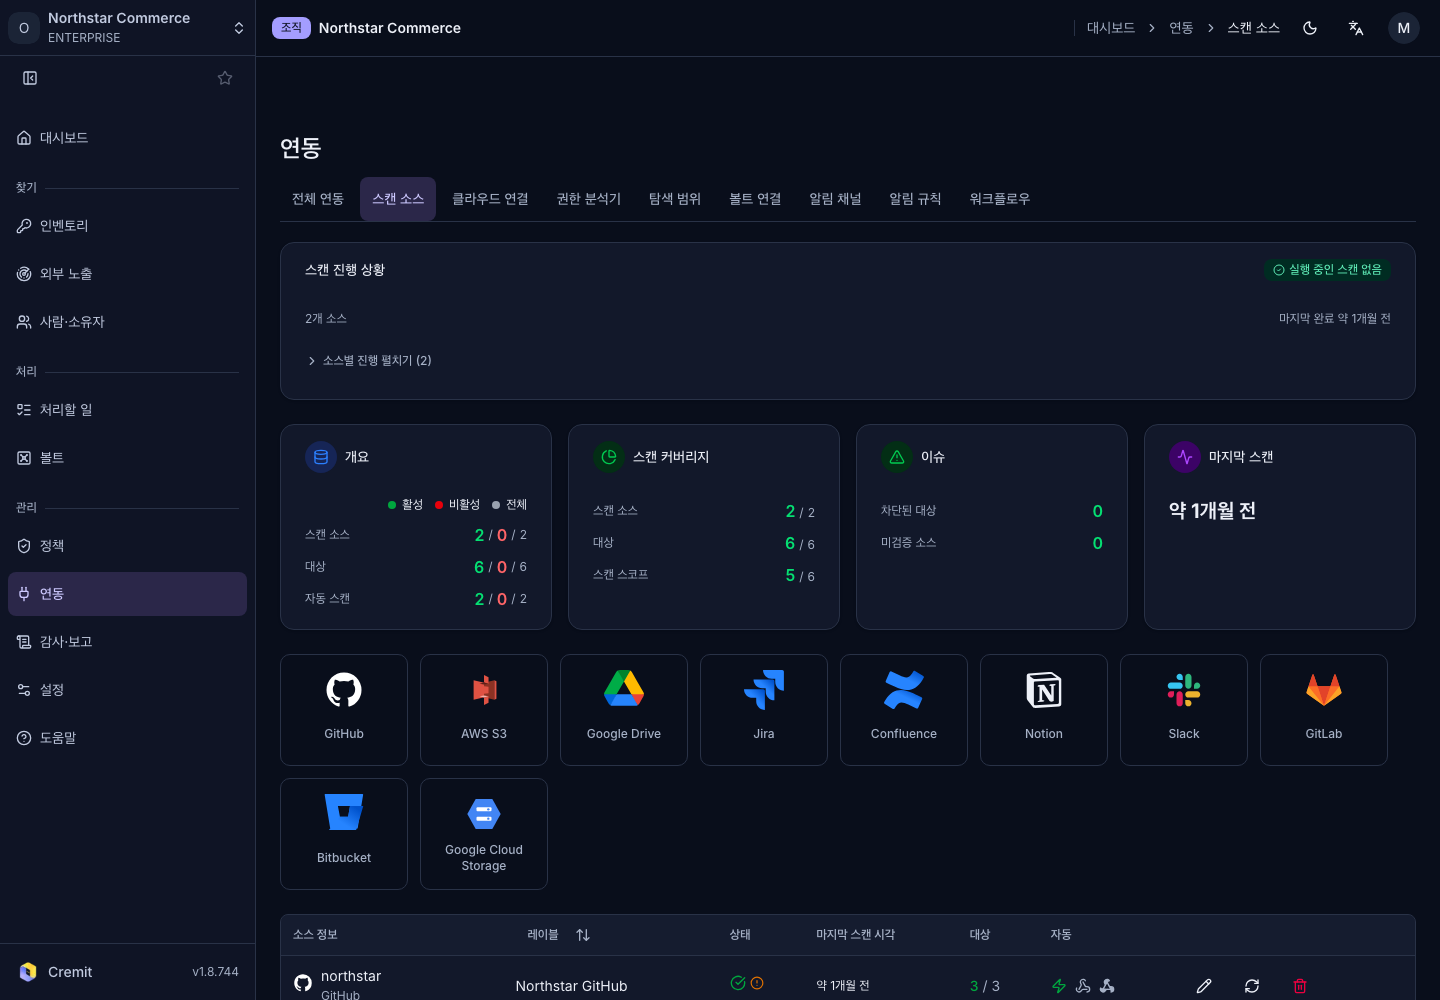
- 운영 서비스의 코드 저장소부터 검토합니다. GitHub나 GitLab 등 실제 사용하는 소스를 연결합니다. 포함해야 할 저장소 목록과 발견된 대상을 대조합니다.
- 값이나 설정 파일이 옮겨지는 협업 도구와 스토리지를 추가합니다. Slack, Notion, AWS S3 중 실제 사용처를 기준으로 고릅니다.
- 클라우드 계정과 외부 볼트가 있으면 해당 연동 안내에서 연결 목적을 확인합니다. 요청하는 접근 권한도 검토합니다. 스캔 소스 연결과 볼트 연결을 같은 작업으로 가정하지 않습니다.
- 각 범위에서 발견된 시크릿을 처리할 팀과 방법을 정합니다. 그 뒤 다음 범위로 넓힙니다. 앞선 스캔에 실패한 대상이 남아 있는지도 함께 봅니다.
연동의 스캔 소스 탭에서 연결 상태를 확인합니다. 대상별 활성 여부와 스캔 진행 상황도 살핍니다. 새 대상도 스캔에 포함할지 정한 뒤 새 대상 자동 스캔을 설정합니다.
흔한 실수
결과 0건을 안전하다는 증거로 삼지 않습니다. 연결된 소스 수, 발견된 대상 수, 활성화한 대상과 스캔이 끝난 대상을 따로 대조합니다. 서비스 접근 권한이 부족하거나 대상이 비활성 상태라서 결과가 없을 수도 있습니다. 반대로 테스트 데이터만 많은 범위를 우선 연결하면 운영 키의 조치가 밀릴 수 있습니다.
점검표
- 중요한 저장소·문서·스토리지 목록을 준비했는가.
- 연결에서 발견된 대상과 예상 목록이 맞는가.
- 필요한 대상이 활성화되고 스캔이 끝났는가.
- 실패·미완료·0건의 이유를 확인했는가.
- 새 대상의 포함 여부와 조치 담당 팀을 정했는가.