모범 사례
시크릿을 찾았을 때 처리 순서
시크릿 발견부터 교체 후 확인까지, 검증 결과와 조치 근거를 따라 처리합니다.
왜 순서를 정하나
코드에서 값을 지워도 이미 노출된 키가 계속 동작할 수 있습니다. 먼저 검증 결과를 읽습니다. 서비스를 아는 담당자와 교체·폐기·확인을 단계별로 진행합니다. 시크릿의 검증 상태와 조치 케이스의 진행 단계는 별개입니다.
권장 처리 순서
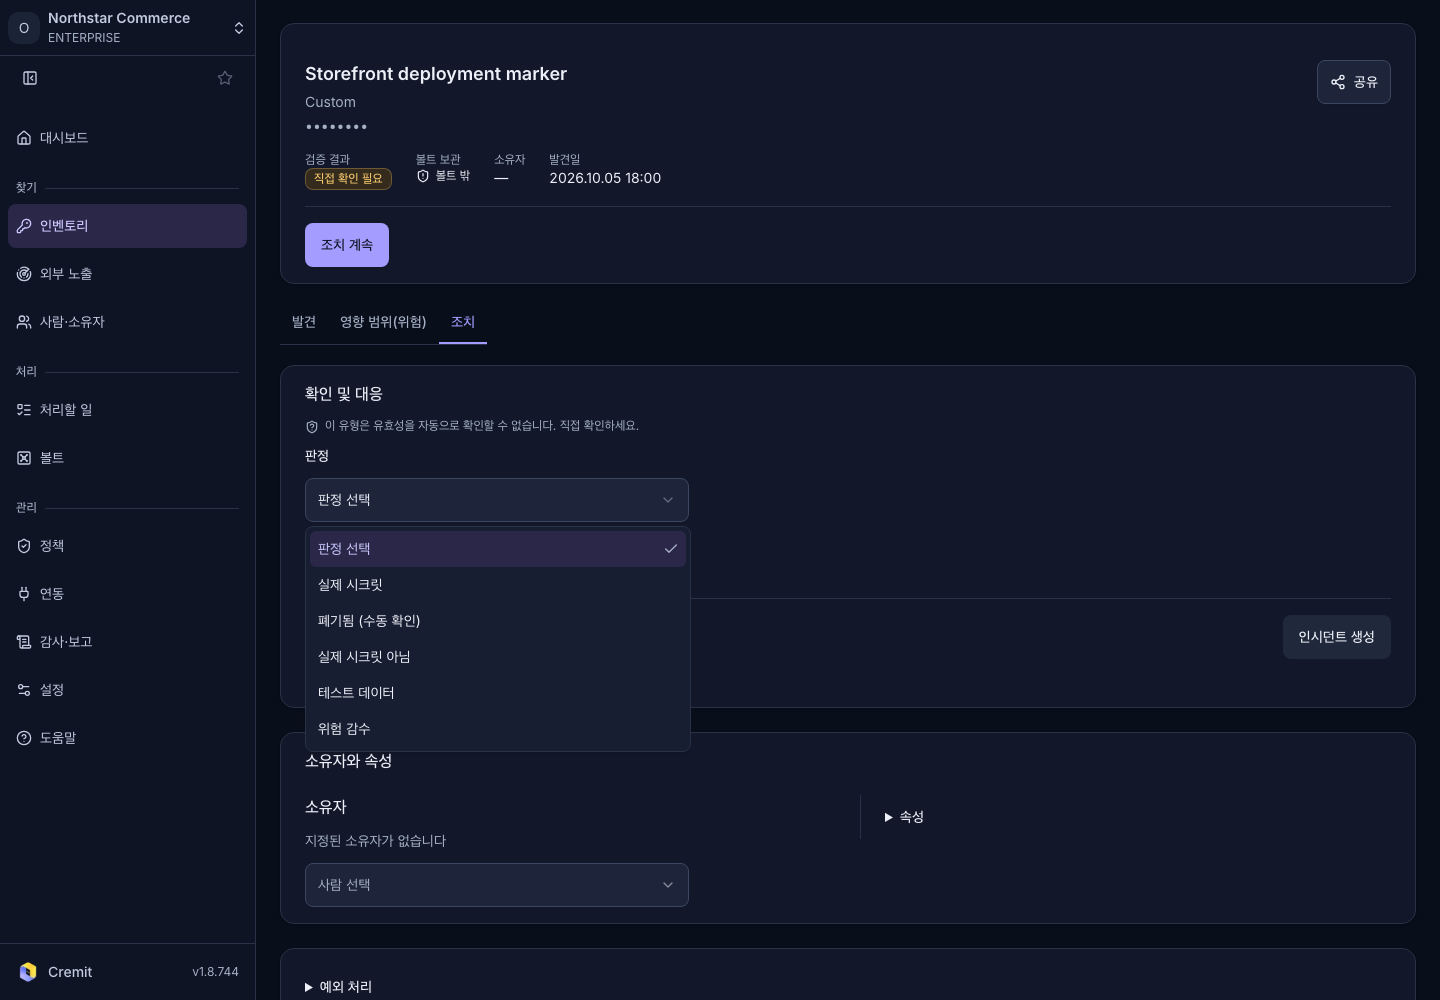
- 인벤토리에서 시크릿을 엽니다. 검증 결과를 읽습니다. 유효함이면 교체를 우선합니다. 판정 불가나 직접 확인 필요이면 이유와 실제 사용 여부를 확인합니다. 판정 불가는 안전하다는 뜻이 아닙니다.
- 현재 서비스를 책임지는 사람을 담당자로 정합니다. 코드 작성자가 같은 사람인지는 따로 확인합니다. 담당할 사람이 없으면 관리자가 인계를 맡습니다.
- 조치에서 현재 케이스와 다음 동작을 확인합니다. 새 케이스가 필요하면 조치 시작으로 시작합니다. 화면에서 요구하는 보관 위치와 경로를 정합니다.
- 발급 서비스에서 새 키를 준비합니다. 사용하는 서비스가 새 키로 동작하는지 확인합니다. 전환을 확인한 뒤 노출된 키를 폐기합니다. 긴급 차단이 필요하면 서비스 영향과 중단 절차를 담당자가 먼저 판단합니다. 사용하지 않는 키는 교체 없이 폐기할 수 있습니다.
- 폐기했다면 재검증으로 기존 키의 검증 결과를 확인합니다. 사람이 기록한 판정은 재검증 대상이 아닙니다. 직접 판정이 허용된 항목에서만 근거를 남깁니다. 새 키로의 전환과 기존 키의 폐기를 각각 확인합니다.
케이스는 처리할 일의 조치 케이스 탭에서도 확인합니다. 노출에서는 노출 위치를 확인합니다. 조치에서는 폐기 근거를 확인합니다. 볼트 보관에서는 지정 경로의 새 버전을 확인합니다. 관리에서는 담당자를 확인합니다.
흔한 실수
노출 파일 삭제, 결과 숨기기, 케이스 상태 변경만으로 키가 폐기되었다고 판단하지 않습니다. 새 키가 같은 노출 경로에 다시 들어가지 않았는지도 살핍니다. 버튼이 비활성 상태이면 이유를 먼저 읽습니다. 완료 표시를 만들기 위해 판정을 바꾸지 않습니다.
점검표
- 검증 결과와 확인 시각을 읽었는가.
- 실제 서비스 담당자와 교체 작업자를 정했는가.
- 새 키를 쓰는 서비스의 동작을 확인했는가.
- 이전 키의 폐기 근거와 노출 위치를 확인했는가.
- 남은 단계와 인계할 일을 담당자가 알고 있는가.