2025년 3월 25일
tj-actions/changed-files 침해 사건 - NHI 보안을 중심으로
23,000개 넘는 저장소가 쓰던 GitHub Action이 변조되고 버전 태그까지 소급 조작되면서 CI/CD 시크릿이 빌드 로그로 새어 나왔습니다. 사건을 NHI 관점에서 읽습니다.

김동현
Cremit 리서치팀이 직접 측정한 결과로 쓴 현장 연구, 사고 분석, 대응 가이드입니다.
선택 쿠키로 방문을 집계하고 방문 기업을 식별하며 광고를 측정합니다. 거절해도 사이트를 이용할 수 있습니다. 쿠키 정책 보기
23,000개 넘는 저장소가 쓰던 GitHub Action이 변조되고 버전 태그까지 소급 조작되면서 CI/CD 시크릿이 빌드 로그로 새어 나왔습니다. 사건을 NHI 관점에서 읽습니다.
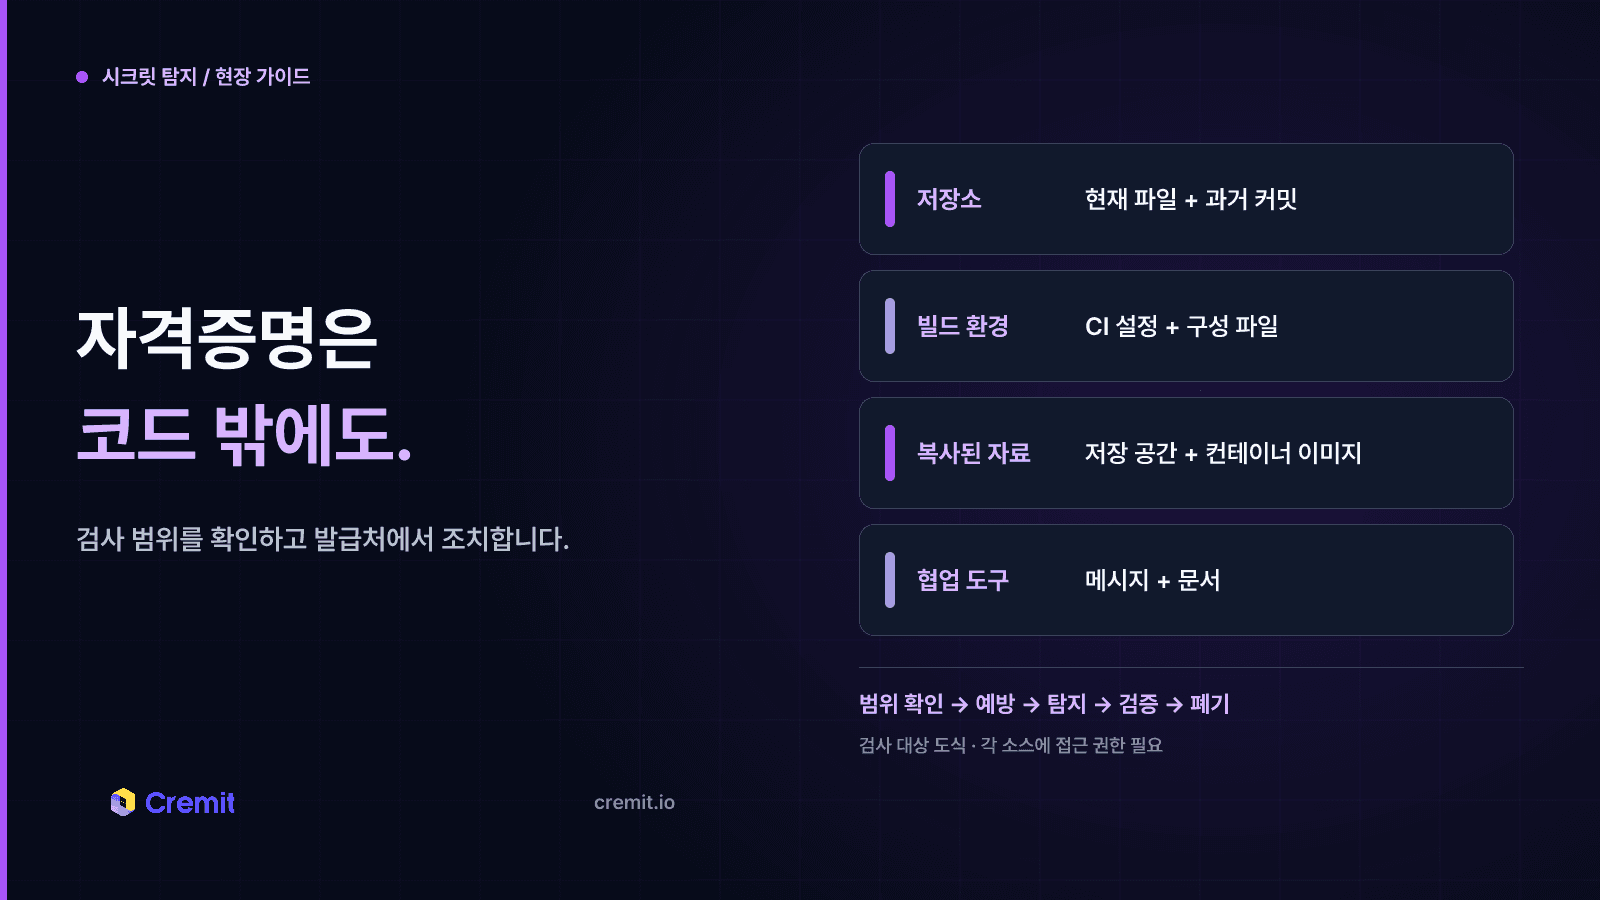
저장소와 협업 도구에서 자격증명 노출을 예방하고, 찾고, 검증해 교체하는 순서를 정리했습니다.
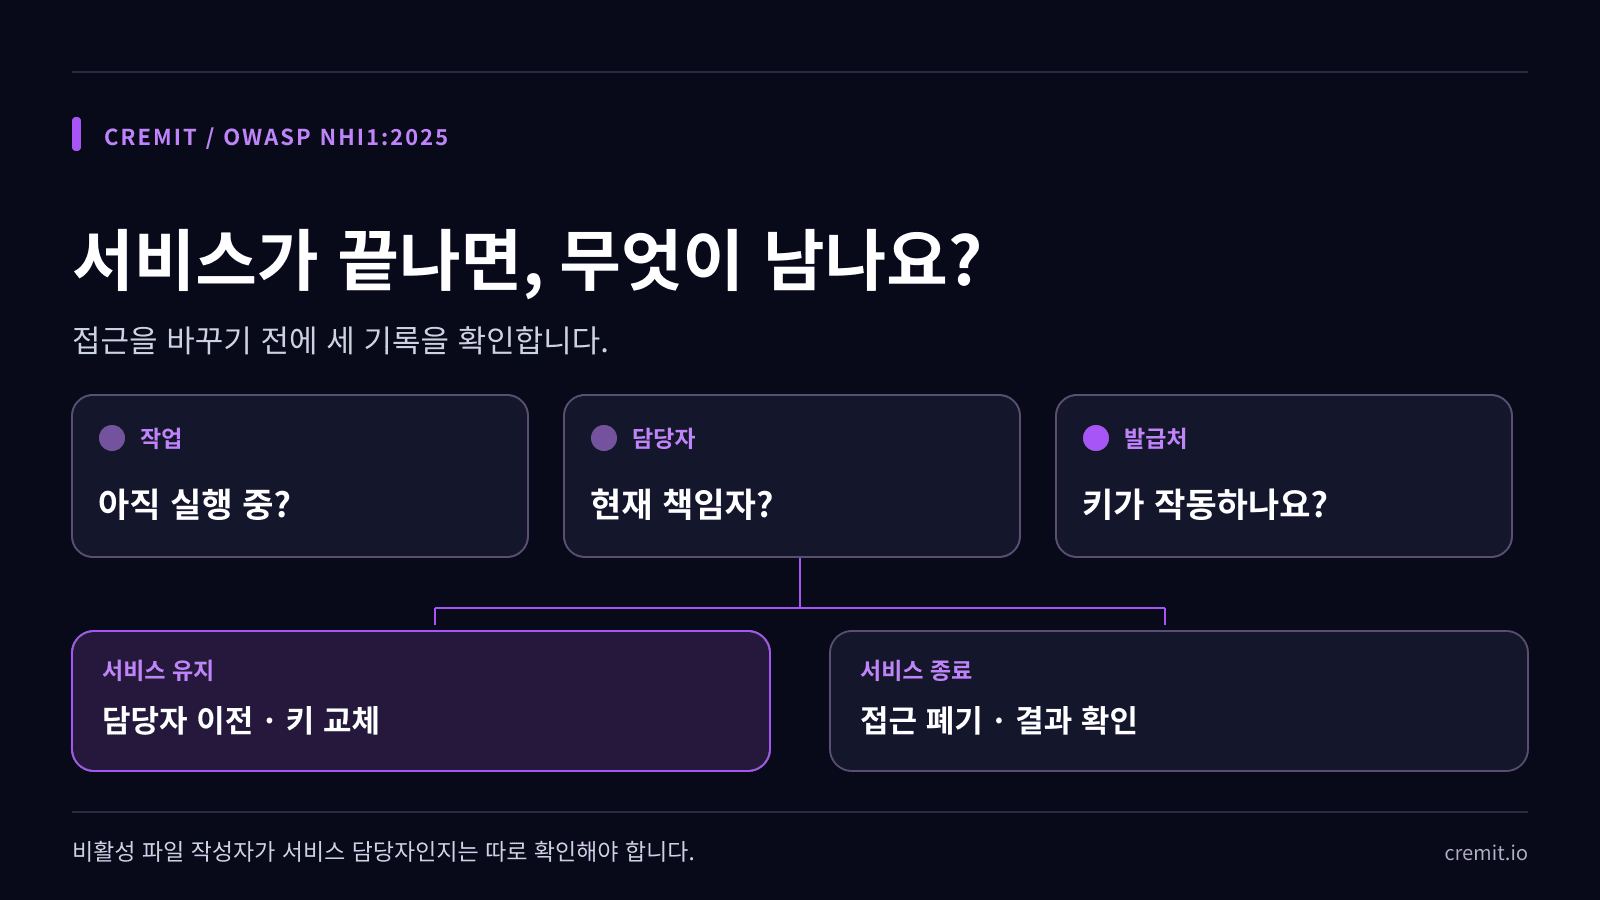
서비스가 끝나거나 담당자가 떠났다면 작업 지속 여부를 확인하고 책임을 이전하거나 접근을 폐기한 뒤 이전 키를 검증합니다.
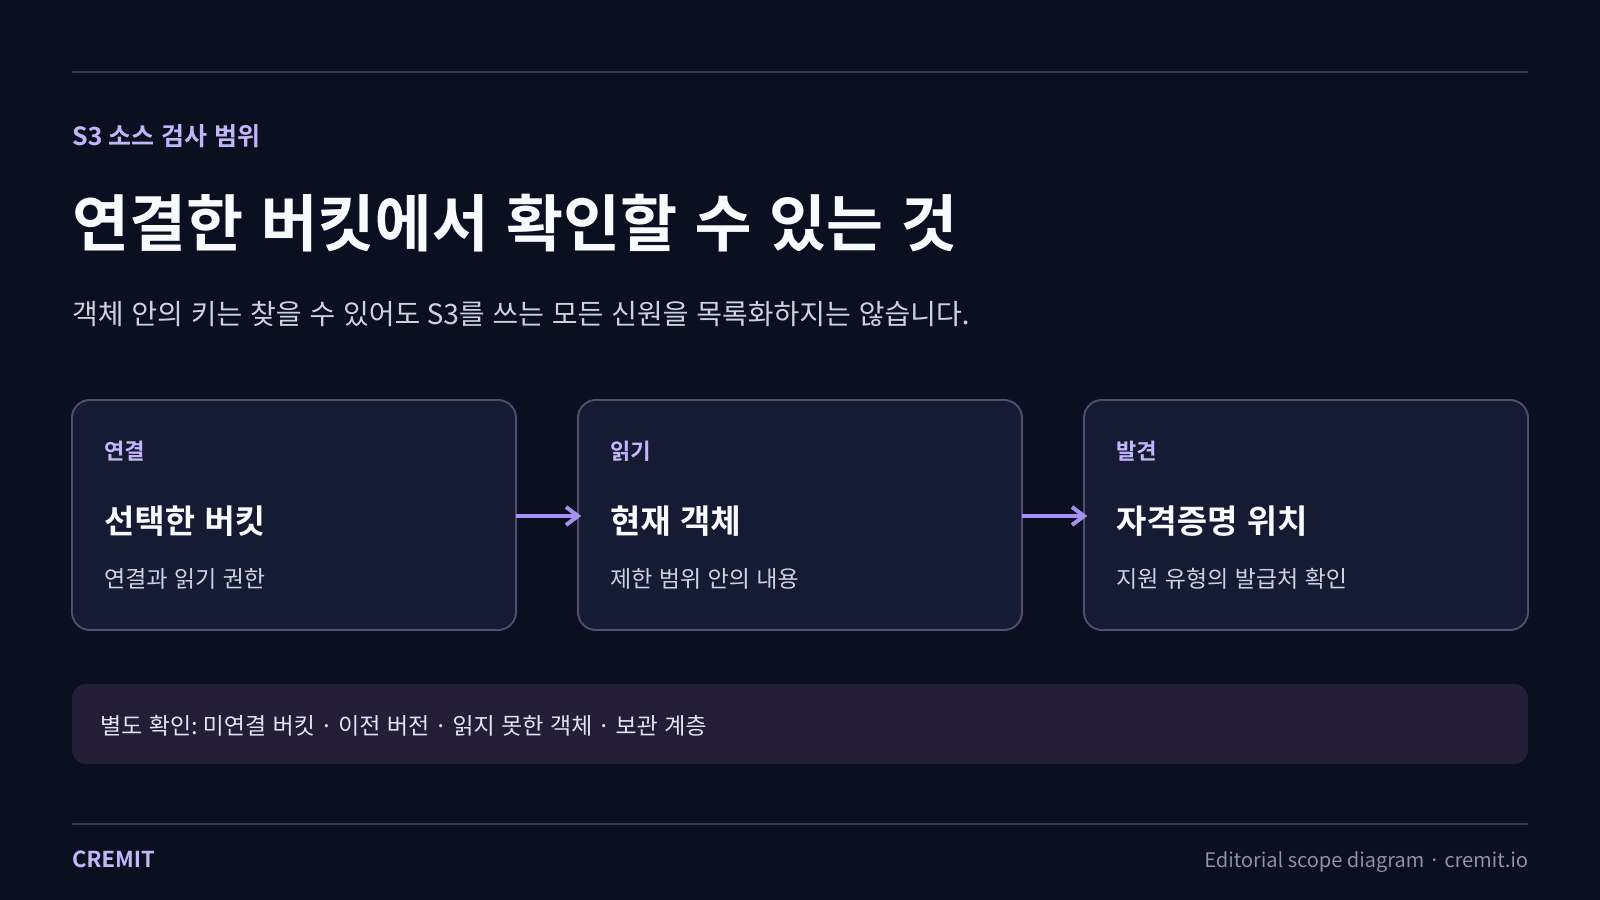
Cremit은 연결한 S3 버킷에서 읽을 수 있는 현재 객체를 검사합니다. 발견 위치와 발급처 상태, 건너뛴 객체와 이전 버전은 나눠 확인해야 합니다.
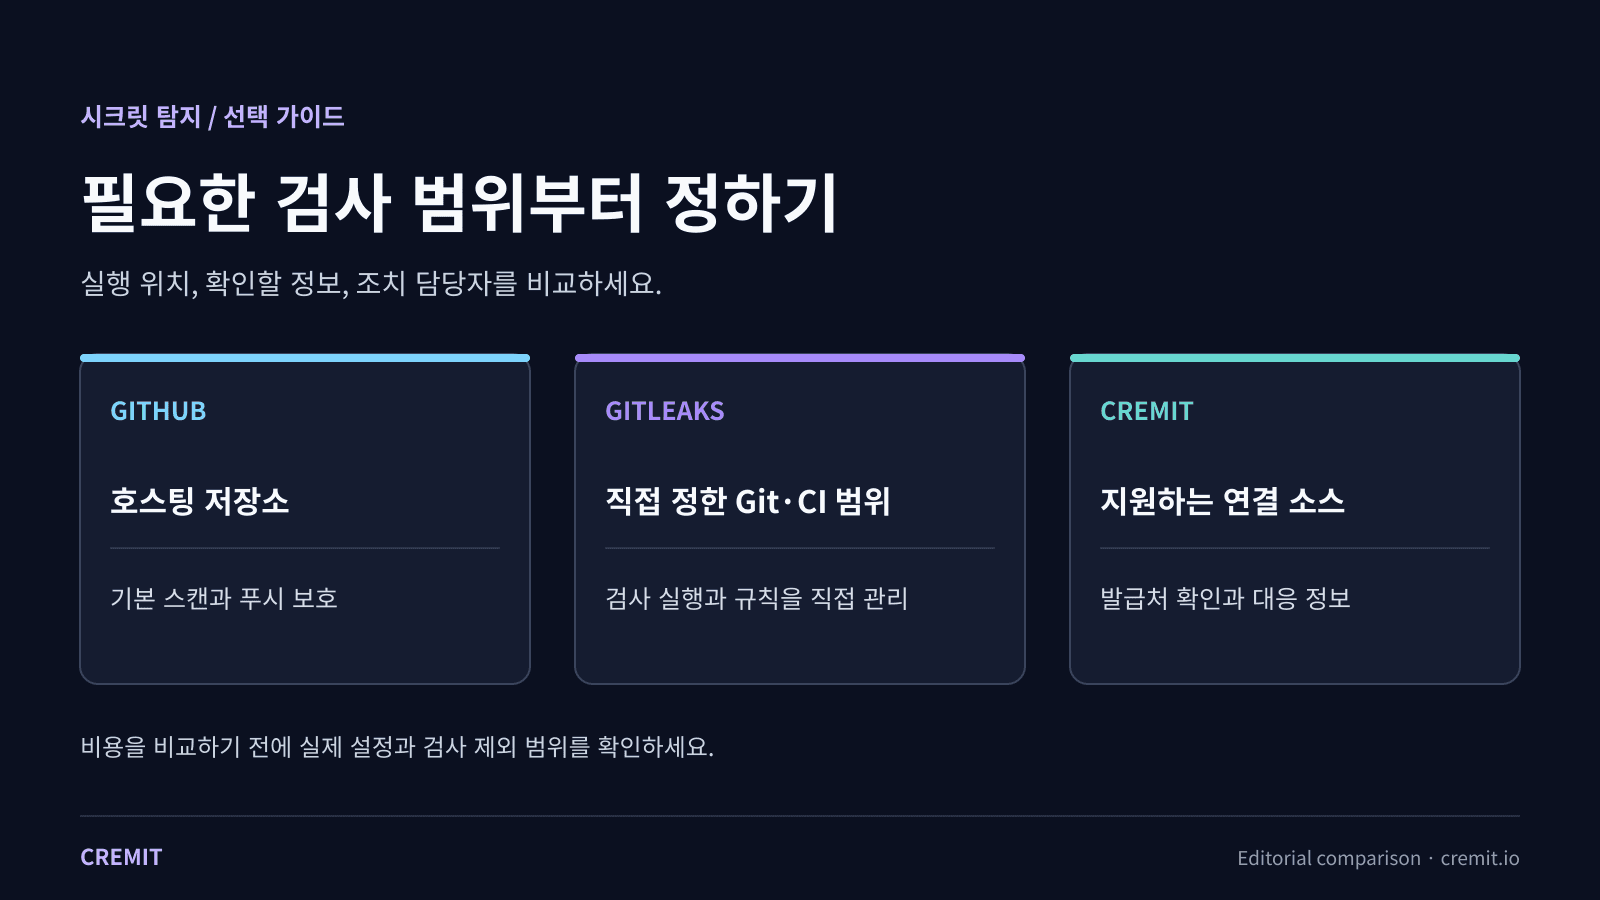
검사할 소스, 결과에 필요한 근거, 키를 폐기할 담당자부터 정하세요. GitHub 기본 기능, Gitleaks, Cremit을 실제 범위와 운영 책임으로 비교합니다.
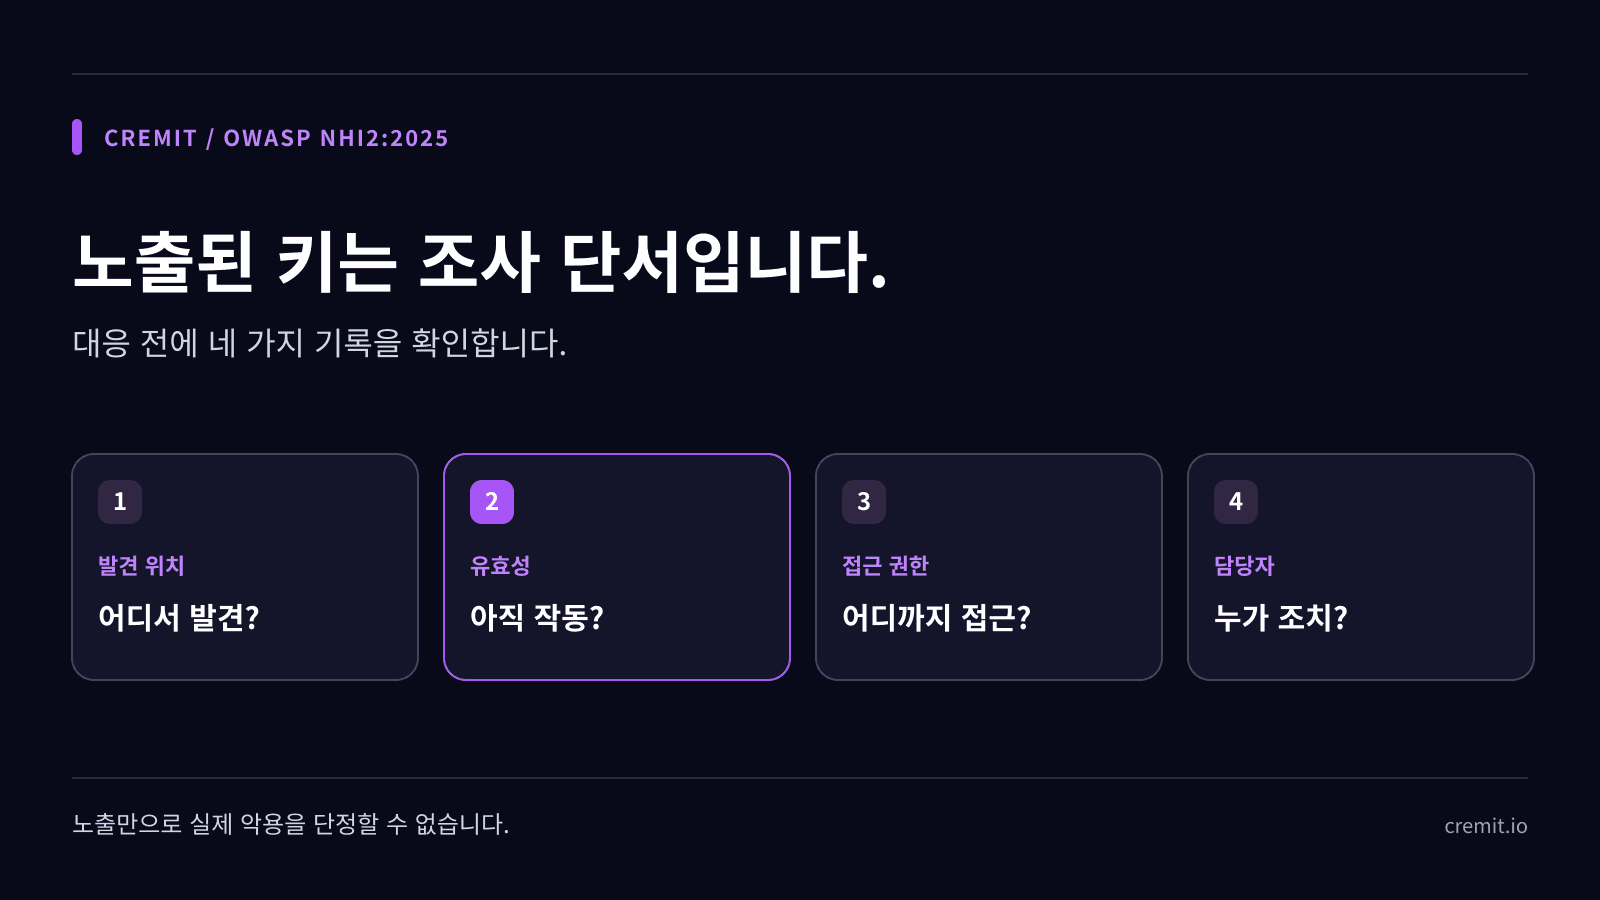
시크릿 발견만으로 악용을 단정할 수 없습니다. 노출 위치, 유효성, 접근 권한, 조치 담당자를 확인하는 순서입니다.
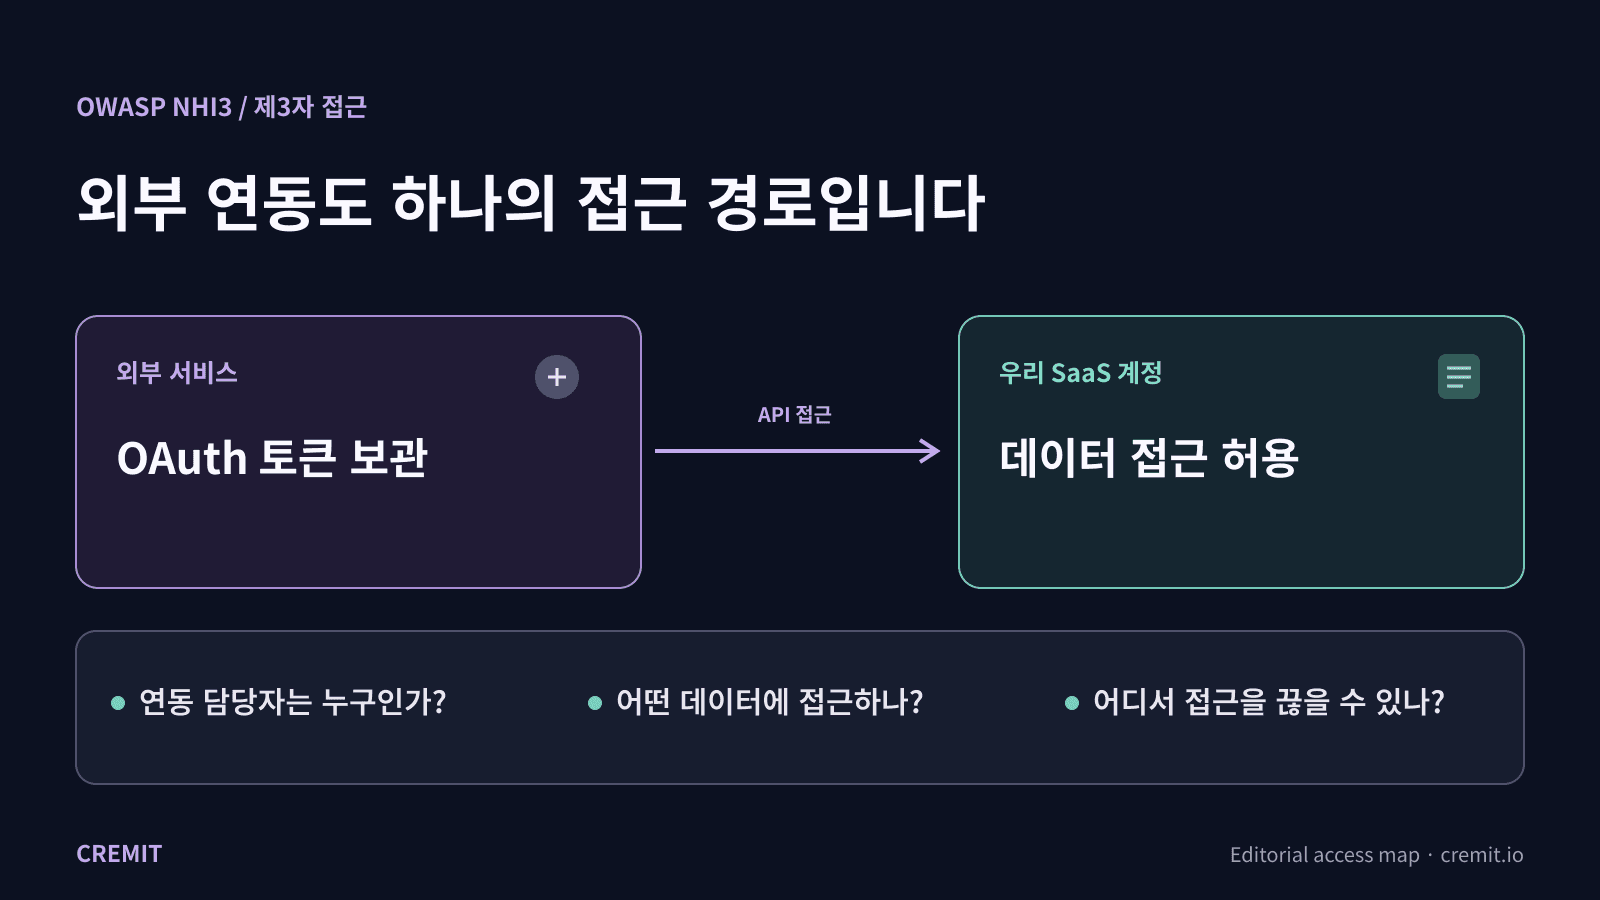
외부 서비스가 가진 토큰으로 우리 SaaS 데이터에 접근할 수 있습니다. Salesloft Drift 사고와 GitHub App 관리 기능을 바탕으로 권한·담당자·로그·폐기 경로를 확인합니다.
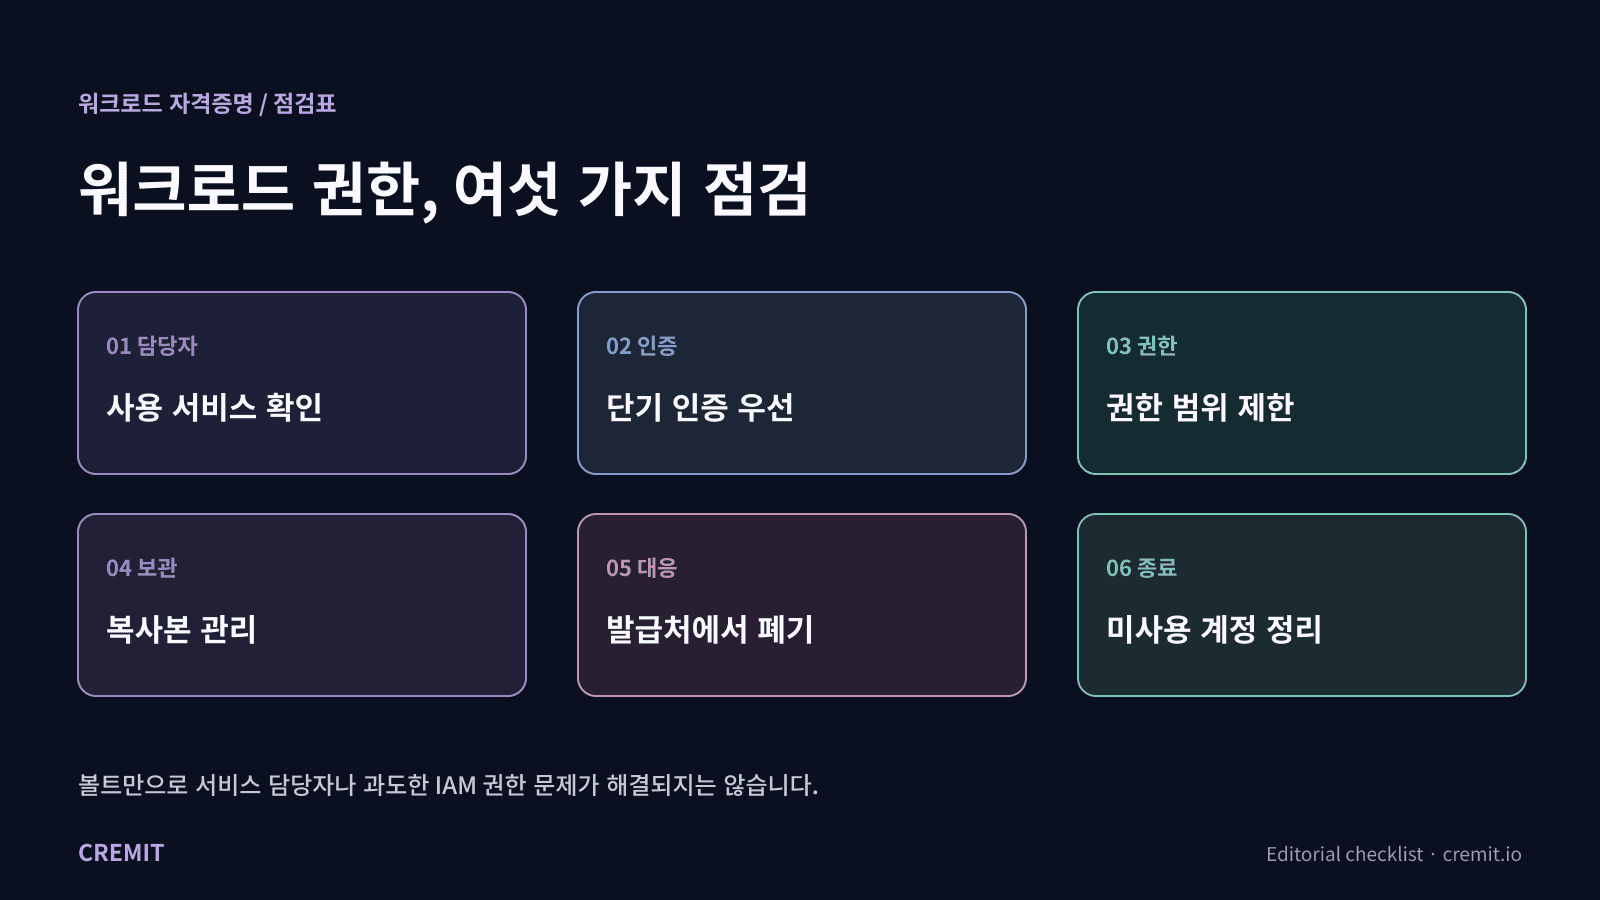
키나 볼트 항목을 늘리기 전에 사용 서비스를 확인하세요. 임시 인증, 권한 범위, 복사본, 노출 대응, 종료 처리까지 점검할 순서입니다.
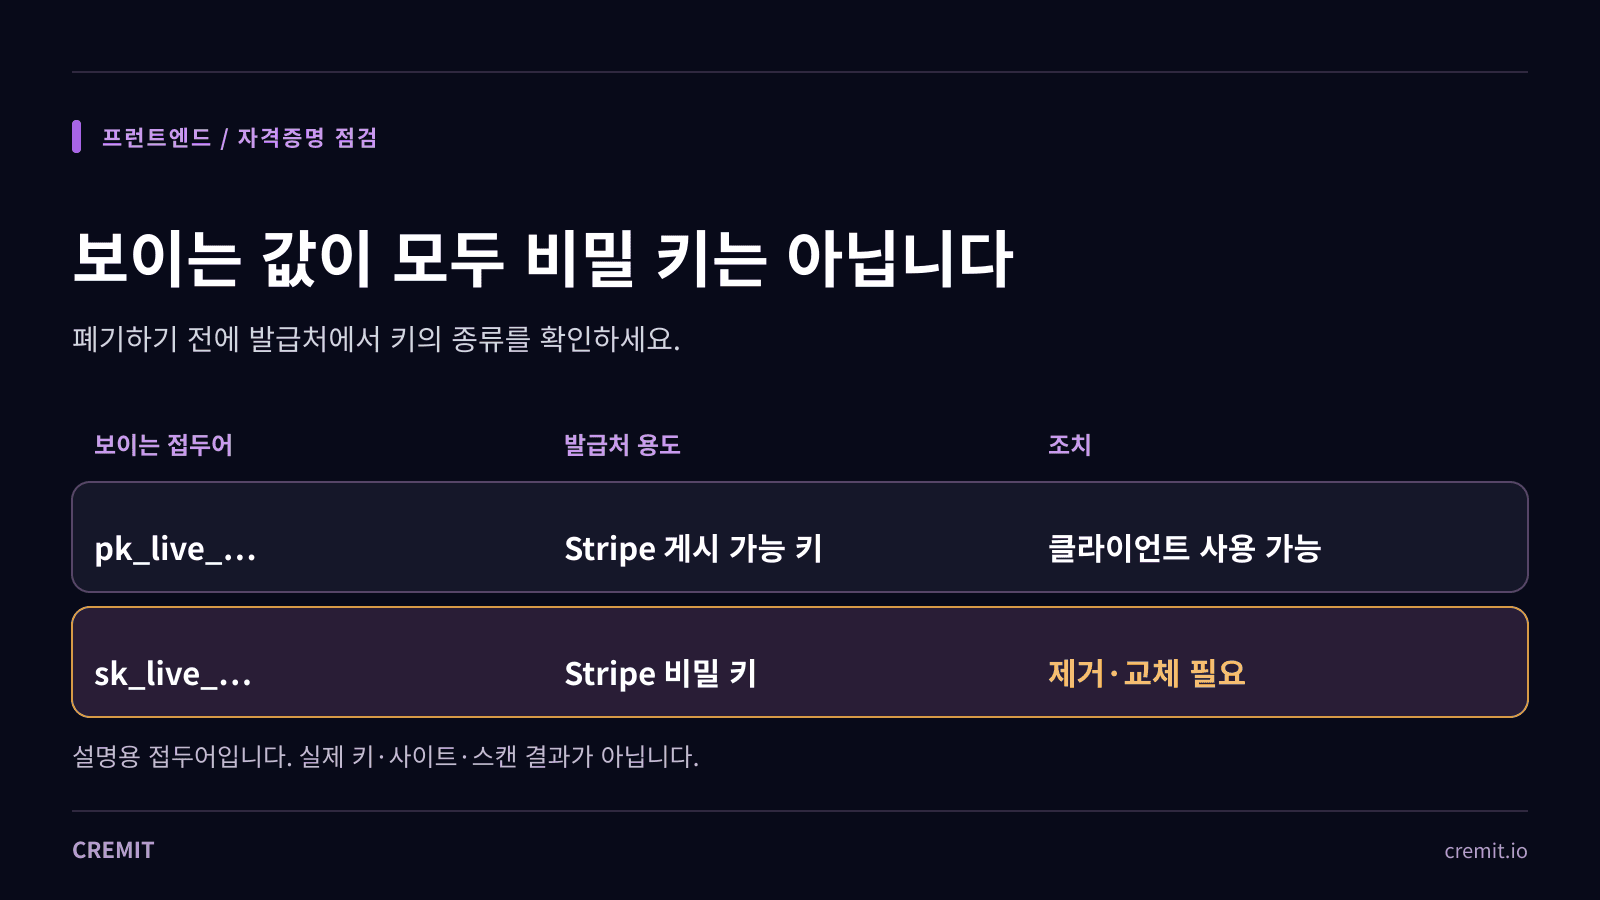
브라우저에 보이는 키가 공개용인지 비밀 키인지 발급처에서 확인하고, Resend 사고와 빌드 결과를 근거로 대응합니다.
Cremit이 아시아 태평양 초기 SaaS 스타트업을 지원하는 AWS SaaS 스포트라이트 프로그램에 합류했습니다.
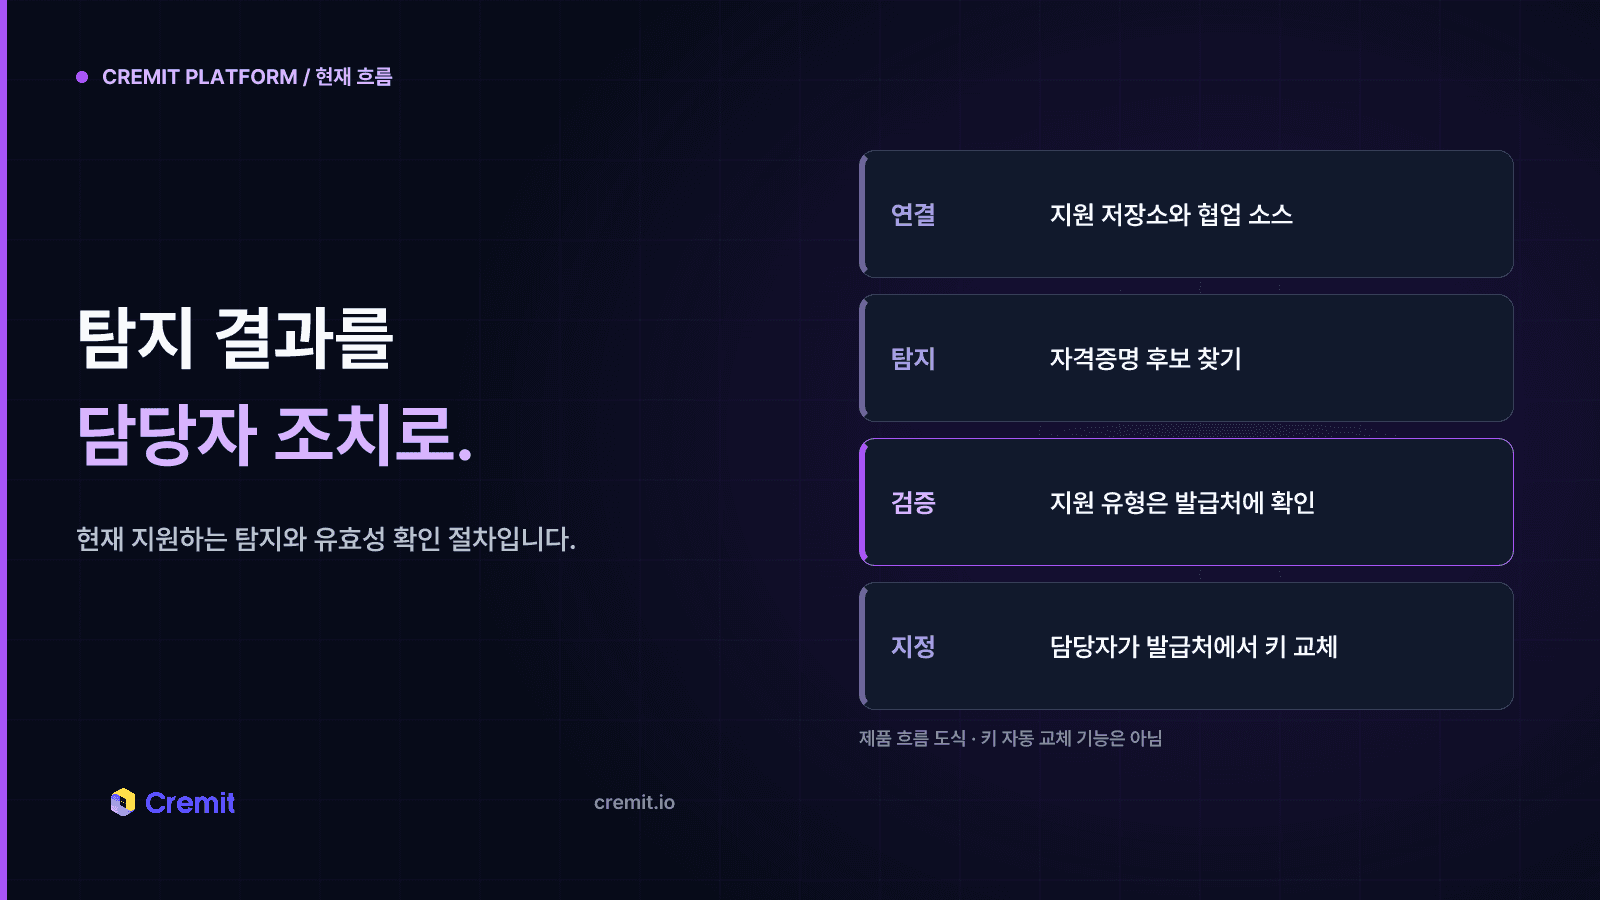
Cremit Platform의 지원 소스, 자격증명 유효성 확인, 조치 흐름과 현재 지원 범위를 정리했습니다.
서비스 계정, 토큰, 배포 환경, 담당자를 기준으로 OWASP NHI 위험 열 가지를 점검하는 방법.
자격증명 보안을 다루는 Cremit의 월간 브리프입니다.