2024년 3월 18일
DevSecOps 첫 단계: 발견한 자격증명을 실제로 조치하기
저장소·협업 도구의 자격증명 탐지를 작은 범위에서 시작하고 담당자, 검사 시점, 조치 확인까지 이어가는 방법.

김동현
Cremit 리서치팀이 직접 측정한 결과로 쓴 현장 연구, 사고 분석, 대응 가이드입니다.
선택 쿠키로 방문을 집계하고 방문 기업을 식별하며 광고를 측정합니다. 거절해도 사이트를 이용할 수 있습니다. 쿠키 정책 보기
저장소·협업 도구의 자격증명 탐지를 작은 범위에서 시작하고 담당자, 검사 시점, 조치 확인까지 이어가는 방법.
국내 에너지 IT 플랫폼 엔라이튼의 담당자에게 자격증명과 시크릿을 어떻게 관리하는지, Cremit을 왜 도입했는지 물었습니다.
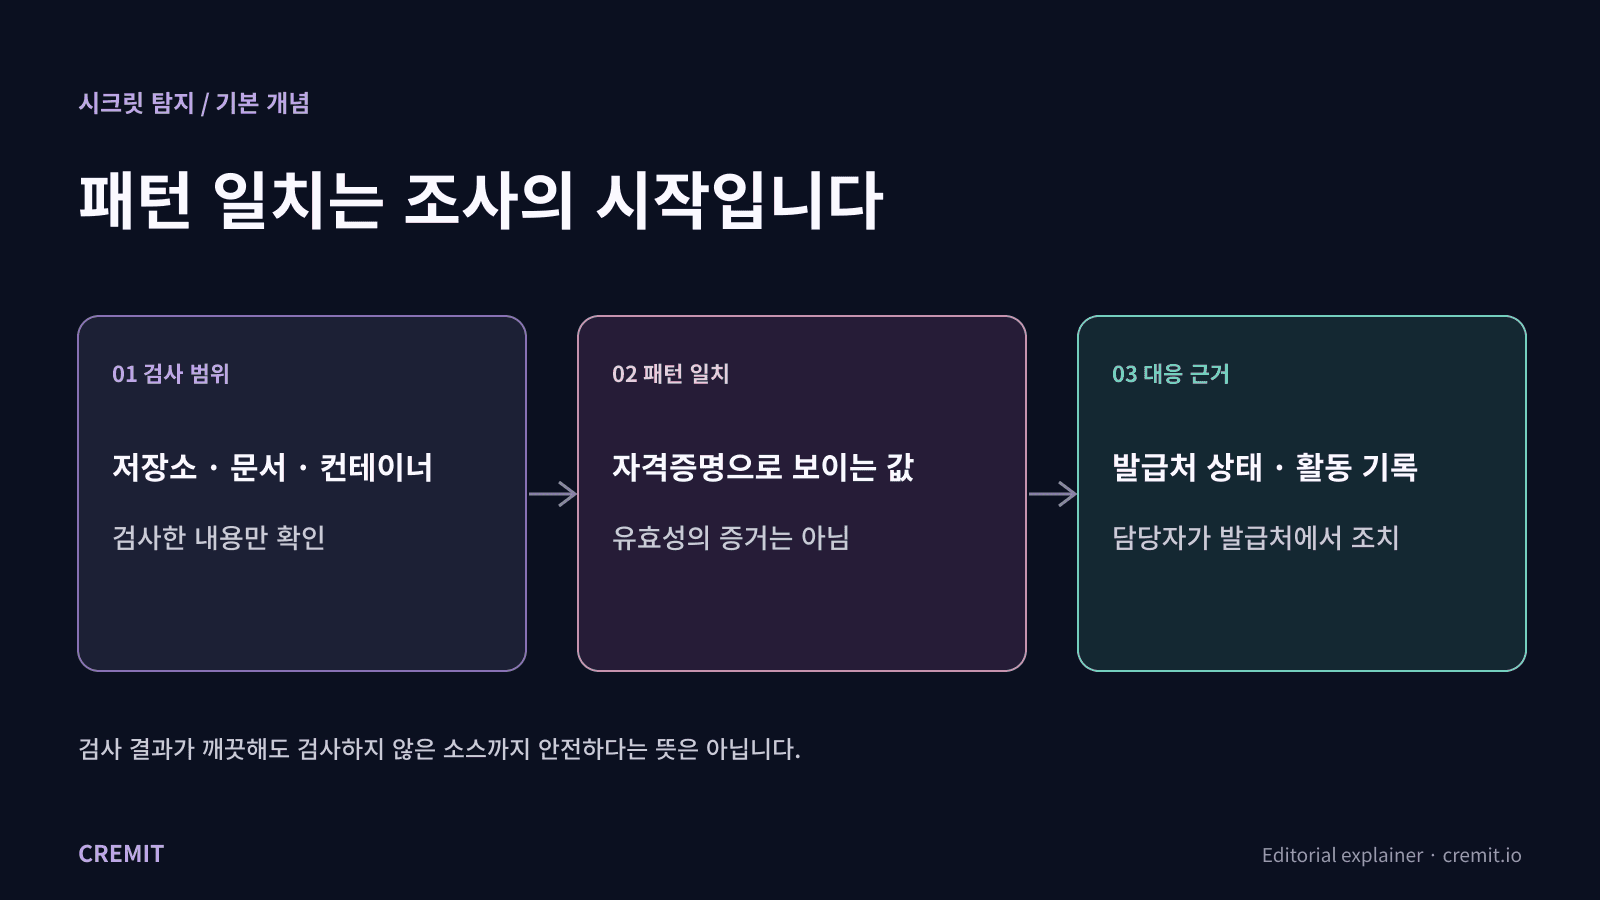
시크릿 탐지는 실제 검사한 내용에서 자격증명 후보를 찾습니다. 발견 결과가 뜻하는 것과 검사 범위, 발급처 확인, 노출된 키의 조치 순서를 설명합니다.
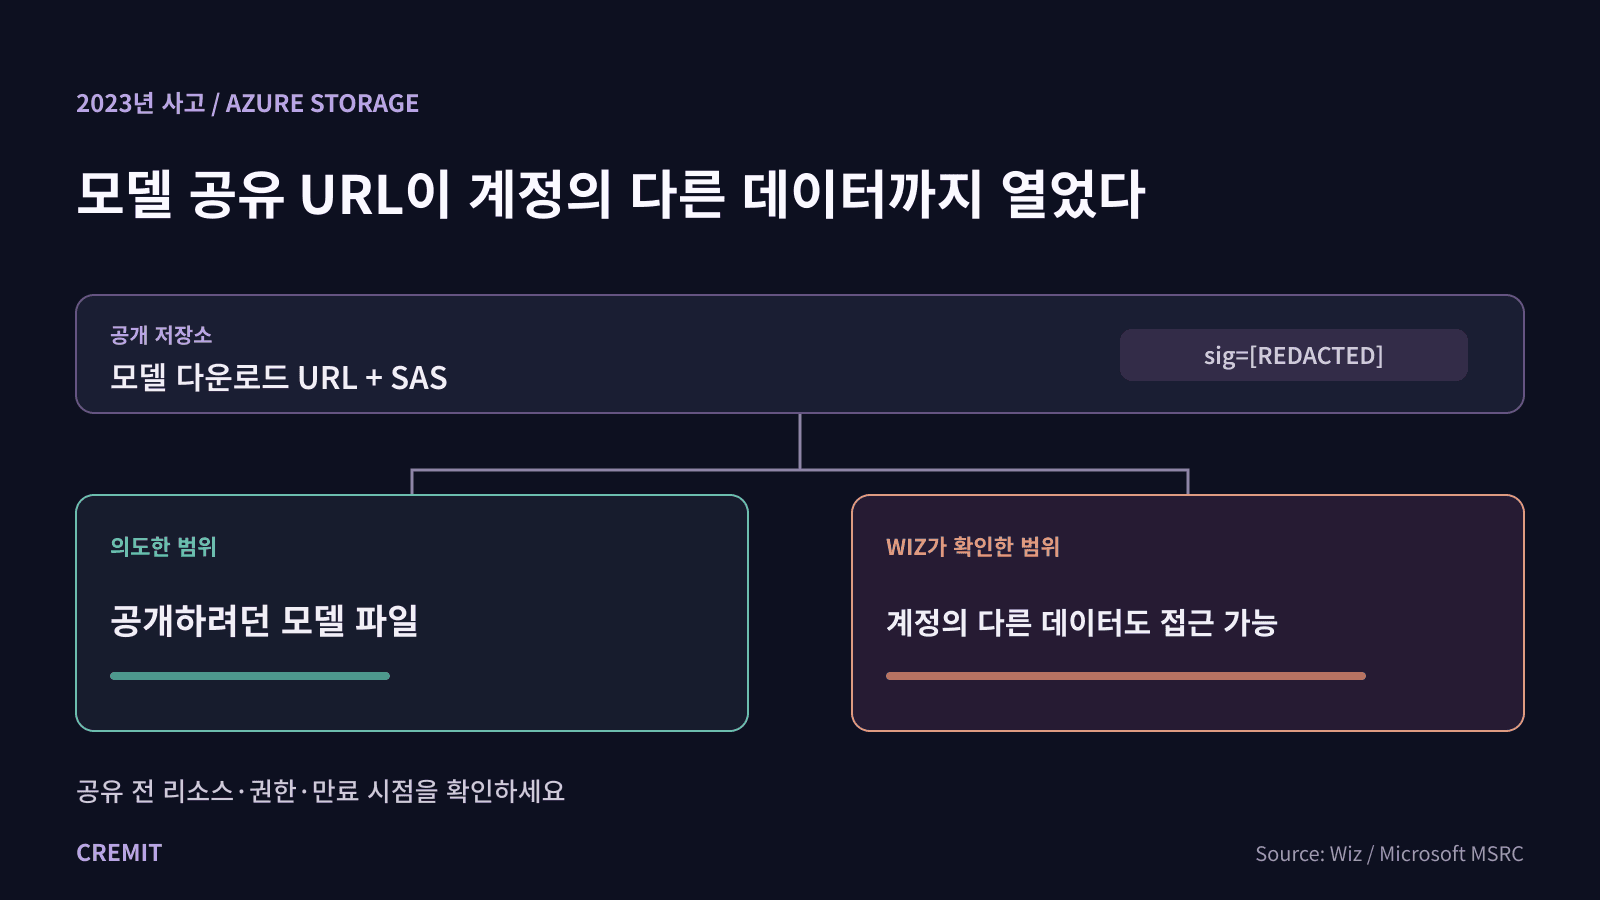
공개 저장소의 모델 다운로드 URL에 담긴 Azure SAS 토큰으로 다른 스토리지 데이터에도 접근할 수 있었습니다. 발견, 권한 확인, 접근 기록 조사를 나눠 살펴봅니다.
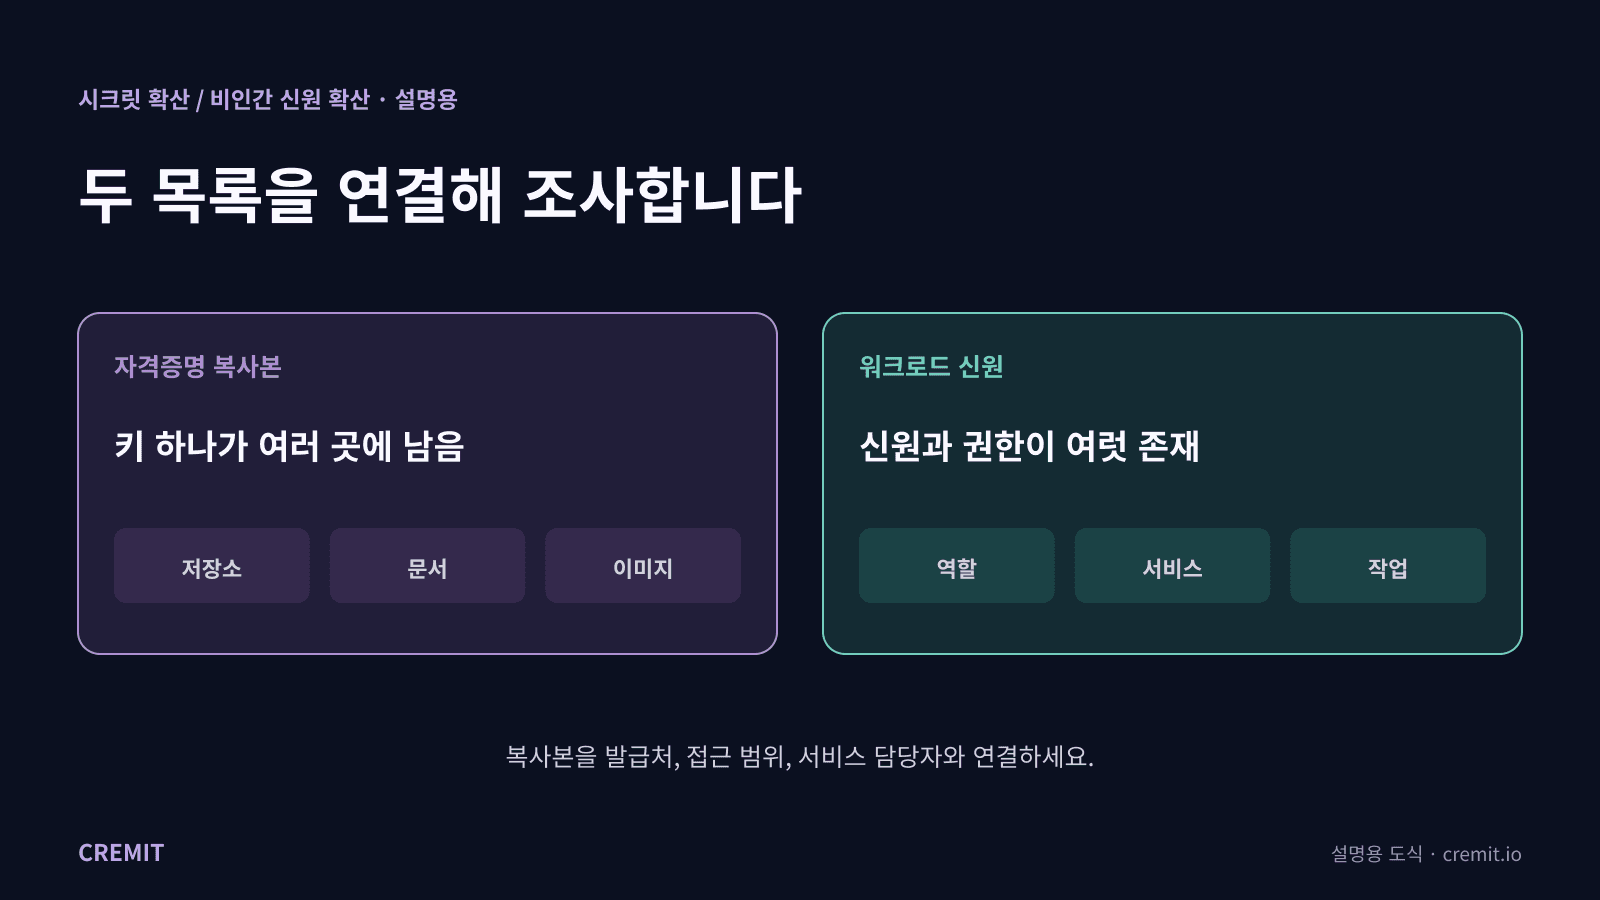
한 자격증명이 여러 곳에 복사될 수 있고, 여러 서비스 신원에 권한이 쌓일 수도 있습니다. 복사본과 권한 주체를 따로 기록한 뒤 연결해 조사하는 방법입니다.
자격증명 보안을 다루는 Cremit의 월간 브리프입니다.