Probe에서 Cremit Platform까지: 지금 가능한 자격증명 탐지
Cremit Platform의 지원 소스, 자격증명 유효성 확인, 조치 흐름과 현재 지원 범위를 정리했습니다.

목차(4)
목차
2026년 10월 3일 수정. 이 글은 처음에 Cremit의 자격증명 탐지 기능을 ‘Probe’라는 이름으로 소개했습니다. 현재 제품 이름은 Cremit Platform입니다. 기존 글에 있던 기능·성능 비교는 지금 확인되는 제품 범위와 맞지 않아 다시 정리했습니다.
어디를 검사하나요?
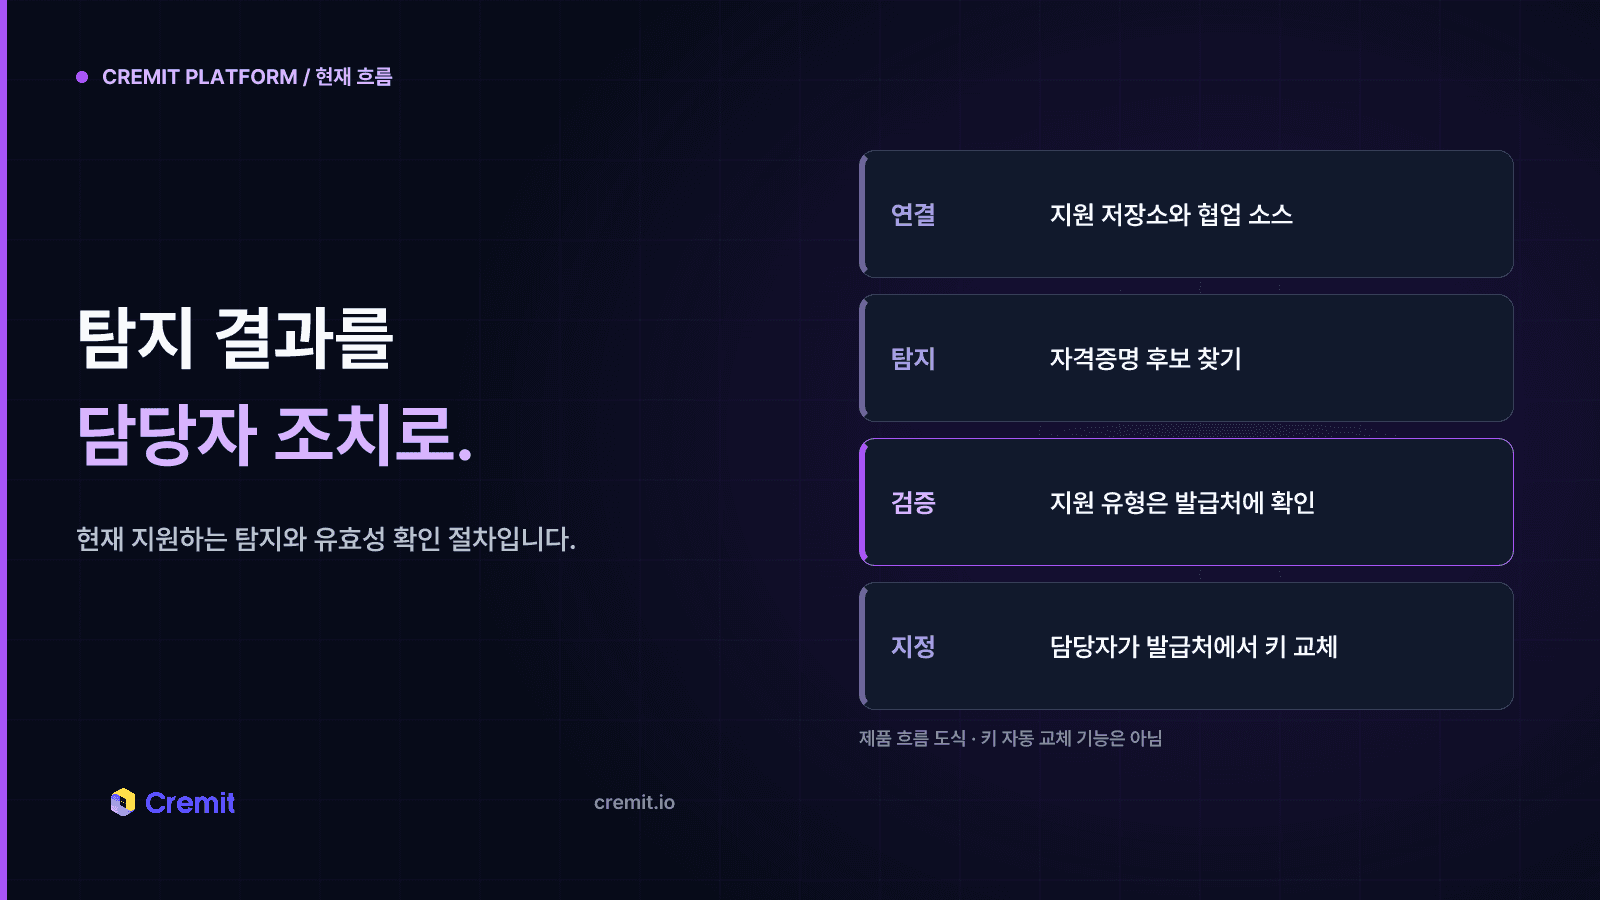
Cremit Platform은 연결한 코드 저장소, 클라우드 저장소, 협업 도구에서 노출된 자격증명을 찾습니다. 지원 소스에는 GitHub, GitLab, Bitbucket, GitHub Packages 이미지, AWS S3, Google Drive, Jira, Confluence, Notion, Slack이 포함됩니다. GitHub App을 연결하면 새 풀 리퀘스트를 받을 때 검사할 수 있고, 다른 소스는 정해진 주기로 검사합니다.
키는 저장소뿐 아니라 채팅 메시지, 이슈 댓글, 문서, 저장 버킷에도 남을 수 있습니다. 실제 사용하는 소스를 연결하고 소스별 검사 범위를 확인하세요. 접근 권한이 없는 곳의 자료는 제품이 찾을 수 없습니다.
탐지와 유효성 확인은 다릅니다
탐지 규칙은 1,000종이 넘는 자격증명 유형을 다룹니다. 패턴에 걸렸다는 사실만으로 키가 지금도 작동한다고 단정할 수는 없습니다. 지원하는 유형은 발급 서비스에 유효성을 확인하고, 작동하는 키는 주기적으로 다시 확인합니다. 검증을 지원하지 않는 유형은 담당자가 직접 살펴봐야 합니다. 살아 있는 키가 확인되면 발급 서비스에서 교체하거나 폐기해야 합니다. 대시보드에서 상태만 바꿔도 키가 무효화되는 것은 아닙니다.
탐지 결과에는 발견 위치가 표시되며 담당자 지정, 상태·우선순위 관리, Slack·웹훅·Telegram·이메일 알림을 설정할 수 있습니다. 조치 과정을 정리하는 기능이지만, 실제 키 폐기와 오용 여부 확인은 운영팀이 해야 합니다.
첫 검사에서 확인할 것
운영 기록이 자주 쌓이는 저장소 하나와 협업 도구 하나부터 연결해 보세요. 커넥터에 필요한 권한만 부여한 뒤 테스트용 키나 기존 탐지 결과로 검사 상태를 확인합니다. 발견 위치, 유효성 확인 상태, 담당자, 다음 조치가 분명한지 살펴보세요. 살아 있는 키를 교체했다면 발급 서비스에서 더 이상 작동하지 않는지 확인하고, 이후 검사 결과에도 그 변화가 반영되는지 확인합니다.
제품이 찾는 대상은 노출된 자격증명, API 키, 토큰입니다. 일반 개인정보나 업무 문서를 분류하지 않으며 키를 자동으로 교체·폐기하지도 않습니다. 개인정보 보호나 사고 대응 절차를 설계할 때 이 범위를 구분해야 합니다.
다음 단계
현재 지원 소스와 유효성 확인, 알림 방식은 제품·연동 페이지에서 확인할 수 있습니다. 특정 커넥터나 자격증명 유형이 필요하다면 도입 전에 지원 여부를 점검하세요.
이어서 읽기
AWS S3 연동으로 확인할 수 있는 자격증명
Cremit은 연결한 S3 버킷에서 읽을 수 있는 현재 객체를 검사합니다. 발견 위치와 발급처 상태, 건너뛴 객체와 이전 버전은 나눠 확인해야 합니다.
노출된 자격증명에서 조치까지: Cremit Platform의 실제 지원 범위
Cremit Platform이 노출된 자격증명을 찾고 지원 유형을 검증해 담당자 조치로 연결하는 방법과 범위.
슬랙 웹훅은 쓰기 전용입니다, AI 에이전트가 그 채널을 읽기 전까지는
유출된 슬랙 incoming webhook은 보통 낮은 심각도로 분류됩니다. 쓰기 전용에 채널 하나, 데이터 접근도 없기 때문입니다. 그러나 AI 에이전트가 그 채널을 읽고 도구로 행동하는 순간, 그 쓰기 전용 권한은 에이전트의 권한으로 들어가는 indirect prompt injection 경로가 됩니다. 전체 킬체인과 성립 조건, 방어법을 정리했습니다.
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.