2026년 7월 22일
시크릿 스캐닝 오탐: 탐지 결과를 검토하는 법
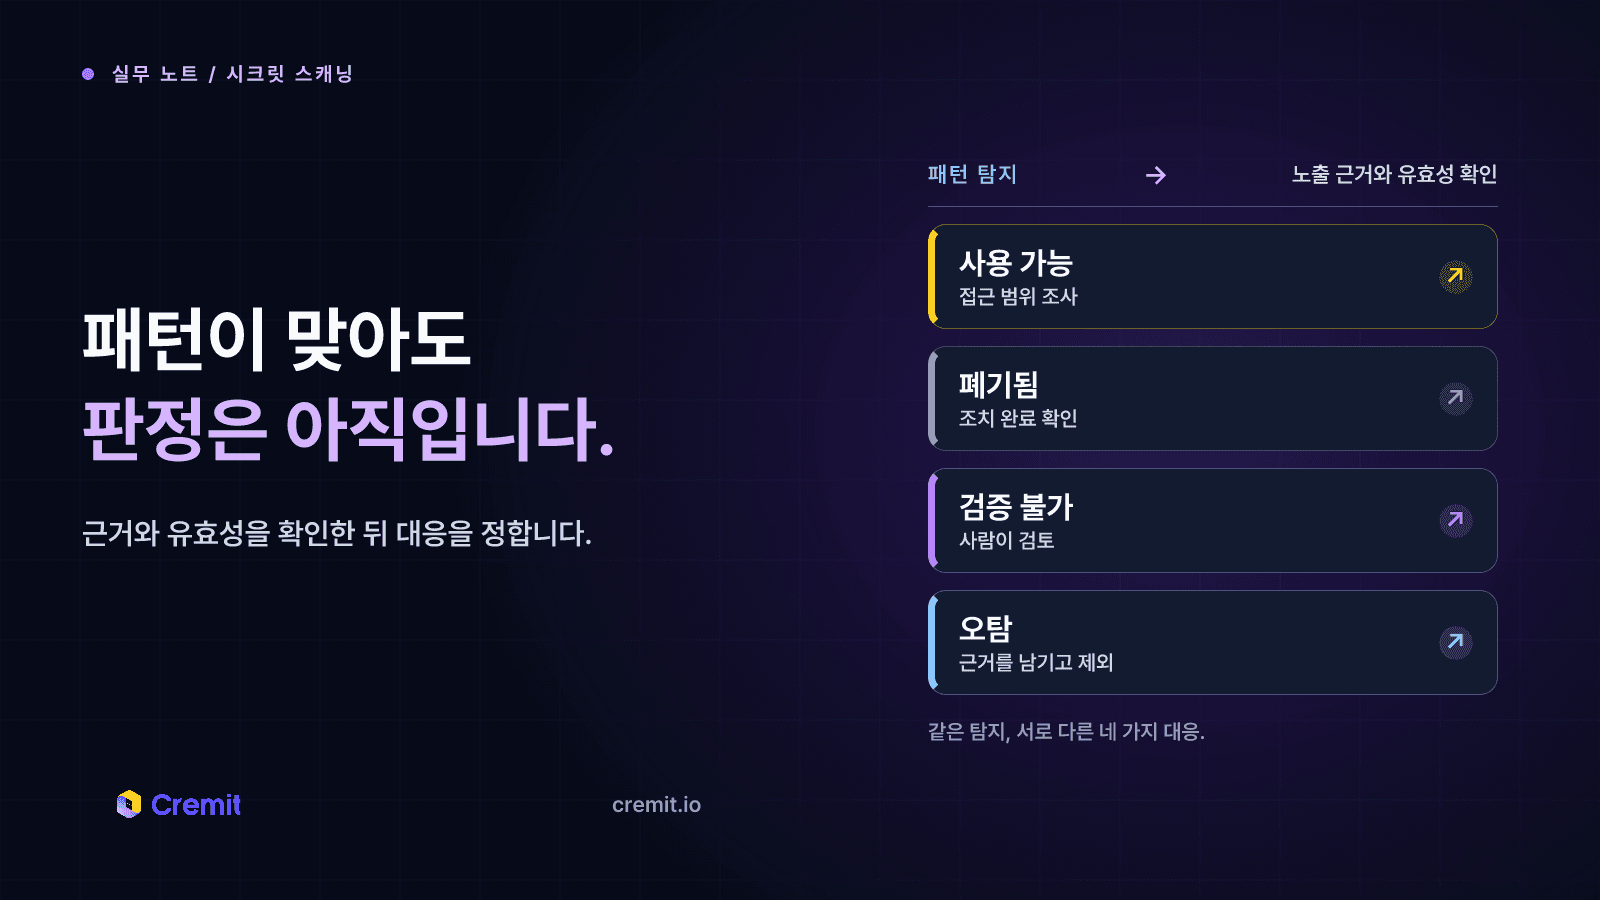
패턴 오탐, 폐기된 키, 검증할 수 없는 키는 대응이 다릅니다. 결과를 구분하고 노출 자격증명의 처리 순서를 정하는 방법을 살펴봅니다.

김동현
모범 사례 및 기술 튜토리얼
패턴 오탐, 폐기된 키, 검증할 수 없는 키는 대응이 다릅니다. 결과를 구분하고 노출 자격증명의 처리 순서를 정하는 방법을 살펴봅니다.
유출된 슬랙 incoming webhook은 보통 낮은 심각도로 분류됩니다. 쓰기 전용에 채널 하나, 데이터 접근도 없기 때문입니다. 그러나 AI 에이전트가 그 채널을 읽고 도구로 행동하는 순간, 그 쓰기 전용 권한은 에이전트의 권한으로 들어가는 indirect prompt injection 경로가 됩니다. 전체 킬체인과 성립 조건, 방어법을 정리했습니다.
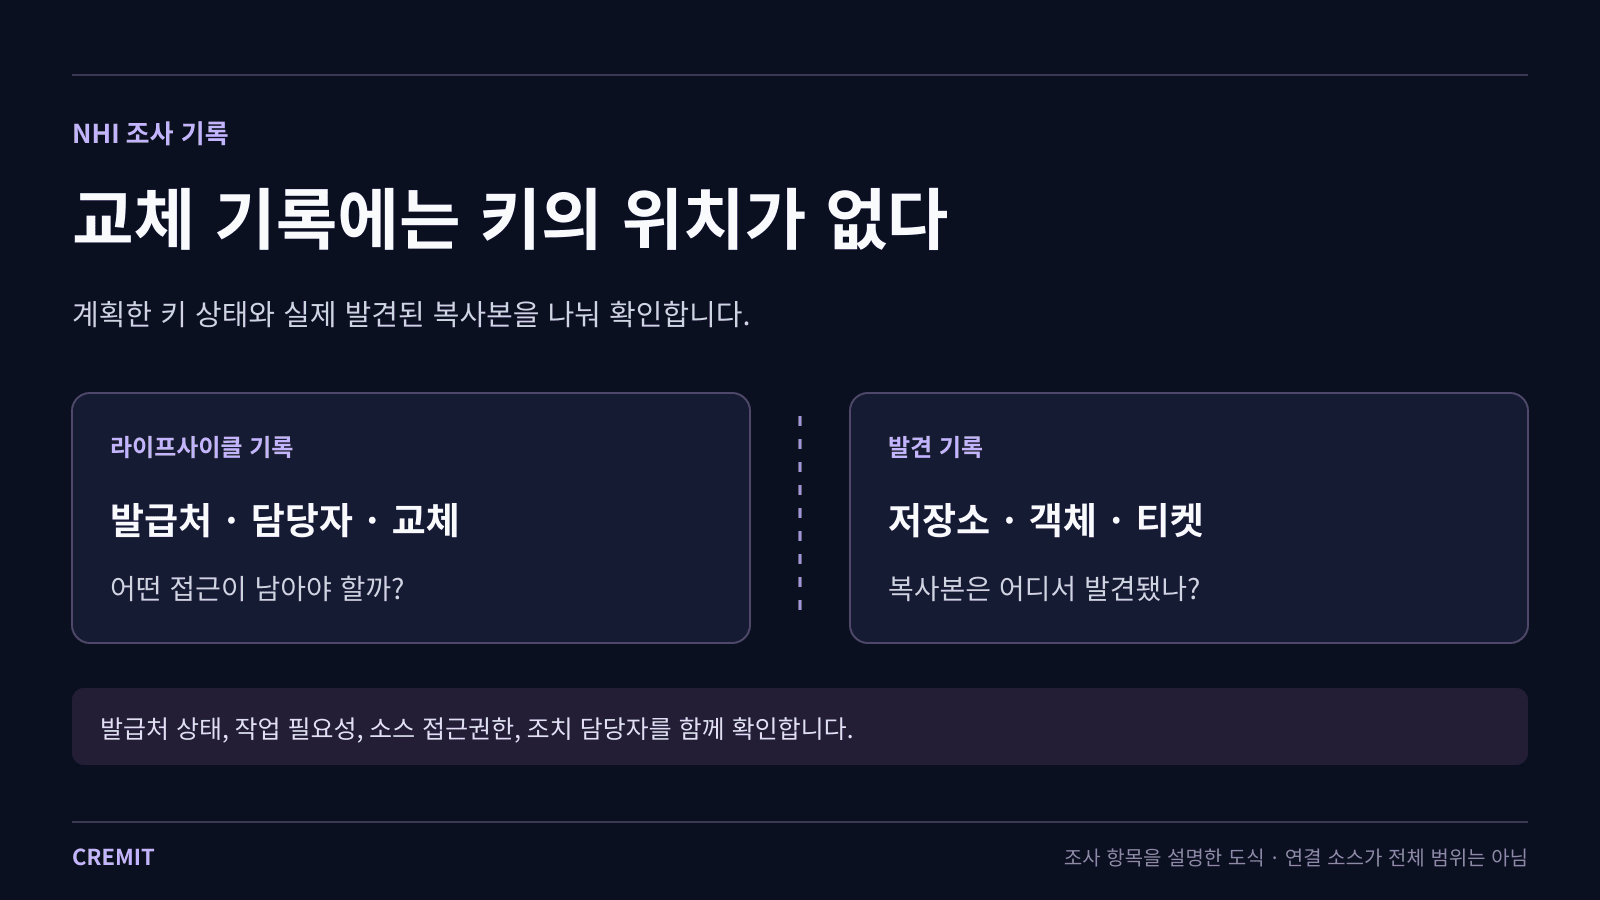
라이프사이클 기록은 계획된 접근을, 시크릿 탐지는 연결한 소스에서 발견된 복사본을 보여줍니다. 두 기록을 대조해 조치할 키와 담당자를 정하세요.
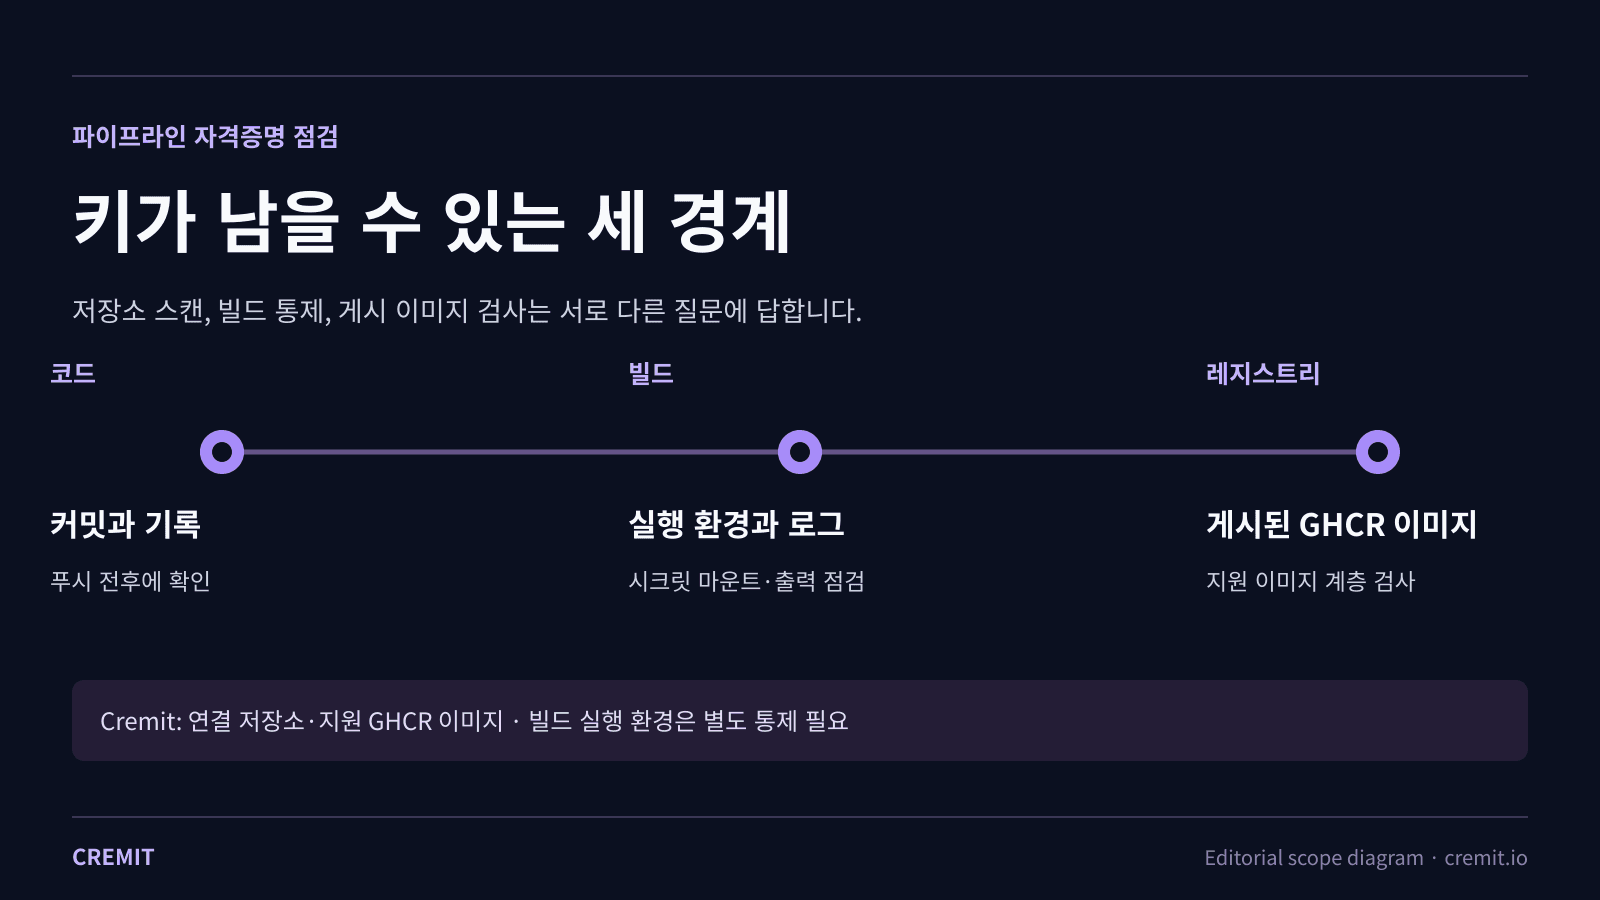
키는 Git 기록, 빌드 출력, 게시 이미지에 남을 수 있습니다. 각 경계에 맞는 검사를 하고 실제 노출은 발급처에서 확인해야 합니다.
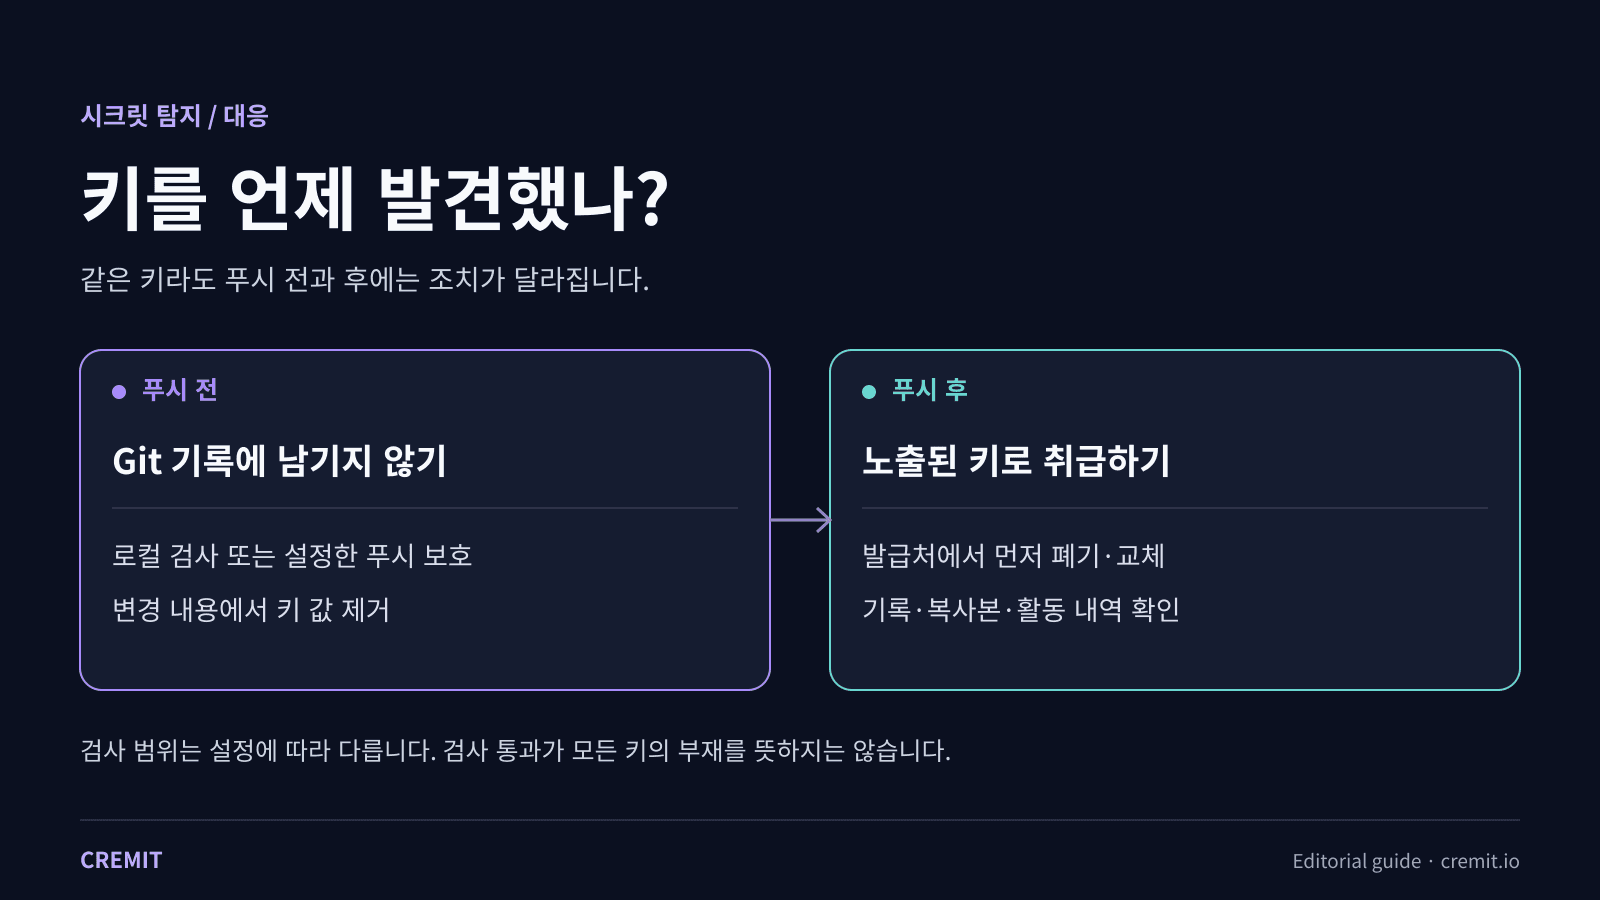
푸시 전에 발견한 키는 변경 내용에서 제거할 수 있습니다. 이미 Git 기록에 남았다면 커밋을 지워도 발급처에서 키를 폐기하거나 교체해야 합니다.
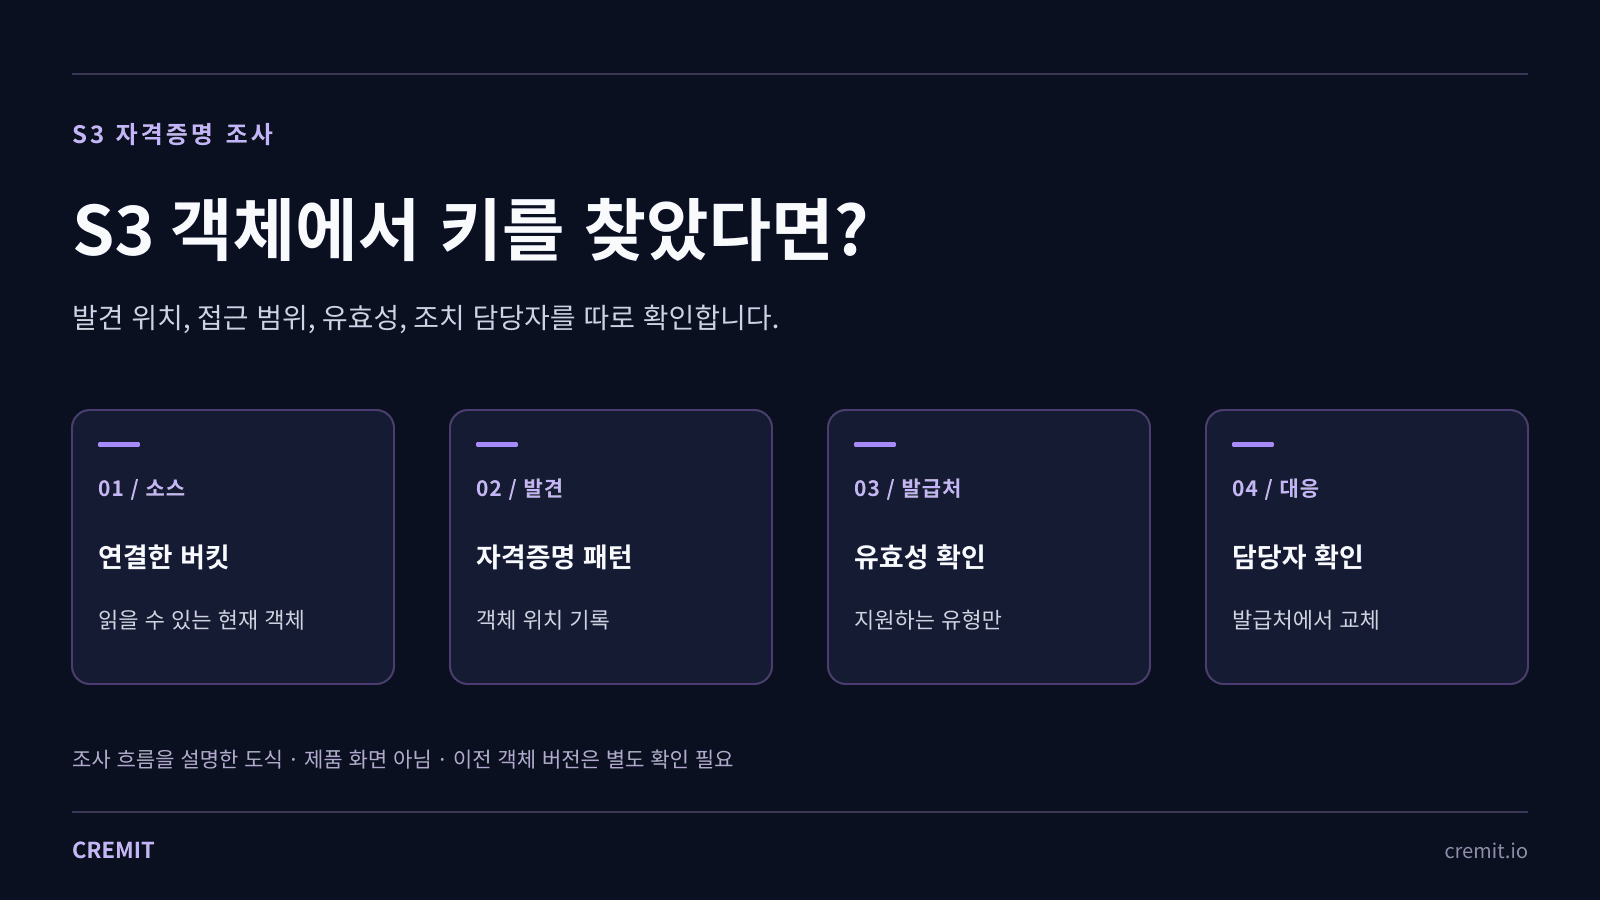
S3의 키 패턴만으로 공개 노출이나 유효성, 악용을 알 수는 없습니다. 객체 접근, 발급처 상태, 스캔 범위와 이전 버전을 나눠 확인하세요.
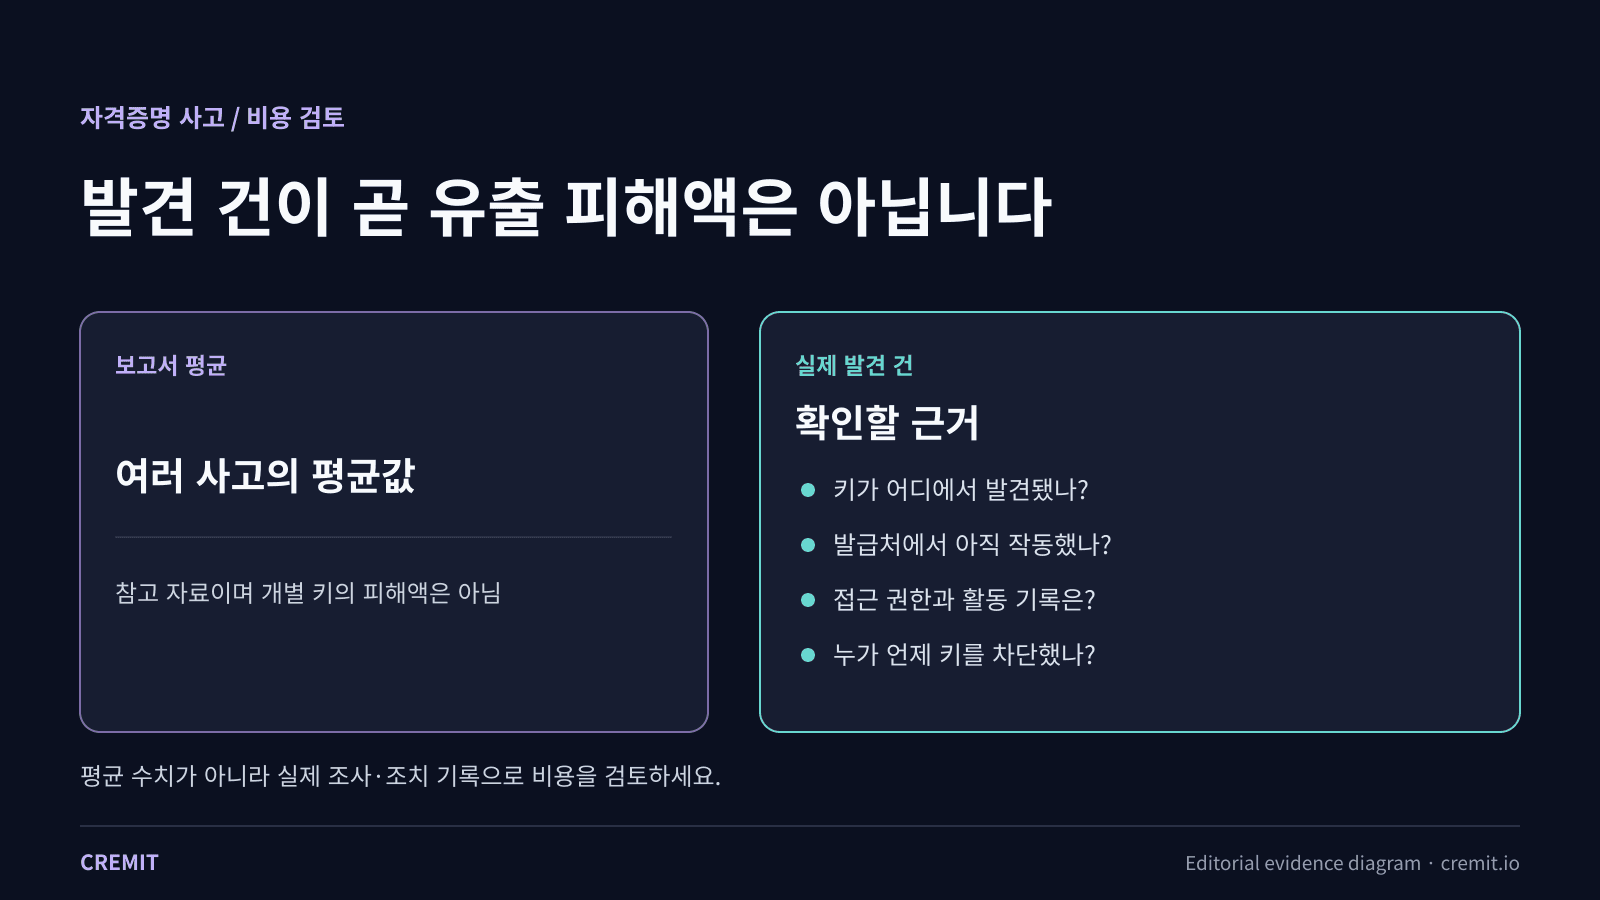
유출 사고의 평균 비용으로 키 한 건의 피해액을 계산할 수는 없습니다. 발견 위치, 발급처 상태, 접근·활동 기록과 실제 조치 비용을 나눠 확인하세요.
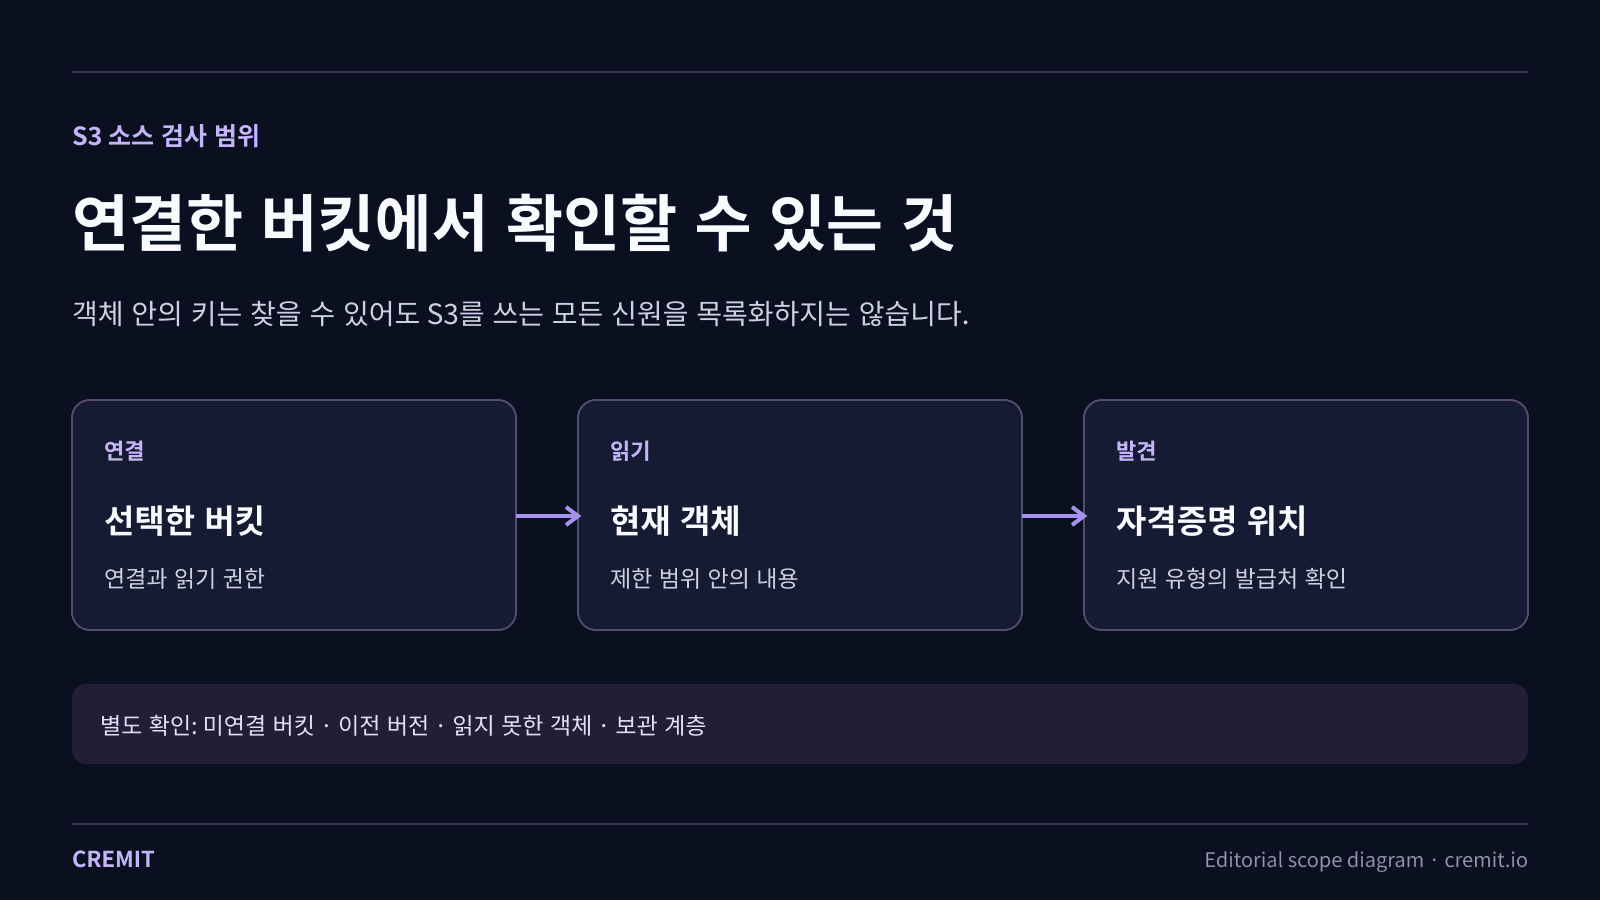
Cremit은 연결한 S3 버킷에서 읽을 수 있는 현재 객체를 검사합니다. 발견 위치와 발급처 상태, 건너뛴 객체와 이전 버전은 나눠 확인해야 합니다.
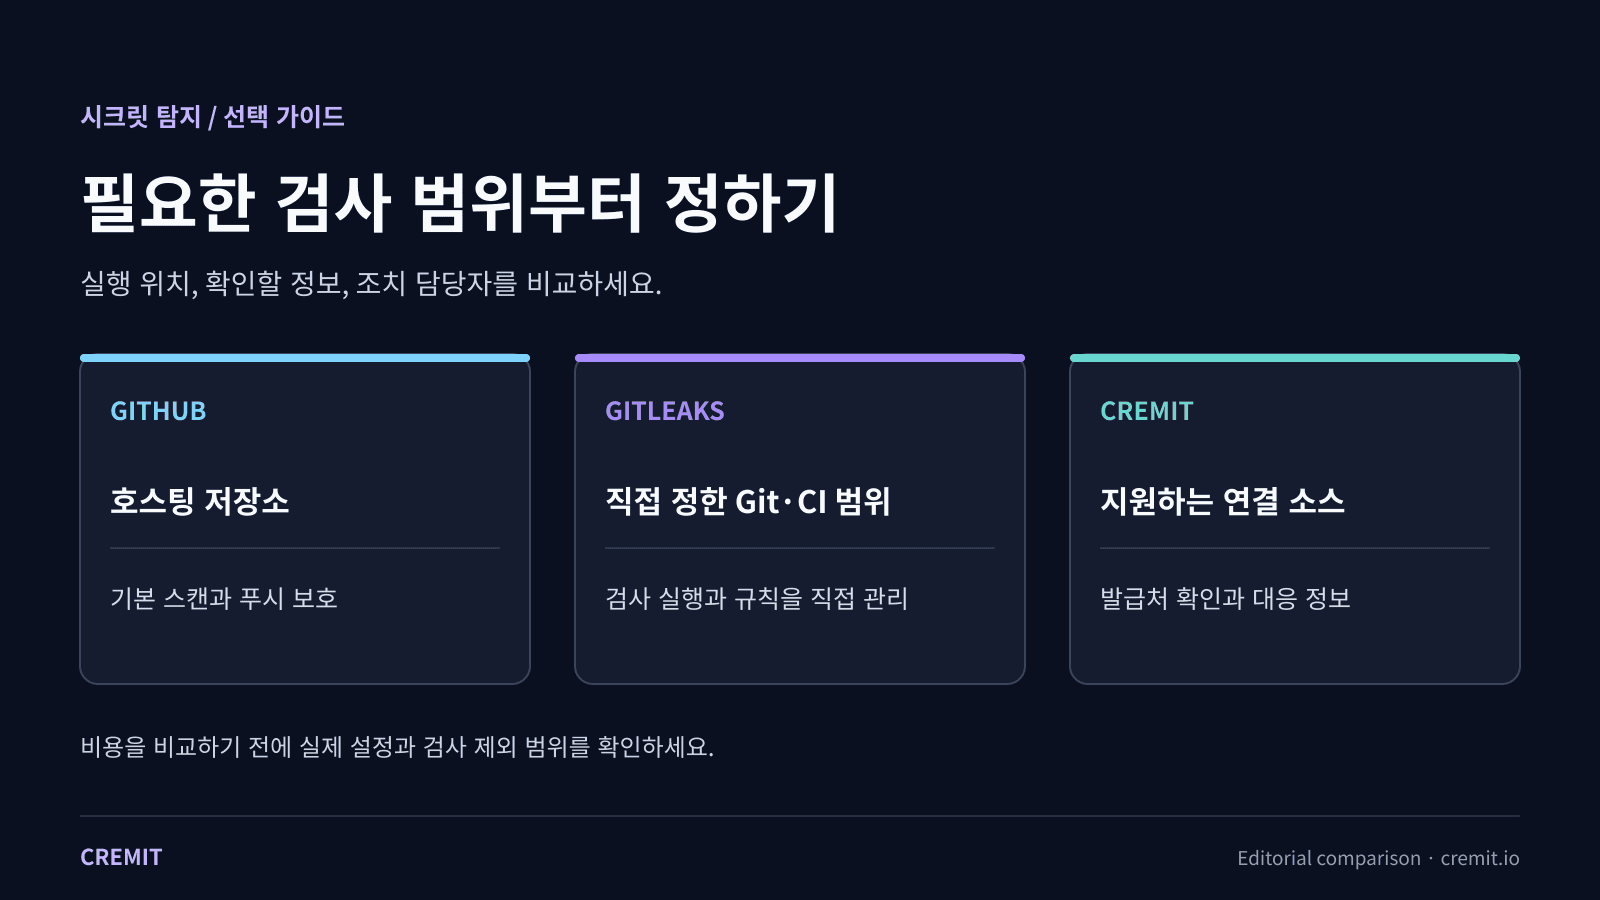
검사할 소스, 결과에 필요한 근거, 키를 폐기할 담당자부터 정하세요. GitHub 기본 기능, Gitleaks, Cremit을 실제 범위와 운영 책임으로 비교합니다.
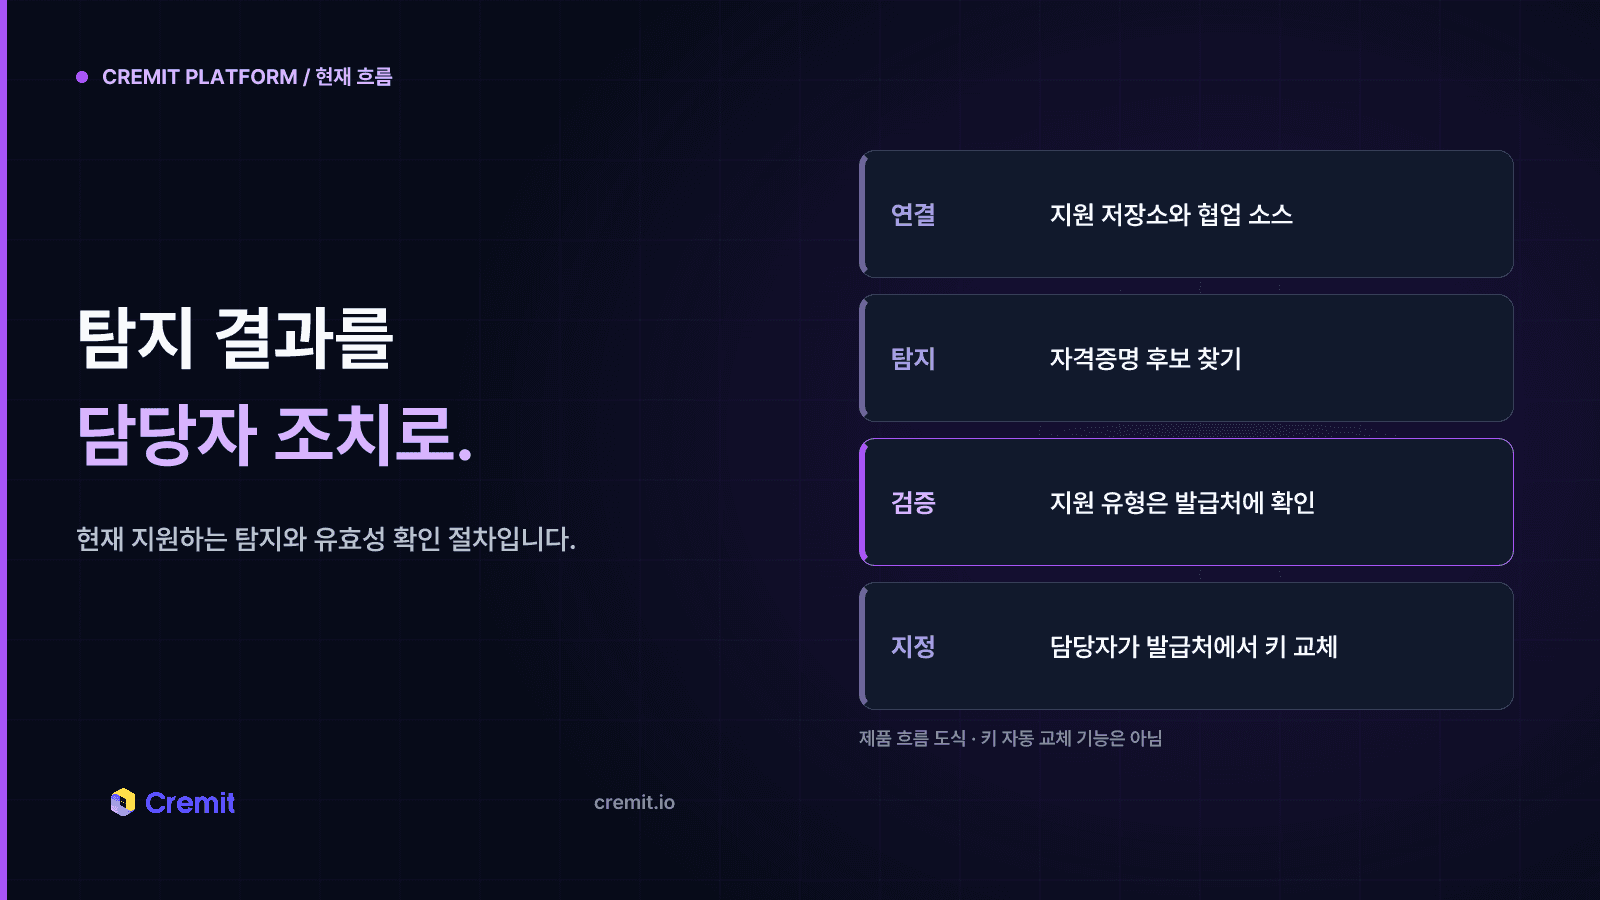
Cremit Platform의 지원 소스, 자격증명 유효성 확인, 조치 흐름과 현재 지원 범위를 정리했습니다.
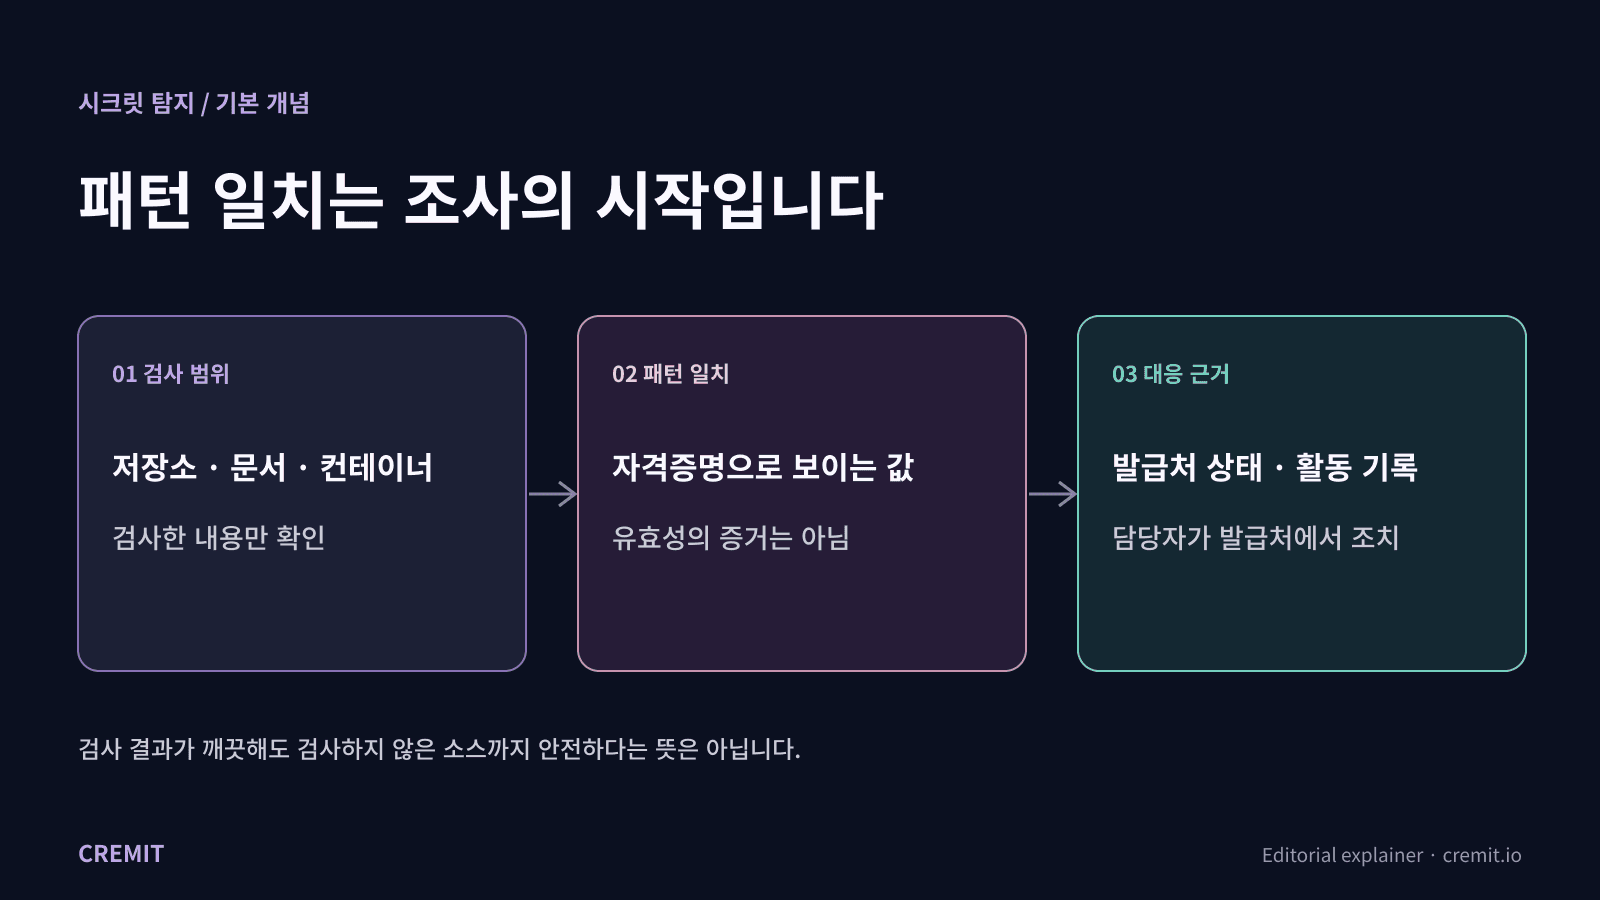
시크릿 탐지는 실제 검사한 내용에서 자격증명 후보를 찾습니다. 발견 결과가 뜻하는 것과 검사 범위, 발급처 확인, 노출된 키의 조치 순서를 설명합니다.
선택 쿠키로 방문을 집계하고 방문 기업을 식별하며 광고를 측정합니다. 거절해도 사이트를 이용할 수 있습니다. 쿠키 정책 보기