키 교체 기록만으로는 노출 위치를 알 수 없다
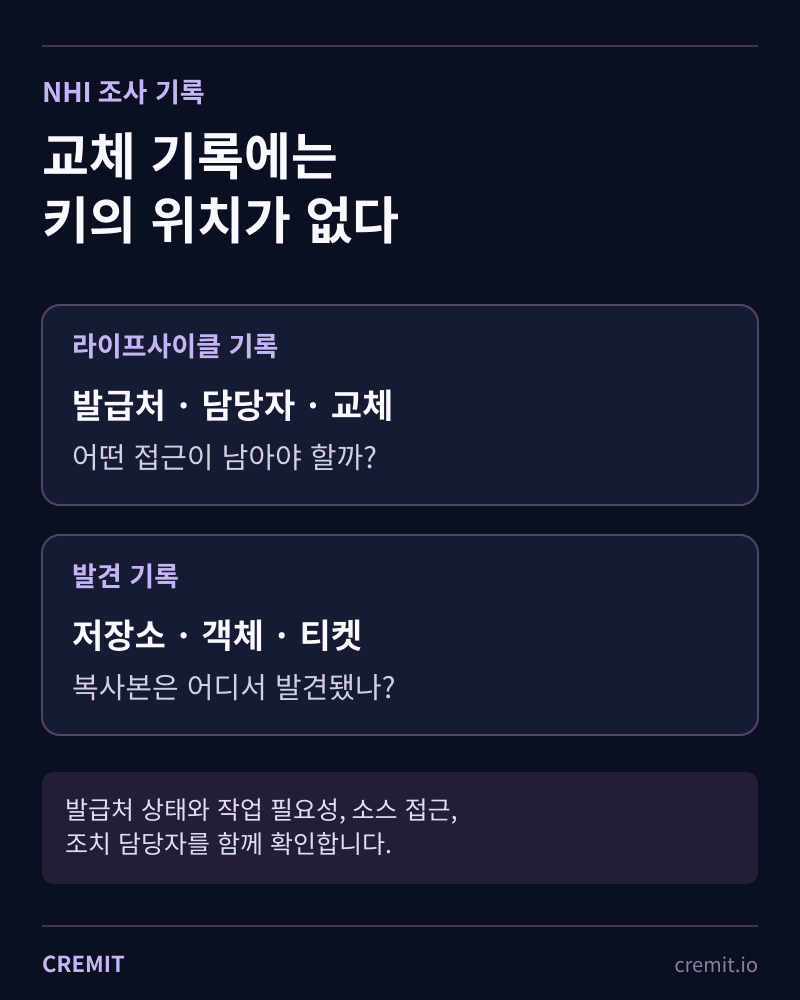
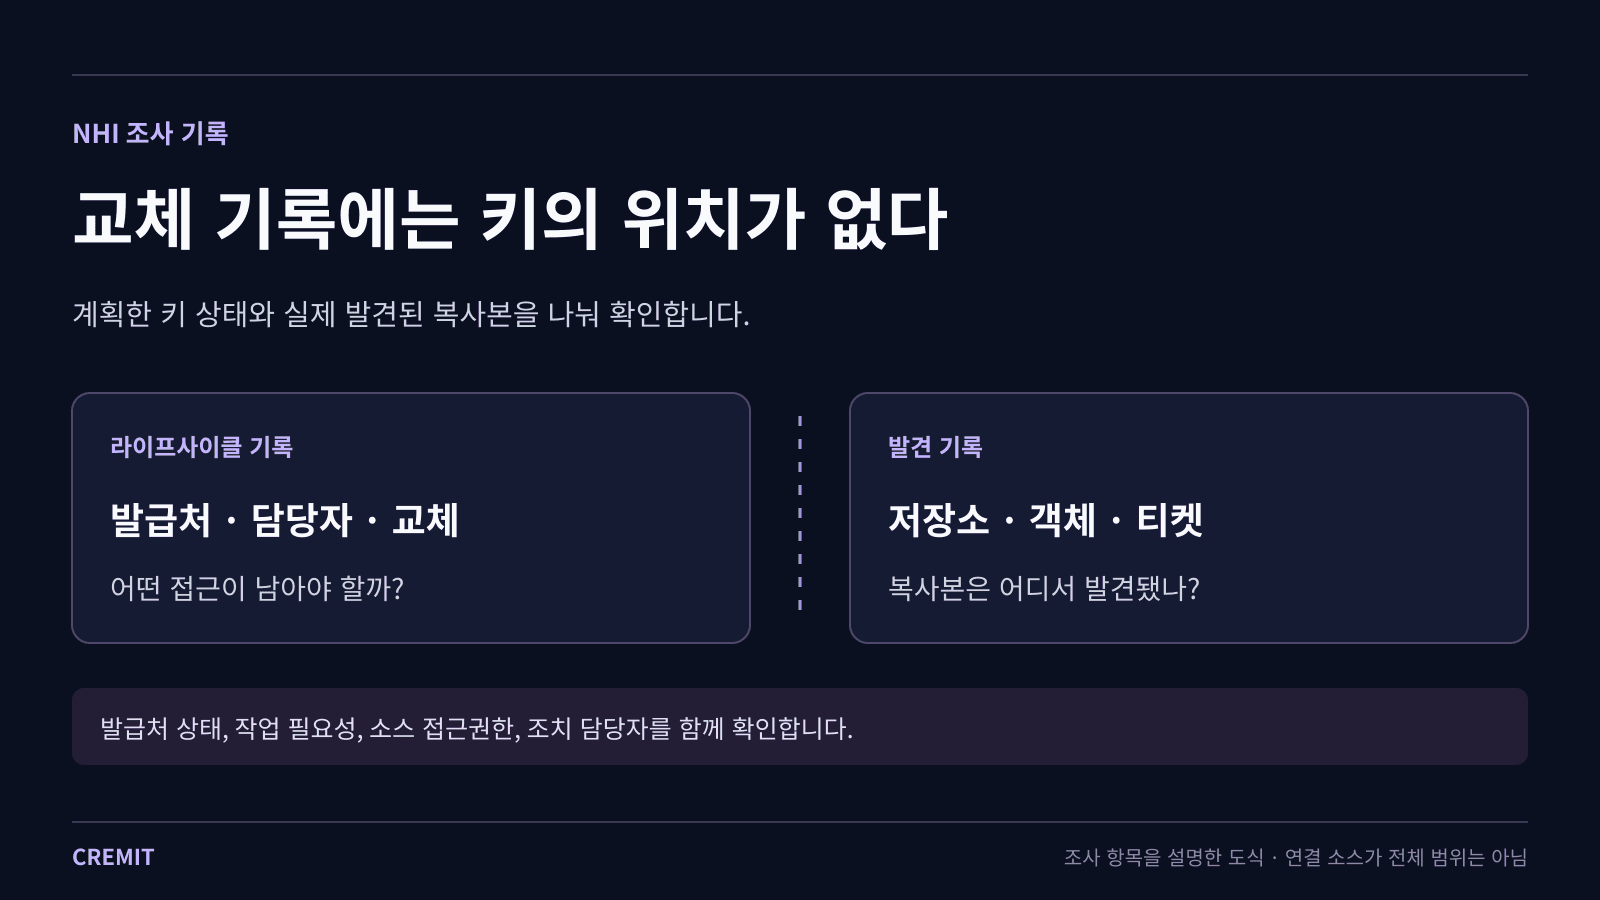
라이프사이클 기록은 계획된 접근을, 시크릿 탐지는 연결한 소스에서 발견된 복사본을 보여줍니다. 두 기록을 대조해 조치할 키와 담당자를 정하세요.

목차(6)
목차
라이프사이클 기록에는 머신 자격증명을 누가 요청했고 언제 교체할지, 계정을 계속 써야 하는지가 남을 수 있습니다. 하지만 키의 복사본이 어디에 있는지는 알려주지 않습니다. 시크릿 스캔은 연결한 소스에서 발견된 복사본을 보여줄 수 있지만 모든 복사본을 찾았다는 증거는 아닙니다. 이 글의 이전 버전은 전체 환경의 실시간 가시성과 완전한 정리를 약속했습니다. 확인 가능한 범위를 넘는 표현이었습니다.
신원, 키, 복사본을 구분
서비스 계정이나 작업은 신원이고, API 키·토큰은 인증 수단입니다. 저장소의 한 줄, S3 객체, 티켓은 자격증명 정보가 남을 수 있는 위치입니다. 한 신원에 키가 여러 개일 수도, 한 키가 여러 위치에 복사됐을 수도 있습니다. 개수나 교체 범위를 논하기 전에 무엇을 기록한 것인지 구분하세요.
서로 다른 두 기록을 대조
라이프사이클 기록에서는 아직 접근이 필요한 작업, 교체를 승인할 담당자, 키를 발급한 계정과 권한, 폐기 계획을 확인합니다. 이는 계획된 접근과 책임을 말할 뿐 실제 노출을 알려주지는 않습니다.
발견 기록에서는 문자열이 나온 연결 소스와 객체, 발견 시각, 해당 소스를 읽을 수 있었던 주체, 검사 밖에 있던 기록과 백업을 확인합니다. 패턴에 맞은 문자열은 조사 위치를 알려줄 뿐, 유효한 키인지, 누가 사용했는지, 원래 작성자가 퇴사했는지 단정할 수 없습니다.
발급처에서 지금 작동하는지 확인
지원하는 자격증명 유형은 발급처에서 현재 유효성을 확인합니다. AWS·GCP 키에 지원하는 권한 연동이 있다면 접근 정보도 별도로 봅니다. 사용할 수 있는 발급처 로그로 사용 흔적을 조사하세요. 로그가 없거나 검증하지 못한 키에는 불확실성이 남습니다. 실제 노출이 의심되는 활성 키의 차단을 완전한 복사본 조사 때문에 늦추지 마세요.
예를 들어 AWS 액세스 키를 교체했지만 이전 문자열이 저장소에 남았다고 가정해 봅시다. 이전 키가 비활성화돼도 복사본이 있던 위치와 전파 가능성은 조사 기록으로 남습니다. 반대로 최신 파일에서 문자열을 지워도 발급처에서 활성인 키는 계속 작동할 수 있습니다. AWS가 안내하는 새 키 발급, 작업 전환, 비활성화, 삭제는 각각 다른 조치입니다.
깨끗한 스캔 결과보다 조치 증거
담당자를 정해 작업의 필요성을 확인하고 발급처에서 키를 교체·폐기한 뒤 의존 서비스를 테스트합니다. 조직의 보존 정책에 따라 접근 가능한 복사본과 발급처 로그를 검토하고 조치를 기록하세요. 어떤 연결 소스를 검사했고 무엇이 건너뛰어졌는지도 남겨야 합니다. 발견 건이 없다는 결과만으로 과거의 모든 복사본이 제거됐다고 말할 수는 없습니다.
Cremit이 확인하는 범위
Cremit은 지원하는 연결 저장소·패키지·클라우드 스토리지·협업 소스에서 자격증명 패턴을 찾습니다. 지원 유형의 발급처 유효성을 확인하고, 지원하는 AWS·GCP 권한 정보를 더하고, 조치 담당자를 지정할 수 있습니다. 모든 NHI 동작을 감시하거나 미연결 시스템을 검사하거나 모든 발급처에서 키를 자동 교체하거나 완전한 삭제를 보증하지는 않습니다.
근거 자료
이어서 읽기
탐지 건수와 살아 있는 키 수를 따로 세는 법
발견 위치, 고유 자격증명, 마지막 유효성 상태는 다른 숫자입니다. 범위와 확인 시각을 정한 뒤 보고하는 방법을 설명합니다.
노출된 자격증명에서 조치까지: Cremit Platform의 실제 지원 범위
Cremit Platform이 노출된 자격증명을 찾고 지원 유형을 검증해 담당자 조치로 연결하는 방법과 범위.
노출된 API 키 뒤의 머신 접근을 확인하는 법
노출된 키는 조사 단서입니다. 발급처, 계정, 권한, 사용 작업, 담당자를 찾아 접근 경로를 닫는 순서입니다.
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.