시크릿 탐지란? 패턴 일치부터 키 조치까지
시크릿 탐지는 실제 검사한 내용에서 자격증명 후보를 찾습니다. 발견 결과가 뜻하는 것과 검사 범위, 발급처 확인, 노출된 키의 조치 순서를 설명합니다.

목차(6)
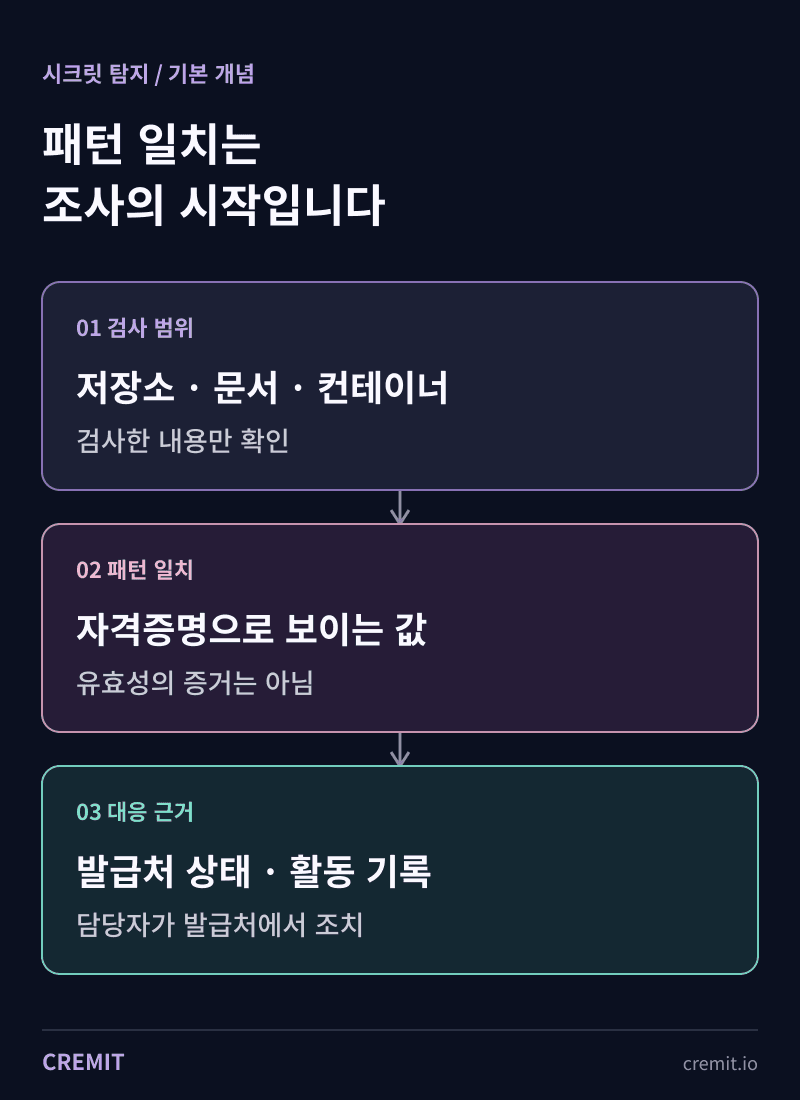
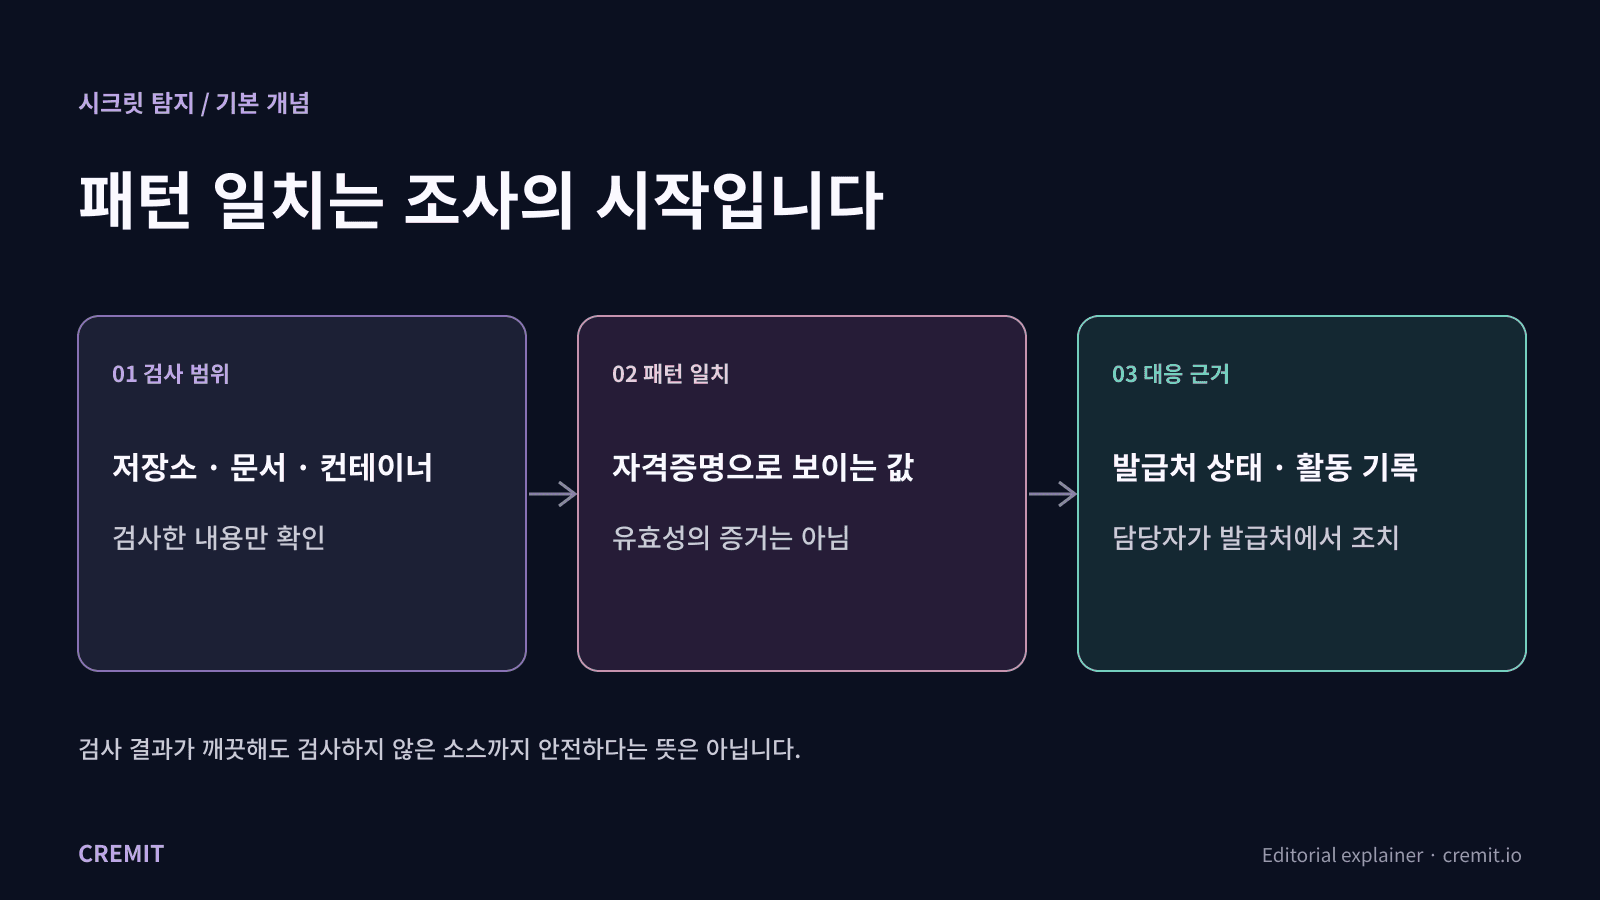
시크릿 탐지는 코드·파일·기록 등 정해진 범위에서 서비스에 인증할 수 있는 값을 찾는 작업입니다. API 키, 토큰, 비밀번호, 개인 키처럼 보이는 문자열이 발견되면 조사할 단서가 생깁니다. 패턴 일치만으로 그 값이 아직 유효한지, 무엇에 접근할 수 있는지, 누군가 사용했는지는 알 수 없습니다.
어디를 검사할 수 있나요?
도구와 설정에 따라 다릅니다. Gitleaks는 Git 기록, 디렉터리, 표준 입력을 검사할 수 있습니다. GitHub 시크릿 스캐닝은 해당 기능과 설정이 적용되는 범위에서 저장소 기록뿐 아니라 이슈·풀 리퀘스트·위키 등의 텍스트도 봅니다. 연결 소스형 제품은 권한을 받고 설정한 소스만 읽습니다. 컨테이너 이미지 계층, CI 로그, 실행 중인 워크로드는 서로 다른 위치입니다. 하나를 검사했다고 나머지까지 검사한 것은 아닙니다.
검사 목록에는 소스, 접근 권한, 시간 범위, 콘텐츠 종류를 적으세요. 현재 파일만 봤나요, 과거 기록도 포함했나요? 보관 객체, 비공개 저장소, 빌드 결과물은 포함됐나요? 발견 결과가 없다는 말은 검사한 범위에서 지원 패턴이 보고되지 않았다는 뜻입니다. 조직 어디에도 자격증명이 노출되지 않았다는 증거는 아닙니다.
패턴이 일치한 다음에는?
먼저 자격증명 종류와 발견 위치를 확인합니다. 테스트용 문자열, 마스킹된 값, 이미 폐기된 토큰도 시크릿처럼 보일 수 있습니다. 일부 도구는 지원하는 종류에 한해 발급 서비스에서 아직 인증되는지 확인하지만, 패턴 결과만 반환하는 도구도 있습니다. 클라우드 키의 접근 권한은 별도 질문이고 실제 사용 여부는 발급처 활동 기록으로 조사해야 합니다.
값 자체를 티켓에 붙이지 말고 위치와 발견 시각을 기록하세요. 이 키를 쓰는 애플리케이션과 조치 담당자를 찾습니다. 실제 자격증명이 허용되지 않은 곳에 올라갔다면 발급처에서 먼저 폐기하거나 교체하고, 의존 워크로드를 갱신한 뒤 관련 접근 로그와 다른 복사본을 확인하세요. GitHub도 Git 노출 시 기록 정리보다 키 폐기·교체를 먼저 권합니다. 기록을 다시 써도 외부 복사본은 회수되지 않습니다.
검사만으로 유출을 막을 수 있나요?
설정한 로컬 검사나 제공자의 푸시 보호는 지원 패턴을 공유하기 전에 잡을 수 있습니다. 우회되거나 특정 종류를 알아보지 못할 수도 있습니다. 사후 검사는 검사 범위에 이미 남은 값을 찾습니다. 빌드 때 쓰는 자격증명은 이미지 메타데이터에 남을 수 있는 빌드 인자나 환경 변수 대신 Docker의 시크릿 마운트를 검토하세요. 사전 차단, 발견, 발급처 대응은 각각 다른 작업입니다.
Cremit이 돕는 범위
Cremit은 지원하는 연결 소스에서 자격증명 패턴을 찾고, 지원 유형은 발급처 상태를 확인합니다. 발견 위치, 확인 가능한 AWS·GCP 접근 정보, 담당자 단서를 한 건에 모아 검토를 돕습니다. 모든 CI 실행 환경이나 프로세스를 검사하거나, 실제 악용을 입증하거나, 키를 자동 폐기하거나, 규정 준수를 인증하지는 않습니다. 담당자가 검사 범위를 보고 발급처에서 조치한 결과까지 기록해야 합니다.
원자료
GitHub 문서: 패턴별 유효성 확인과 푸시 보호 지원
관련 글
이어서 읽기
시크릿 스캐닝 오탐: 탐지 결과를 검토하는 법
패턴 오탐, 폐기된 키, 검증할 수 없는 키는 대응이 다릅니다. 결과를 구분하고 노출 자격증명의 처리 순서를 정하는 방법을 살펴봅니다.
키 교체 기록만으로는 노출 위치를 알 수 없다
라이프사이클 기록은 계획된 접근을, 시크릿 탐지는 연결한 소스에서 발견된 복사본을 보여줍니다. 두 기록을 대조해 조치할 키와 담당자를 정하세요.
CI/CD 파이프라인에서 키가 남는 세 곳
키는 Git 기록, 빌드 출력, 게시 이미지에 남을 수 있습니다. 각 경계에 맞는 검사를 하고 실제 노출은 발급처에서 확인해야 합니다.
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.