같은 API 키가 저장소 세 곳에서 발견됐다면
발견 위치 세 곳만으로 실제 사용처를 모두 알 수는 없습니다. 키 종류와 발급처 상태, 권한, 연결 작업을 확인하세요.

목차(5)
2026년 10월 4일 수정. 이전 글은 Stripe 키의 복사본 수와 부정 환불 금액, 여러 서비스 장애를 구체적으로 적은 가상 사고를 실측 사실처럼 설명했습니다. 다른 도구에 관한 근거 없는 주장도 있었습니다. 이 글은 한 키가 여러 연결 소스에서 발견됐을 때 실제로 확인할 수 있는 기록을 정리합니다.
세 곳에서 발견됐다는 사실이 뜻하는 것
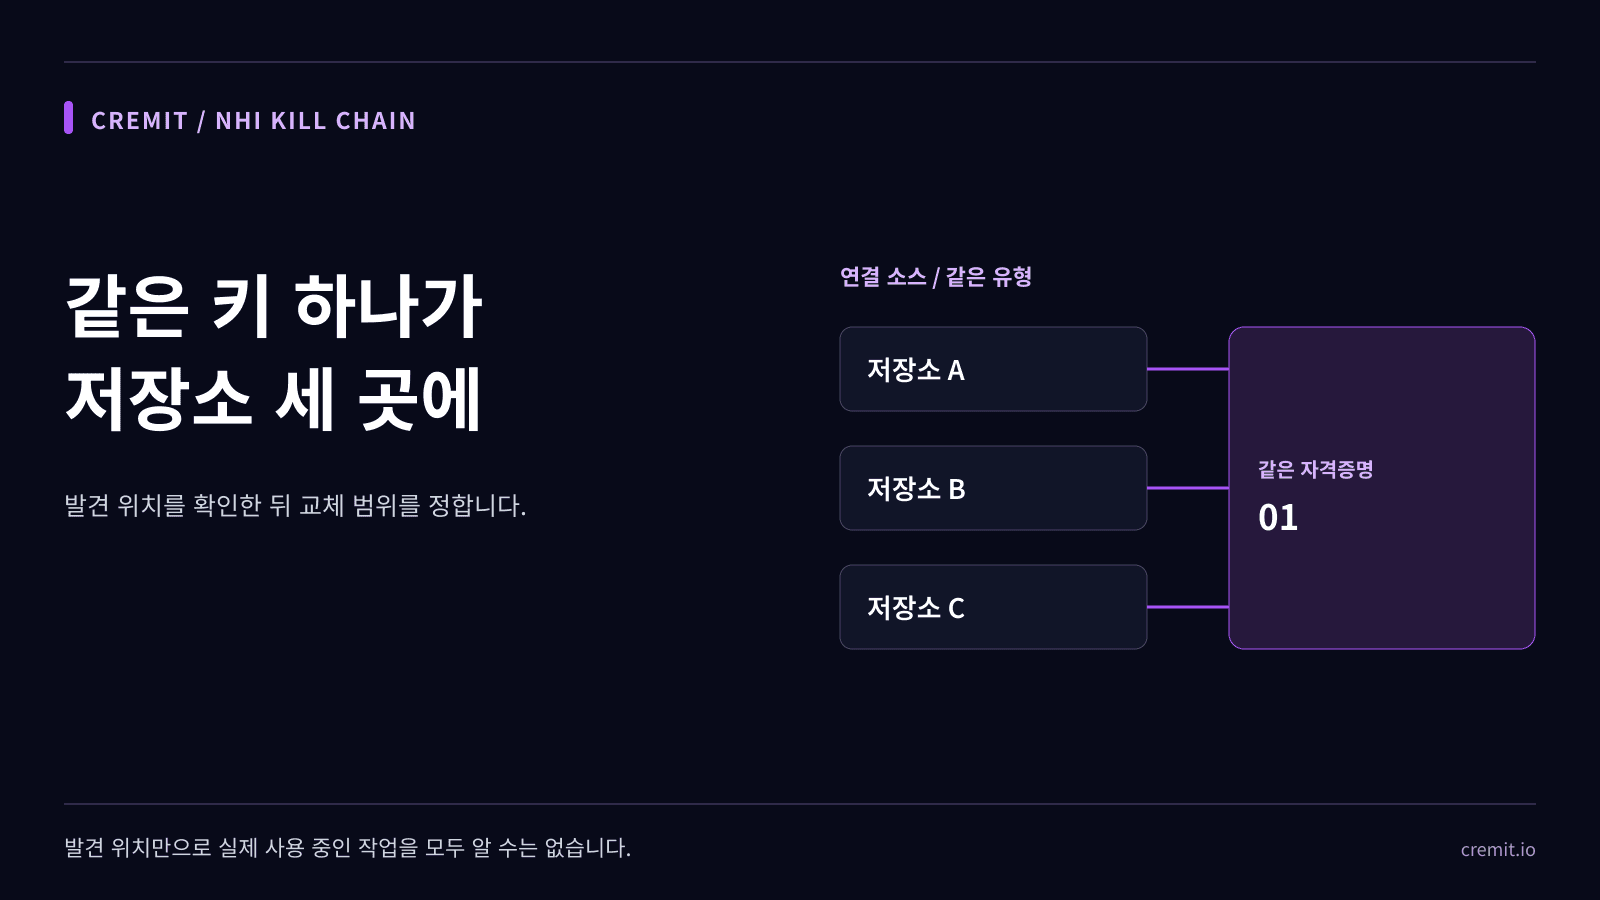
같은 키가 GitHub 저장소 세 곳에서 발견됐다면 연결된 범위에서 최소 세 곳의 발견 위치가 있다는 뜻입니다. 위치마다 공개 여부와 접근 권한은 다를 수 있습니다. 저장소, 파일, 커밋, 현재 공개 상태, 확인 시각을 기록하세요. 그것이 모든 복사본의 목록이거나, 서비스 세 개가 키를 사용한다거나, 공격자가 사용했다는 뜻은 아닙니다.
저장소의 발견 위치는 운영 의존 관계가 아닙니다. 한 저장소가 여러 배포 작업을 만들 수도 있고, 다른 저장소에는 오래된 예시 값만 남아 있을 수도 있습니다. 키가 지금도 작동하고 어디까지 접근하는지는 발급처에서 확인해야 합니다. 어느 작업이 실제로 키를 읽는지는 해당 작업의 담당자가 확인해야 합니다.
키 종류와 권한, 담당자 확인
먼저 키 종류를 확인하세요. Stripe는 프런트엔드에 공개하도록 설계된 게시 가능 키와 보호해야 하는 제한 키·비밀 키를 구분합니다. Stripe는 통합에 필요한 권한만 부여한 제한 키를 권장하며 Dashboard에서 키 교체와 만료를 지원합니다. 모든 Stripe 모양의 문자열을 민감한 비밀 키로 취급할 수는 없습니다.
민감한 키라면 발급처에서 현재 상태와 권한을 확인하고 교체 담당자를 찾습니다. 지원되는 유효성 확인 결과는 특정 시점의 단서입니다. 소스 작성자는 키가 저장소에 들어온 경위를 알 수 있지만 현재 결제나 배치 작업의 담당자는 아닐 수 있습니다. 노출이나 악용이 의심되면 해당 기간의 발급처 요청 기록을 조사하고 확인한 사실과 기록의 빈틈을 나눠 적습니다.
실제 연결 작업을 찾아 교체하기
각 서비스 담당자에게 키가 어디에서 주입되는지 확인합니다. 배포 시크릿, 빌드 설정, 구성 파일, 공유 금고 항목일 수 있습니다. 이전 값을 끄면 영향을 받는 작업을 목록으로 만드세요. 필요한 권한으로 새 키를 발급하고 확인된 사용처를 옮긴 뒤 요청이 정상 동작하는지 시험합니다. 그다음 발급처에서 기존 키를 만료하거나 폐기하고 더 이상 통하지 않는지 확인합니다. 승인된 소스의 불필요한 복사본도 정리합니다.
민감한 키가 공개됐거나 침해가 의심된다면 신속한 차단이 필요합니다. 장시간 교체를 기다리는 동안 악용 가능성이 남을 수 있으므로 서비스 영향은 사고 대응과 함께 처리해야 합니다. 모든 복사본을 찾을 때까지 반드시 폐기를 미뤄야 한다는 일률적인 규칙은 없습니다. 반대로 저장소의 한 줄을 지워도 Stripe 등 발급처의 키가 교체되지는 않습니다.
Cremit의 Over-shared Key 항목이 뜻하는 것
CRE-004는 활성 또는 수동 활성 자격증명 하나가 같은 소스 유형의 서로 다른 연결 대상 세 곳 이상에서 발견된 경우를 표시합니다. GitHub 저장소 세 곳은 한 가지 예시입니다. 서로 다른 플랫폼 유형에 걸친 발견은 별도 체크리스트 항목입니다. 이 수는 연결하고 검사한 범위에 한정되며 개발자 로컬 환경, 모든 CI 설정, 실제 실행 중인 사용처까지 세지 않습니다. 키를 폐기하면 몇 개 서비스가 중단되는지도 계산하지 않습니다.
발견 위치를 담당자 조사 목록의 출발점으로 삼으세요. 공개 범위, 발급처 상태, 권한, 실제 사용처와 조치 근거를 확인해야 합니다. Cremit은 지원하는 발견·유효성 확인 결과를 조사 담당자에게 연결하는 데 도움을 줄 수 있습니다. 키의 교체와 폐기는 발급처에서 진행합니다.
근거 자료
이어서 읽기
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.