사고 대응 대화와 티켓에서 API 키를 발견했다면
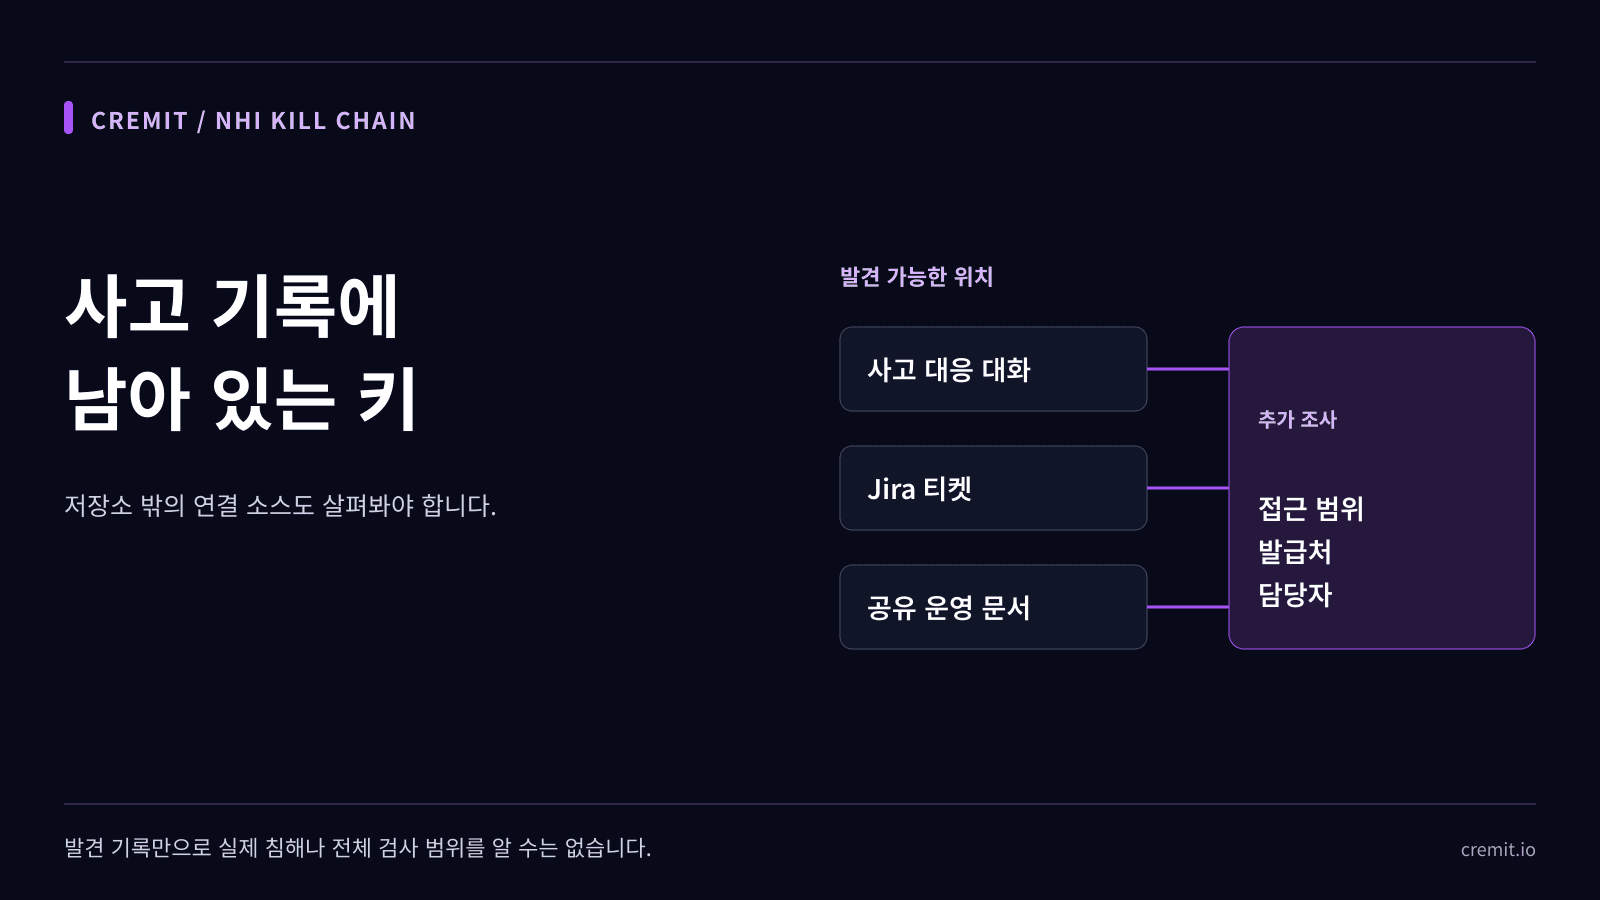
저장소 밖에서 키를 찾았다면 발견 위치의 접근권한, 발급처 상태, 담당자와 조치 결과를 따로 확인해야 합니다.

목차(6)
2026년 10월 4일 수정. 이전 글은 가상의 핀테크 장애에 정확한 시각과 회사 정보, 실제 키처럼 보이는 문자열을 넣어 관찰된 사고처럼 설명했습니다. 모니터링 제품과 감사 범위, 사고 빈도에 관한 주장에도 근거가 없었습니다. 이 글은 그 서사를 걷어내고 코드 저장소 밖에서 발견한 자격증명을 조사하는 방법을 설명합니다.
비코드 소스에서 발견됐다는 뜻
키는 사고 대응 대화, 지원 티켓, 운영 문서, 공유 파일, 공개 웹 페이지에도 남을 수 있습니다. 코드 커밋과는 다른 위치지만 확인할 질문은 같습니다. 어떤 값이 발견됐고, 누가 그 위치에 접근할 수 있으며, 지금도 작동하고, 어디까지 접근할 수 있는가입니다. OWASP도 채팅, 로그, 구성 파일 등 여러 저장 위치에서 머신 자격증명이 유출될 수 있다고 설명합니다.
비공개 대화에서 찾았다고 곧바로 공개 유출인 것은 아닙니다. 같은 업무 공간에 있다는 이유만으로 전 직원이 그 메시지를 읽을 수 있는 것도 아닙니다. 채널, 티켓, 문서의 실제 권한과 게스트 접근, 공유 설정, 보존 정책을 확인하세요. 조사 메모에 키 원문을 다시 붙여 넣지 말고 마스킹한 식별자와 원본 접근 권한을 분리합니다.
발견, 노출, 사용을 구분하기
먼저 객체 링크나 식별자, 확인 시각, 공유 권한, 마스킹한 키 식별자를 기록합니다. 그다음 발급처와 담당자를 찾습니다. 지원되는 유형은 안전한 방법으로 현재 유효성을 확인하고, 그렇지 않다면 미확인으로 남깁니다. 권한 범위는 발급처에서 확인하세요. 발견 위치만으로 공격자가 봤거나 썼는지는 알 수 없습니다.
발급처에 요청 기록이나 감사 로그가 있다면 해당 위치에 접근할 수 있었던 기간을 조사합니다. 예상된 작업의 요청과 비교하고 로그가 없는 구간도 적습니다. 메시지 작성자나 티켓 등록자는 키가 들어간 경위를 알 수 있지만 실제로 키를 쓰는 서비스의 담당자와 같지 않을 수 있습니다.
발급처와 발견 위치를 각각 조치하기
민감한 키가 아직 작동할 수 있다면 발급처에서 신속히 교체하거나 폐기하도록 조율합니다. 연결된 작업을 옮기고 이전 값이 거부되는지 확인하세요. 그다음 플랫폼 기능과 조직의 보존 규칙에 따라 불필요한 원문 복사본을 삭제하거나 가립니다. 메시지를 지워도 키가 무효화되지는 않고, 키를 폐기해도 과거 복사본이 모두 사라지지는 않습니다.
재발을 막으려면 경고 템플릿, 디버깅 출력, 운영 문서, 공유 설정에 실제로 어떤 값이 들어가는지 점검합니다. 조사 자료를 공유하기 전에 키를 가리세요. 경고가 채팅이나 티켓으로 전달되는 시스템은 민감하지 않은 시험 값으로 전달 내용을 확인하는 편이 좋습니다. 제품의 기본 마스킹 설정이나 인증 심사만으로 조직 고유의 모든 키가 보호된다고 가정해서는 안 됩니다.
Cremit의 Shadow Key 항목이 뜻하는 것
CRE-002는 활성 또는 수동 활성 자격증명이 GitHub·GitLab·Bitbucket 이외의 연결 소스 유형에서 발견됐거나, 관찰된 외부 노출이 있을 때 표시합니다. Slack, Jira, Confluence 등 지원하는 연결은 설정과 권한 범위 안에서 발견 근거를 제공할 수 있습니다. 이 항목은 조사 분류이며 키가 시스템 사이를 이동한 경로를 재구성하지 않습니다. 연결하지 않은 소스나 로그 시스템은 관찰 범위 밖입니다. 모든 복사본을 찾았다고 보증하거나 키를 자동 교체하지도 않습니다.
종결 전에 답할 질문
키는 정확히 어디에서 누구에게 보였나요? 발급처가 이전 값을 지금 거부하나요? 어떤 작업에 새 키를 적용했나요? 발급처 로그에는 무엇이 남았고 확인하지 못한 구간은 어디인가요? 승인된 위치의 원문을 정리하고 값이 들어간 경로를 고쳤나요? 이 답을 발견 기록과 함께 남겨야 티켓을 닫은 이유를 나중에도 확인할 수 있습니다.
근거 자료
OWASP 비인간 계정 보안 — Secret Leakage
이어서 읽기
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.