L
2026년 11월 4일
LiteLLM 1.107.0 공급망 공격은 5월에 지운 키에서 시작됐습니다
10월 21일 LiteLLM 정식 릴리스 파이프라인이 자격증명 탈취 코드가 든 1.107.0을 PyPI와 Docker에 배포했습니다. 시작점은 5월 27일 공개 레포에 커밋됐다가 세 시간 뒤 지워졌지만 폐기되지 않은 관리자 키였습니다. 공격 경로와 악성 버전이 가져간 것, 사용자가 할 일, 다른 팀이 점검할 것을 정리했습니다.

김동현
10월 21일 LiteLLM 정식 릴리스 파이프라인이 자격증명 탈취 코드가 든 1.107.0을 PyPI와 Docker에 배포했습니다. 시작점은 5월 27일 공개 레포에 커밋됐다가 세 시간 뒤 지워졌지만 폐기되지 않은 관리자 키였습니다. 공격 경로와 악성 버전이 가져간 것, 사용자가 할 일, 다른 팀이 점검할 것을 정리했습니다.
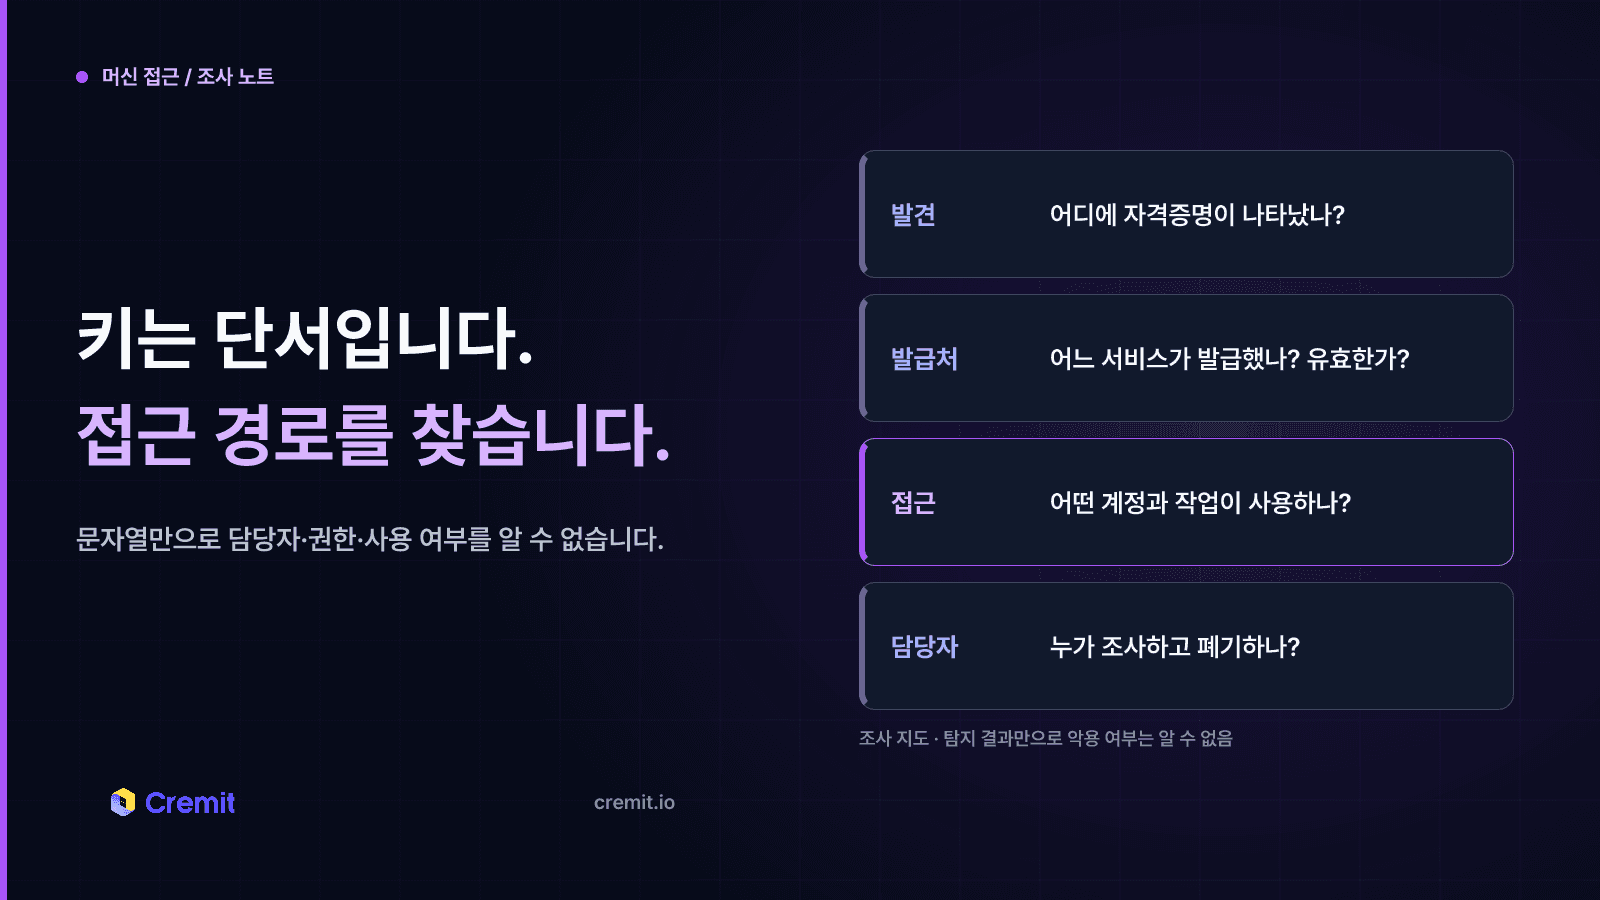
노출된 키는 조사 단서입니다. 발급처, 계정, 권한, 사용 작업, 담당자를 찾아 접근 경로를 닫는 순서입니다.
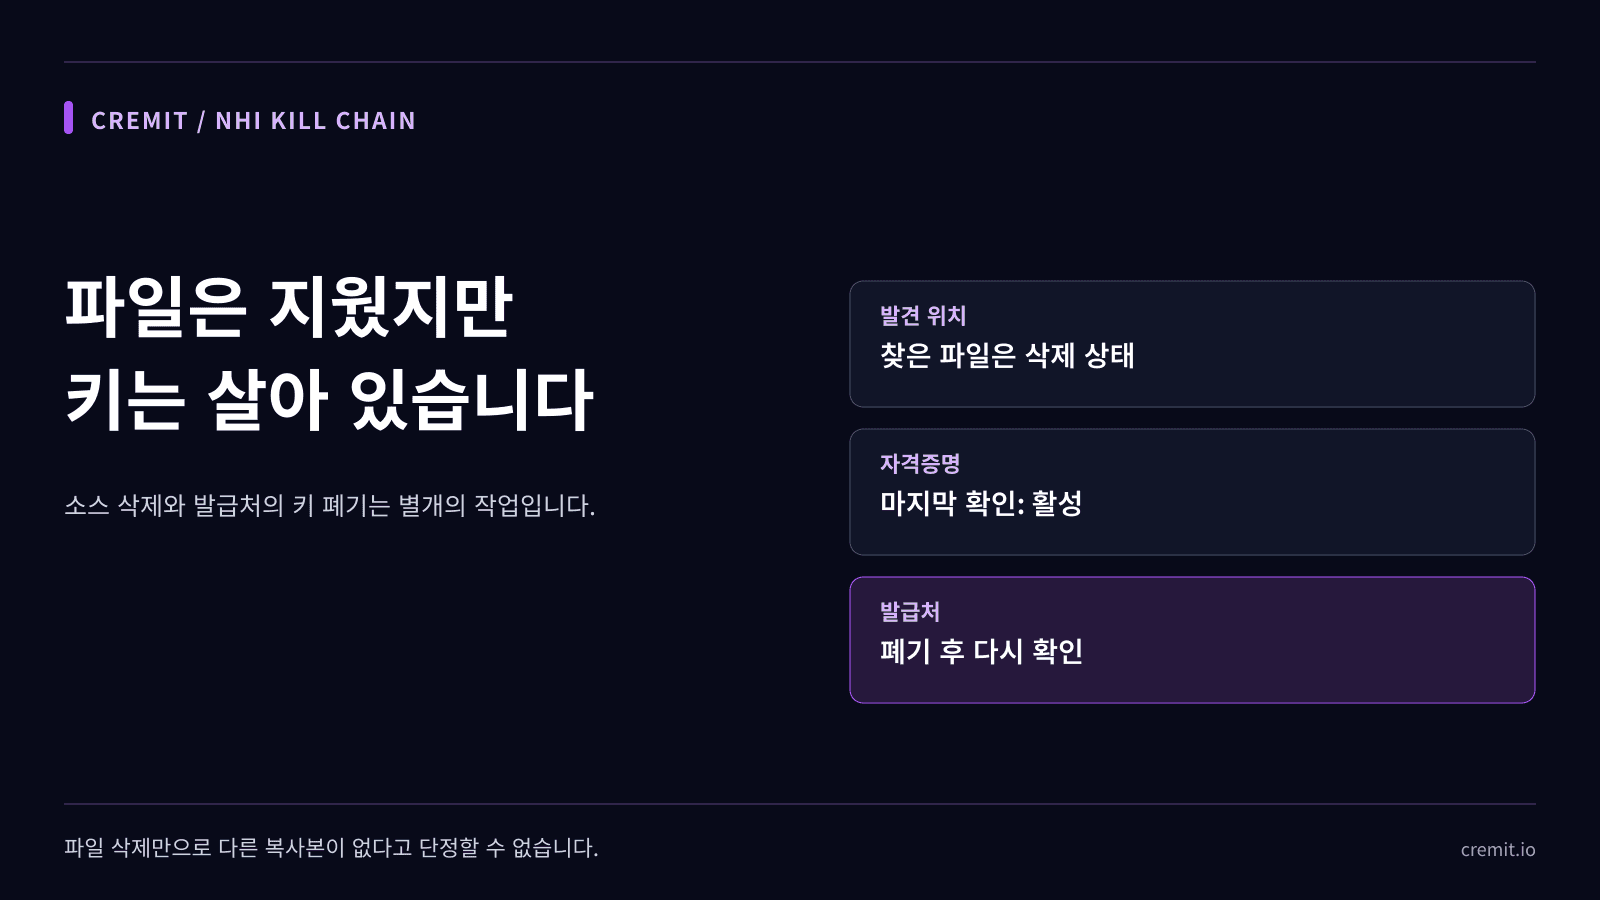
파일을 지워도 키는 폐기되지 않습니다. 발급처, Git 기록, 담당자, 마지막 유효성 확인 결과를 함께 살펴야 합니다.
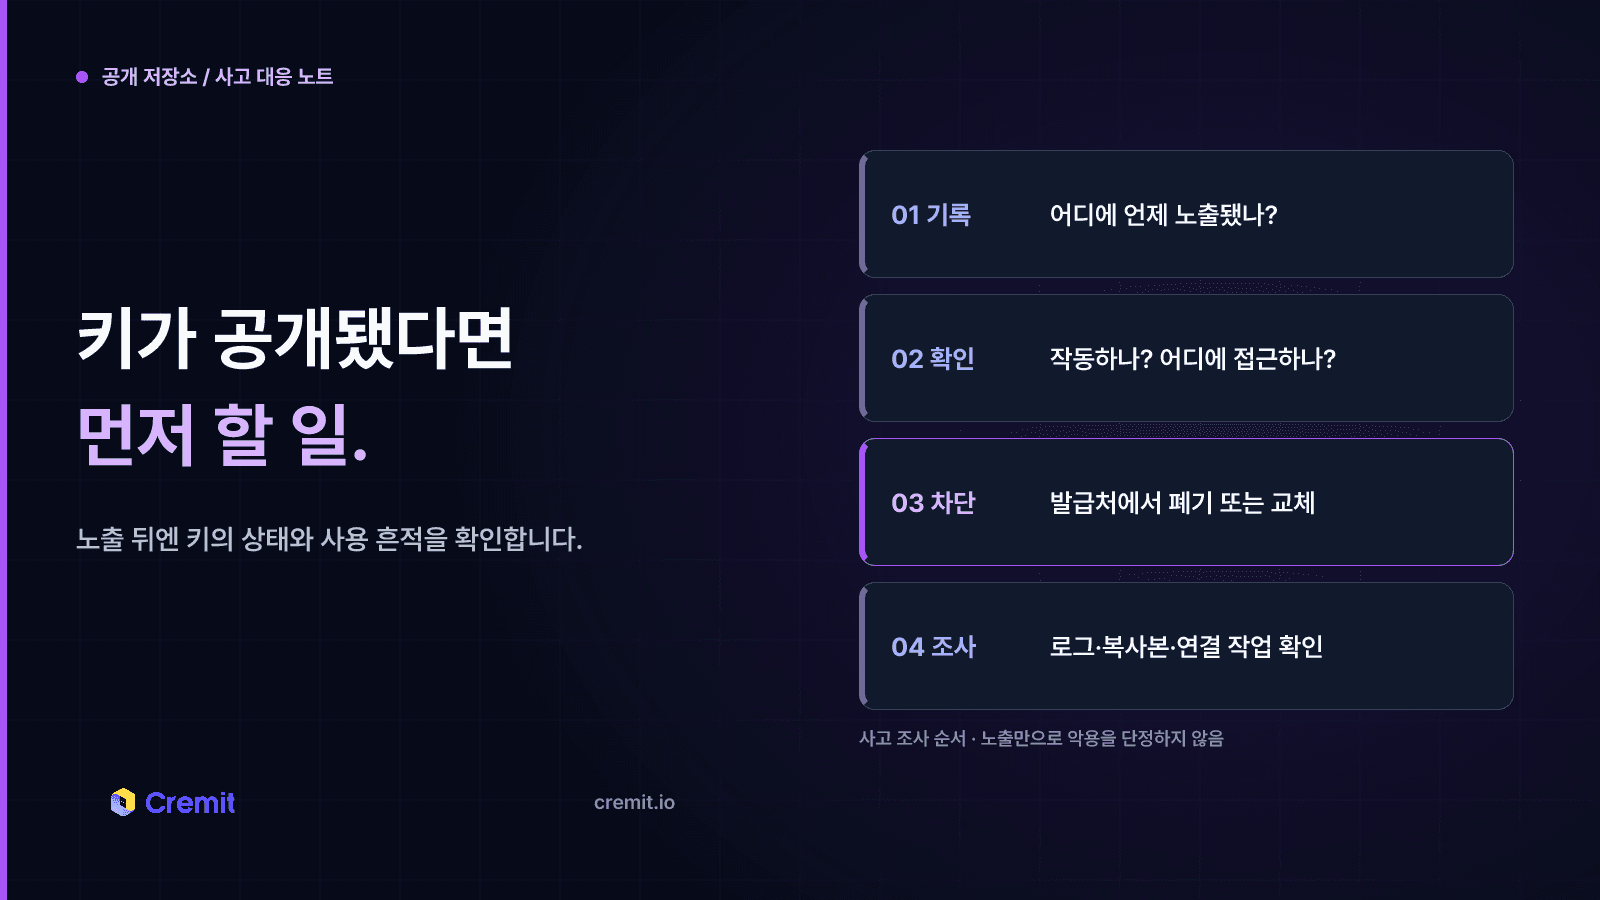
공개 커밋은 노출의 근거이지 악용의 증거는 아닙니다. 키의 유효성, 권한, 발급처 기록, 연결 작업을 확인하는 순서입니다.
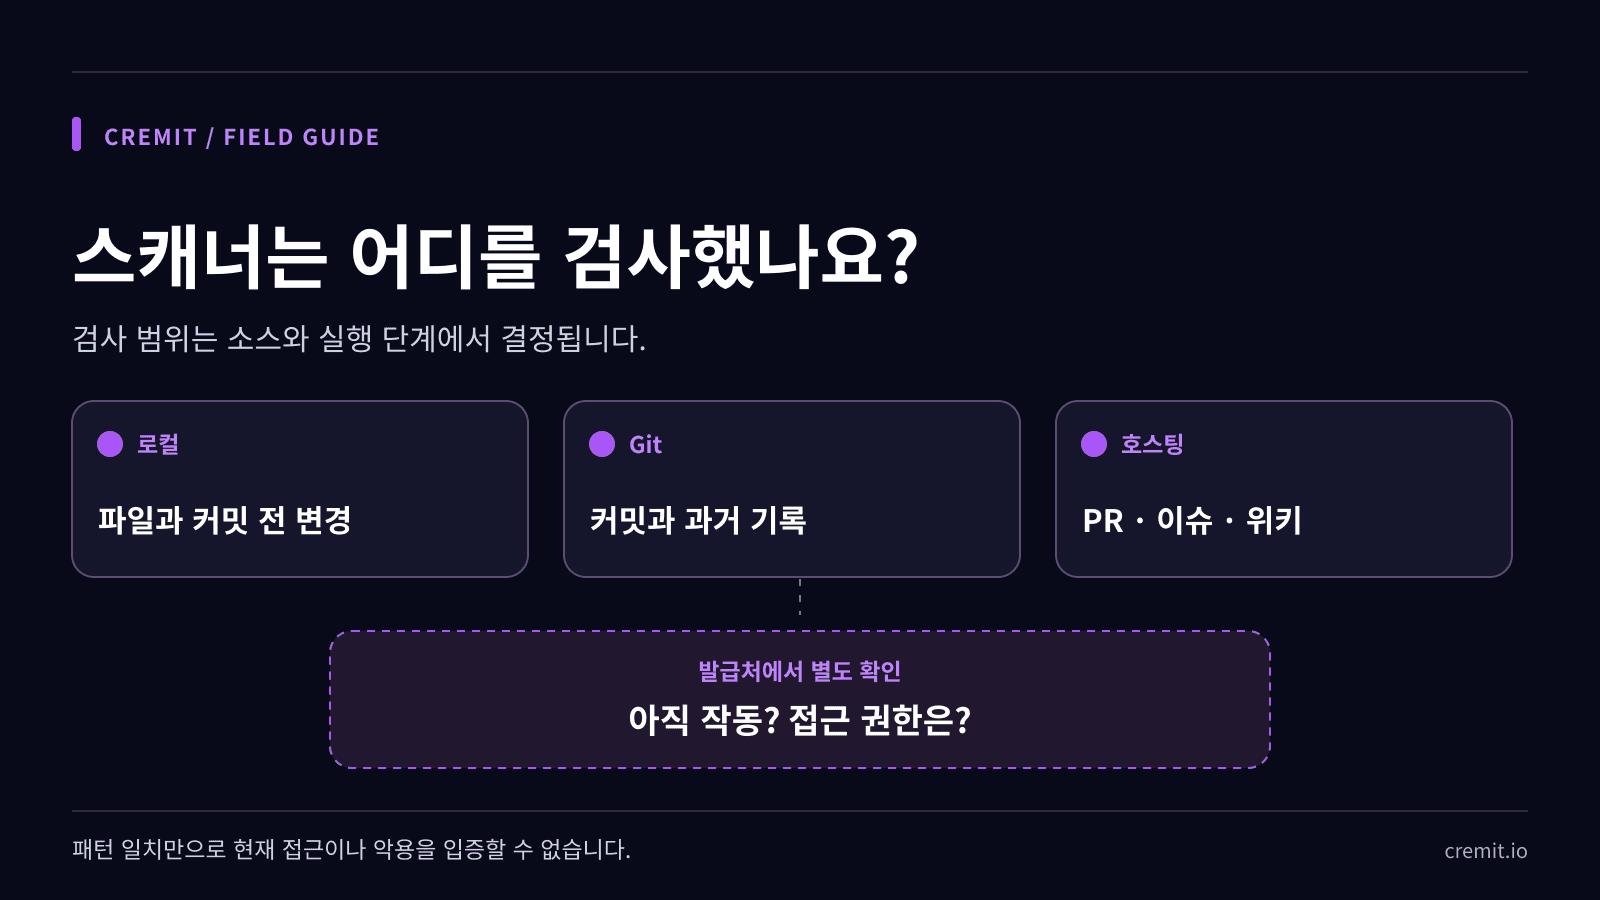
푸시 보호, 과거 기록 검사, 유효성 확인, 발급처 조치를 GitHub·GitLab·Gitleaks 문서와 함께 정리했습니다.
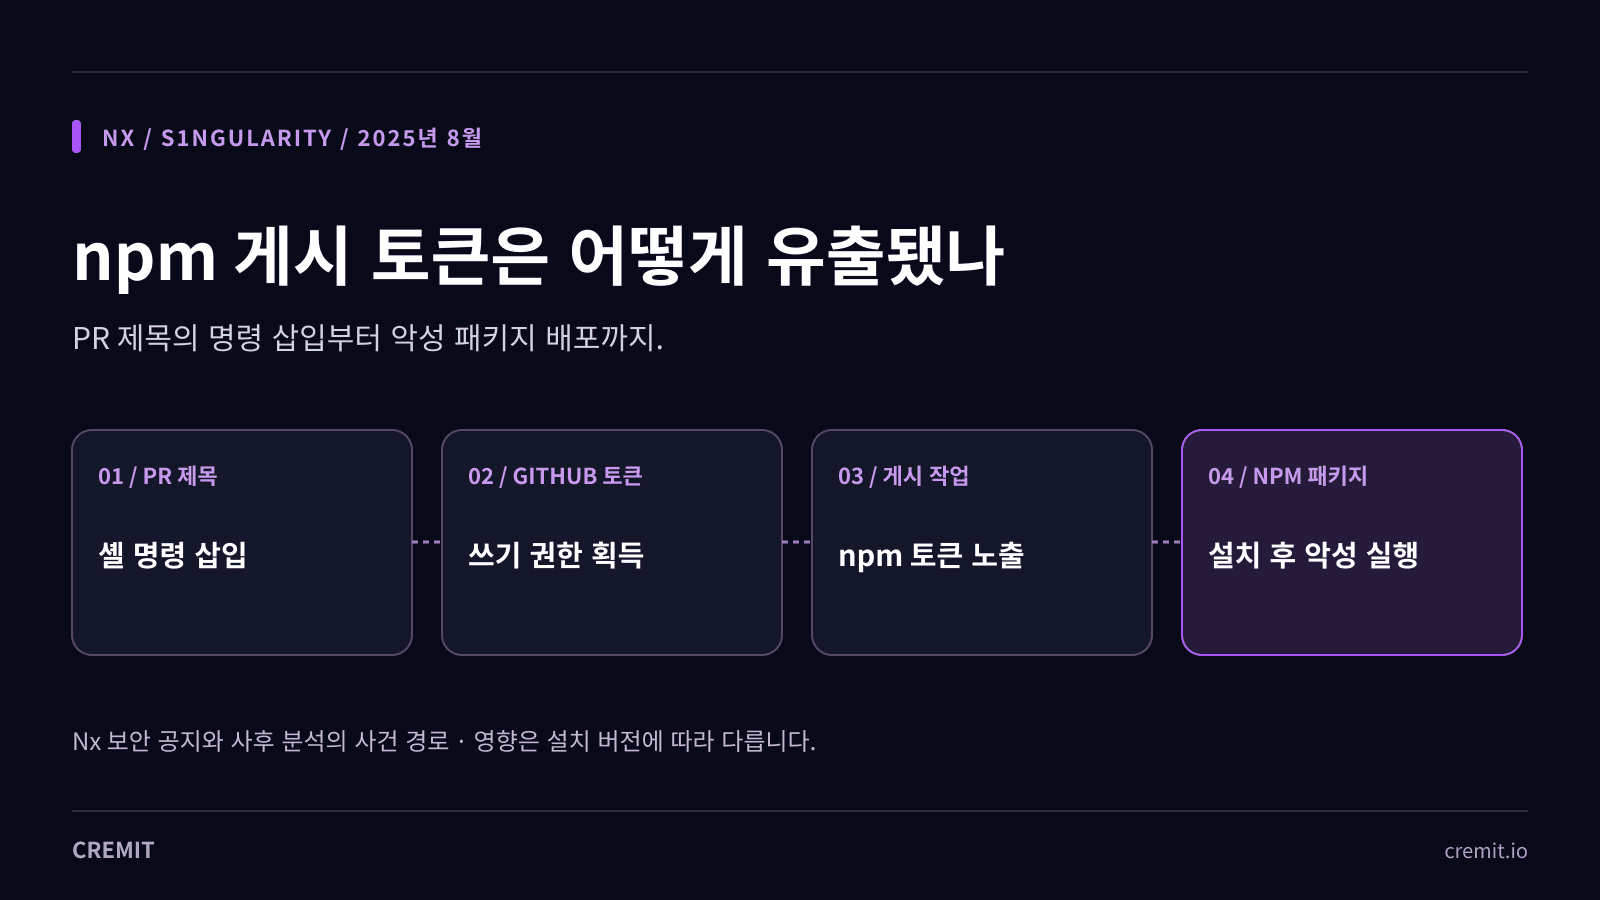
2025년 8월 Nx 사고의 확인된 공격 경로와 악성 버전, 기기 점검 단서, 발급처 조치를 피해 규모 추정 없이 정리했습니다.
선택 쿠키로 방문을 집계하고 방문 기업을 식별하며 광고를 측정합니다. 거절해도 사이트를 이용할 수 있습니다. 쿠키 정책 보기