2026년 10월 7일
MCP 서버의 API 키는 헤더가 아닌 대화창을 거쳐 전달됩니다
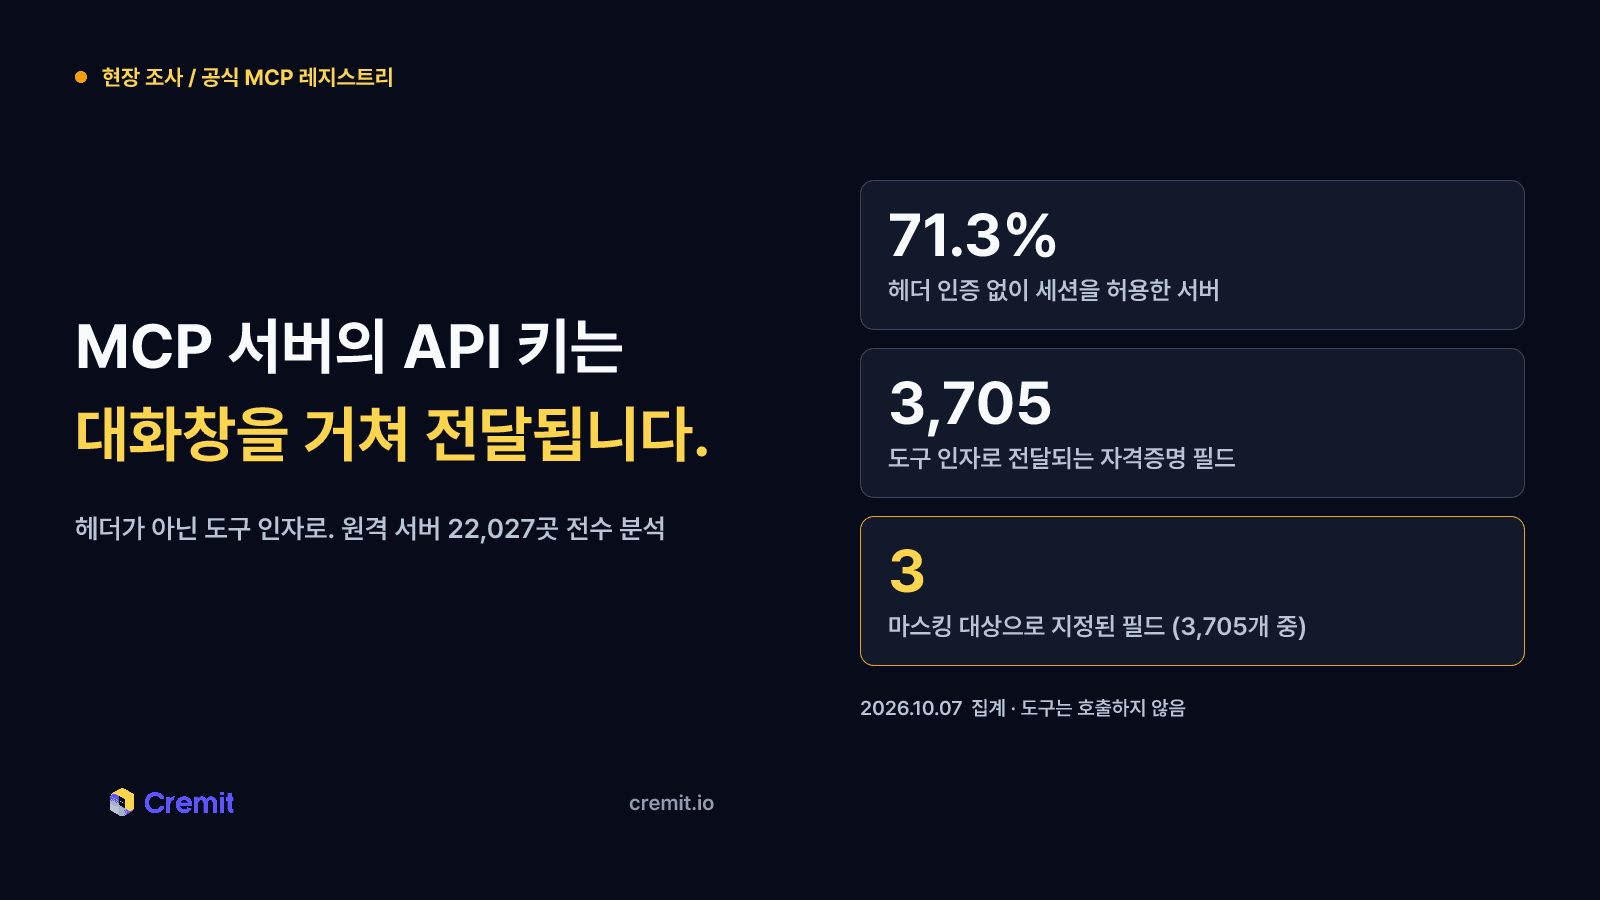
공식 MCP 레지스트리의 원격 서버마다 initialize 요청을 한 번씩 보냈습니다. 응답한 22,027곳 중 71.3%가 헤더 인증 없이 세션을 허용했고, 도구 인자로 전달되는 자격증명 필드는 3,705개였습니다. 그중 마스킹 대상으로 지정된 필드는 3개뿐이었습니다.

김동현
산업 트렌드 및 리포트
공식 MCP 레지스트리의 원격 서버마다 initialize 요청을 한 번씩 보냈습니다. 응답한 22,027곳 중 71.3%가 헤더 인증 없이 세션을 허용했고, 도구 인자로 전달되는 자격증명 필드는 3,705개였습니다. 그중 마스킹 대상으로 지정된 필드는 3개뿐이었습니다.
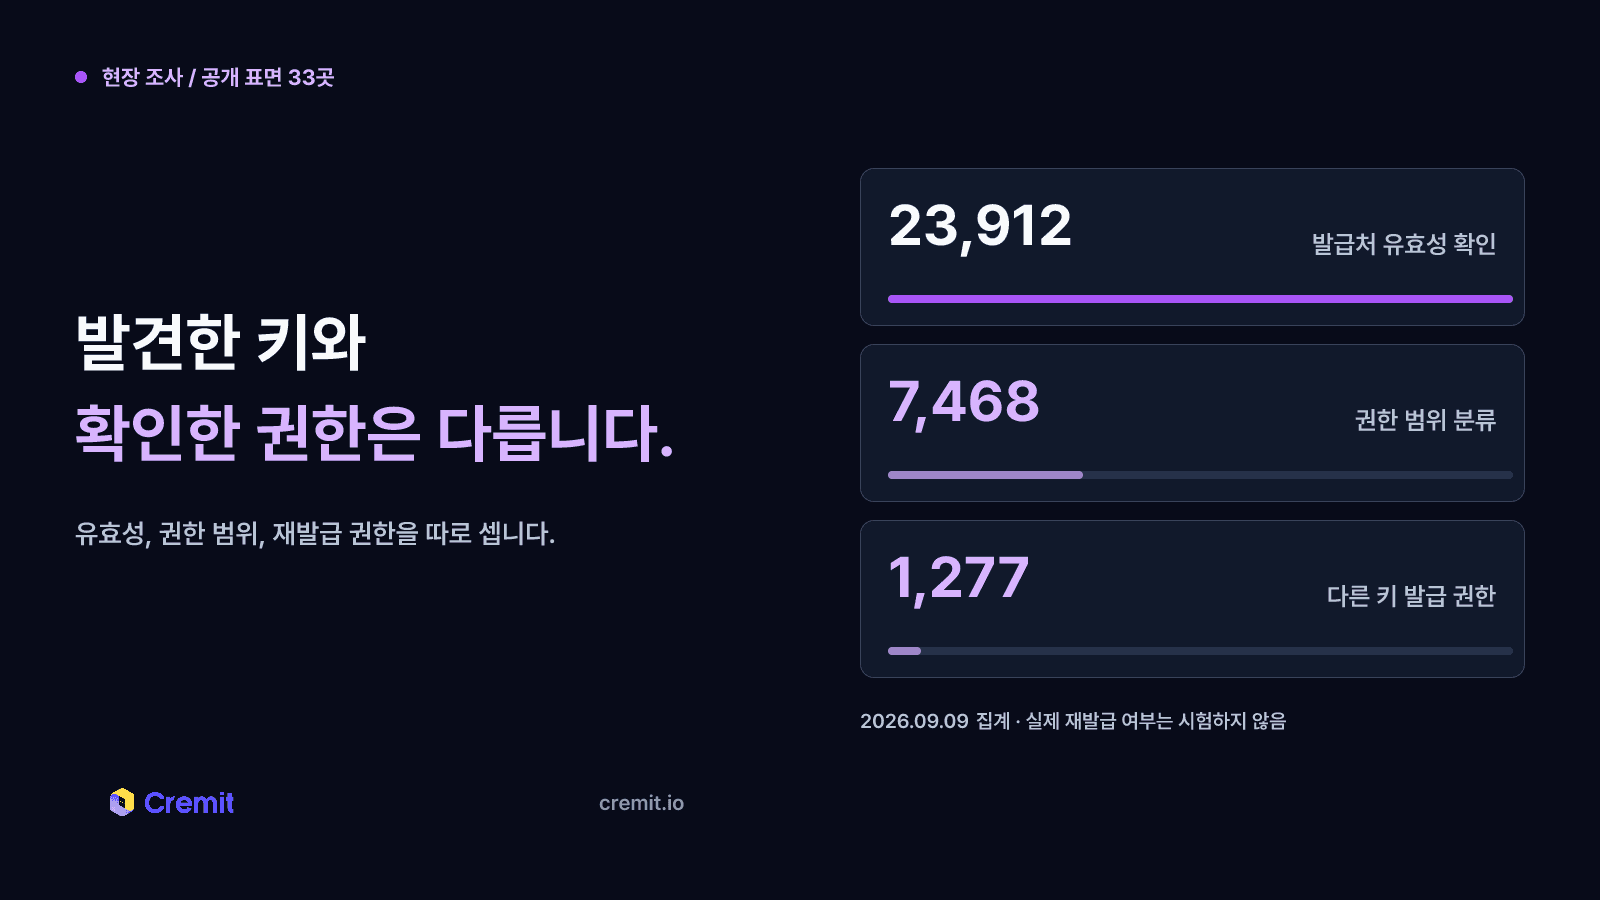
2026년 9월 공개 표면 33곳에서 유효한 자격증명 23,912개를 확인했습니다. 7,468건은 권한 범위를 분류했고, 1,277건에는 다른 키의 발급 권한이 있었습니다. 실제 재발급 여부는 시험하지 않았습니다.
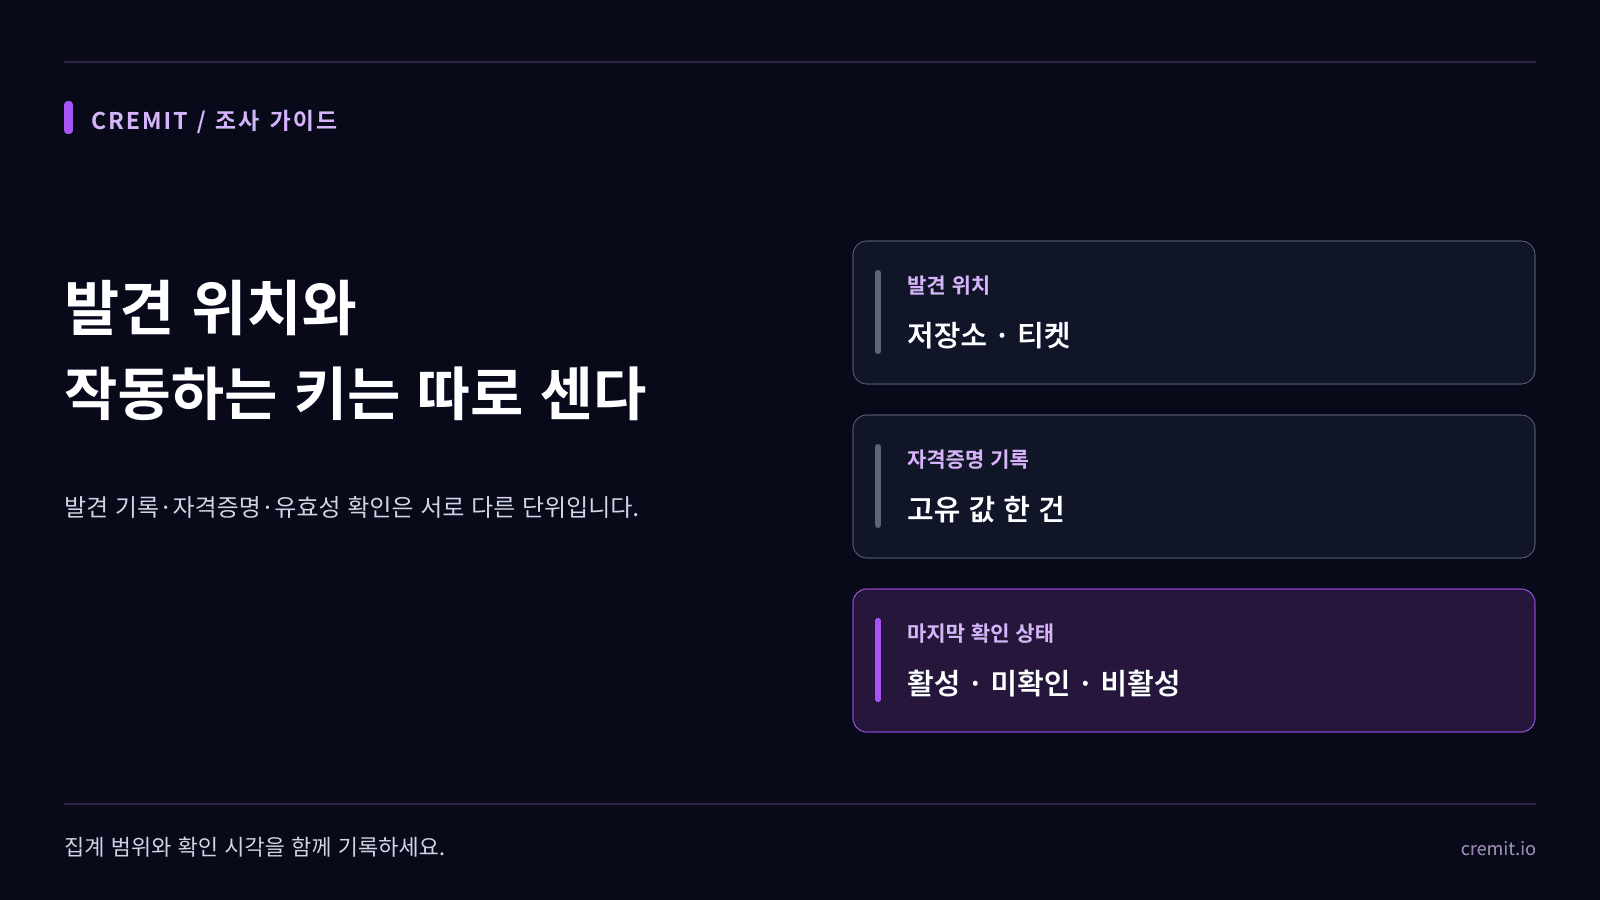
발견 위치, 고유 자격증명, 마지막 유효성 상태는 다른 숫자입니다. 범위와 확인 시각을 정한 뒤 보고하는 방법을 설명합니다.

Cremit Platform이 노출된 자격증명을 찾고 지원 유형을 검증해 담당자 조치로 연결하는 방법과 범위.
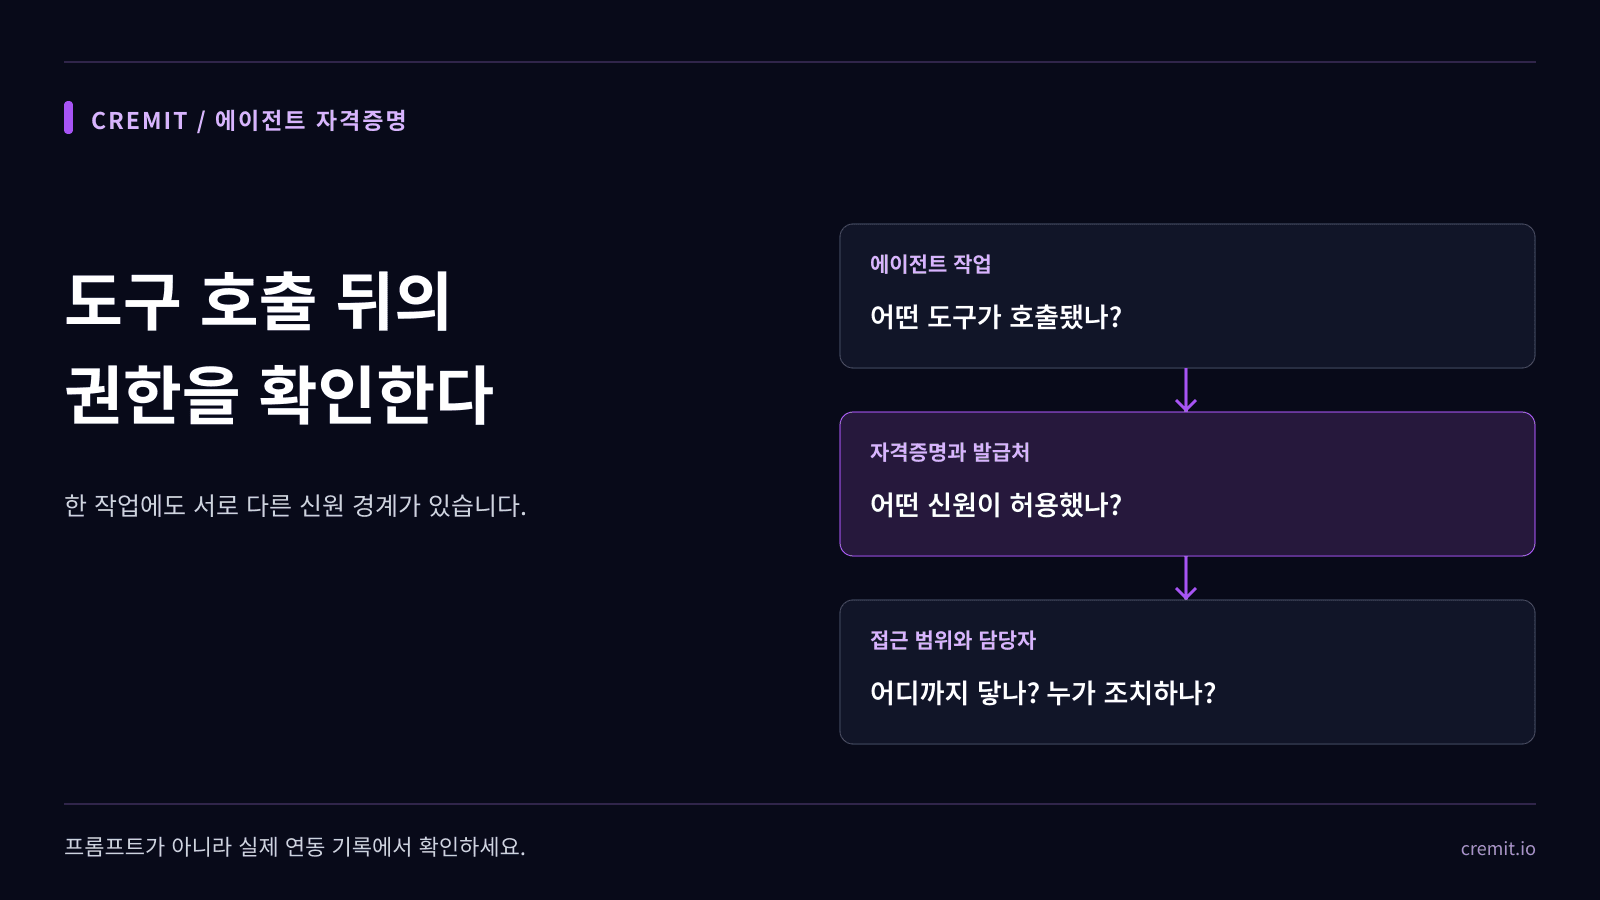
한 에이전트 작업은 여러 신원 경계를 거칠 수 있습니다. 노출된 키를 판단하기 전에 실제 권한·발견 위치·담당자를 확인하세요.
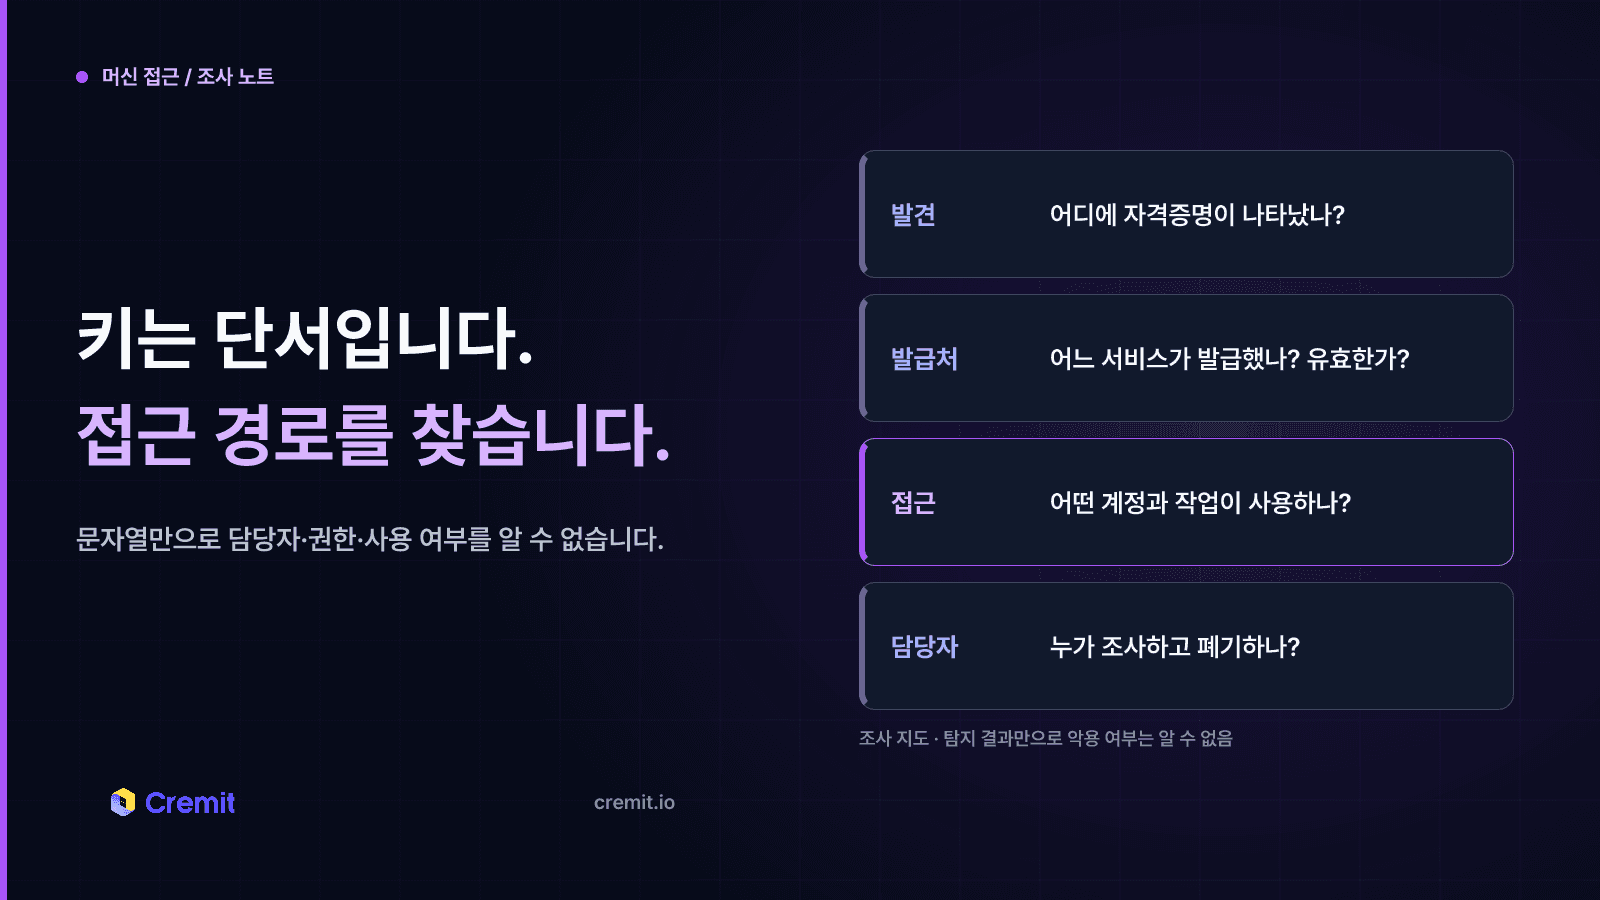
노출된 키는 조사 단서입니다. 발급처, 계정, 권한, 사용 작업, 담당자를 찾아 접근 경로를 닫는 순서입니다.
유출된 슬랙 incoming webhook은 보통 낮은 심각도로 분류됩니다. 쓰기 전용에 채널 하나, 데이터 접근도 없기 때문입니다. 그러나 AI 에이전트가 그 채널을 읽고 도구로 행동하는 순간, 그 쓰기 전용 권한은 에이전트의 권한으로 들어가는 indirect prompt injection 경로가 됩니다. 전체 킬체인과 성립 조건, 방어법을 정리했습니다.
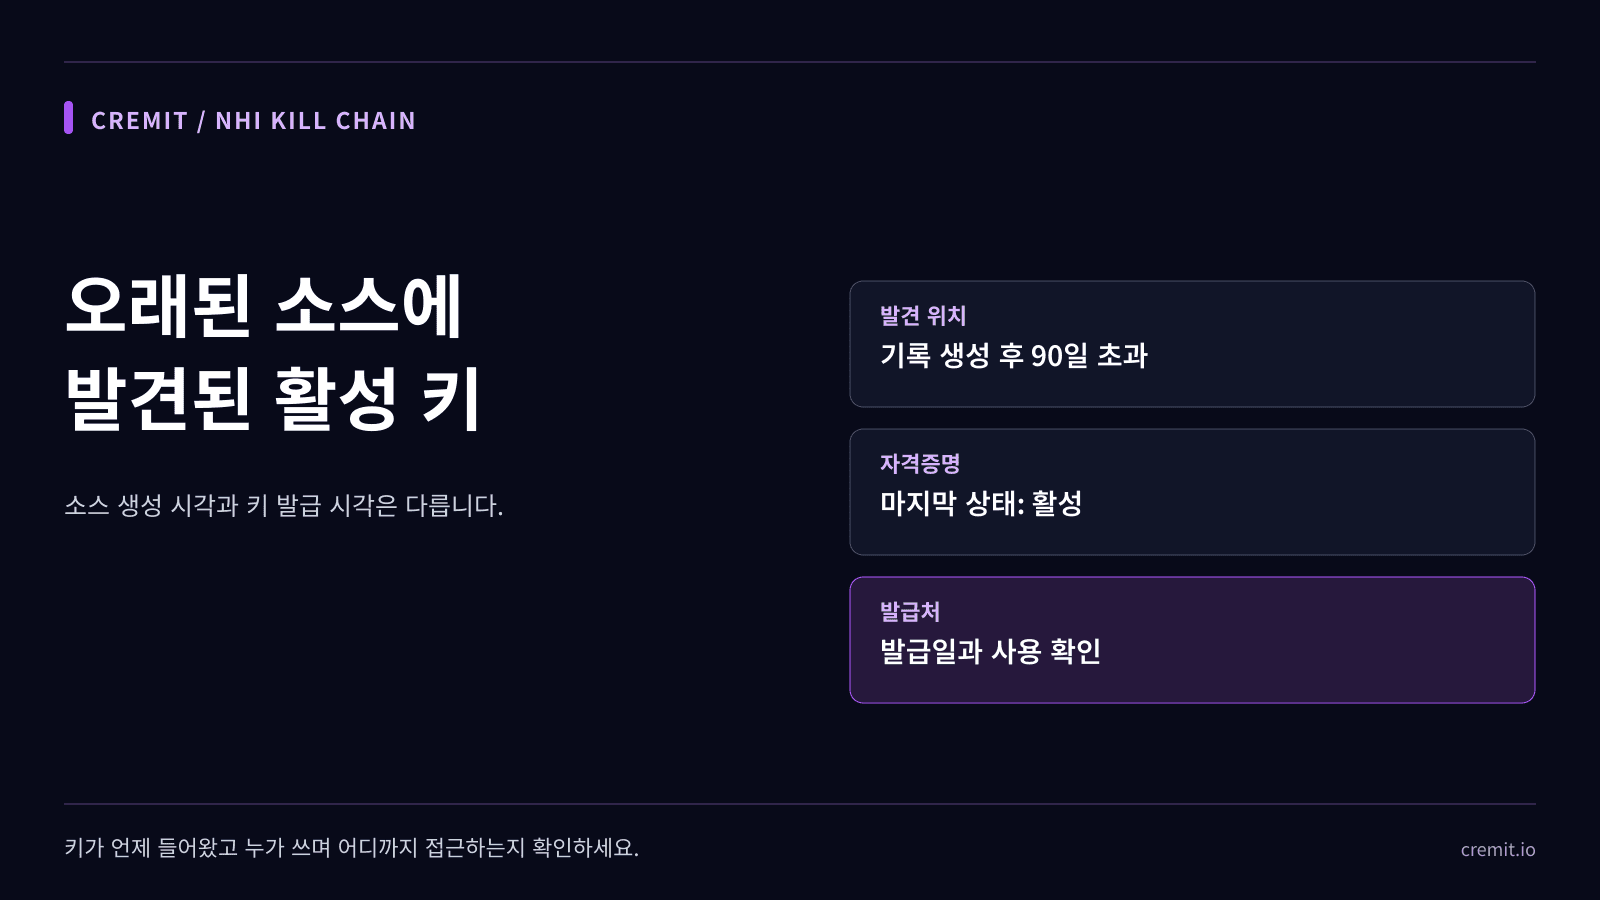
오래된 소스 기록과 활성 키만으로 키 수명을 알 수는 없습니다. 값이 들어온 시점과 발급처 상태, 권한, 연결 작업을 확인하세요.
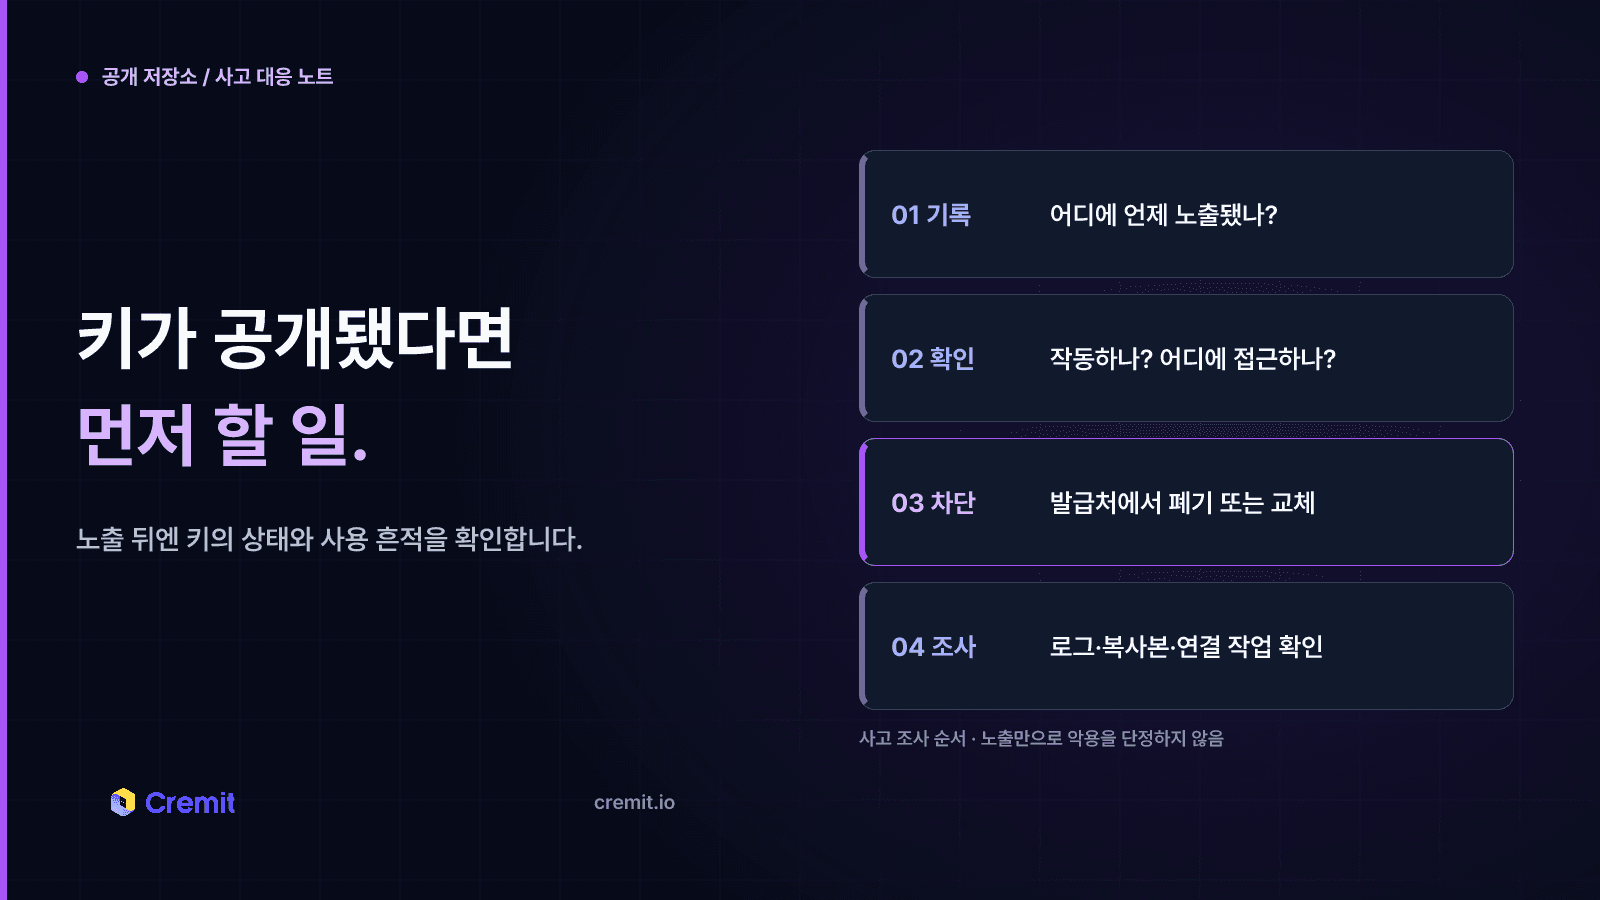
공개 커밋은 노출의 근거이지 악용의 증거는 아닙니다. 키의 유효성, 권한, 발급처 기록, 연결 작업을 확인하는 순서입니다.
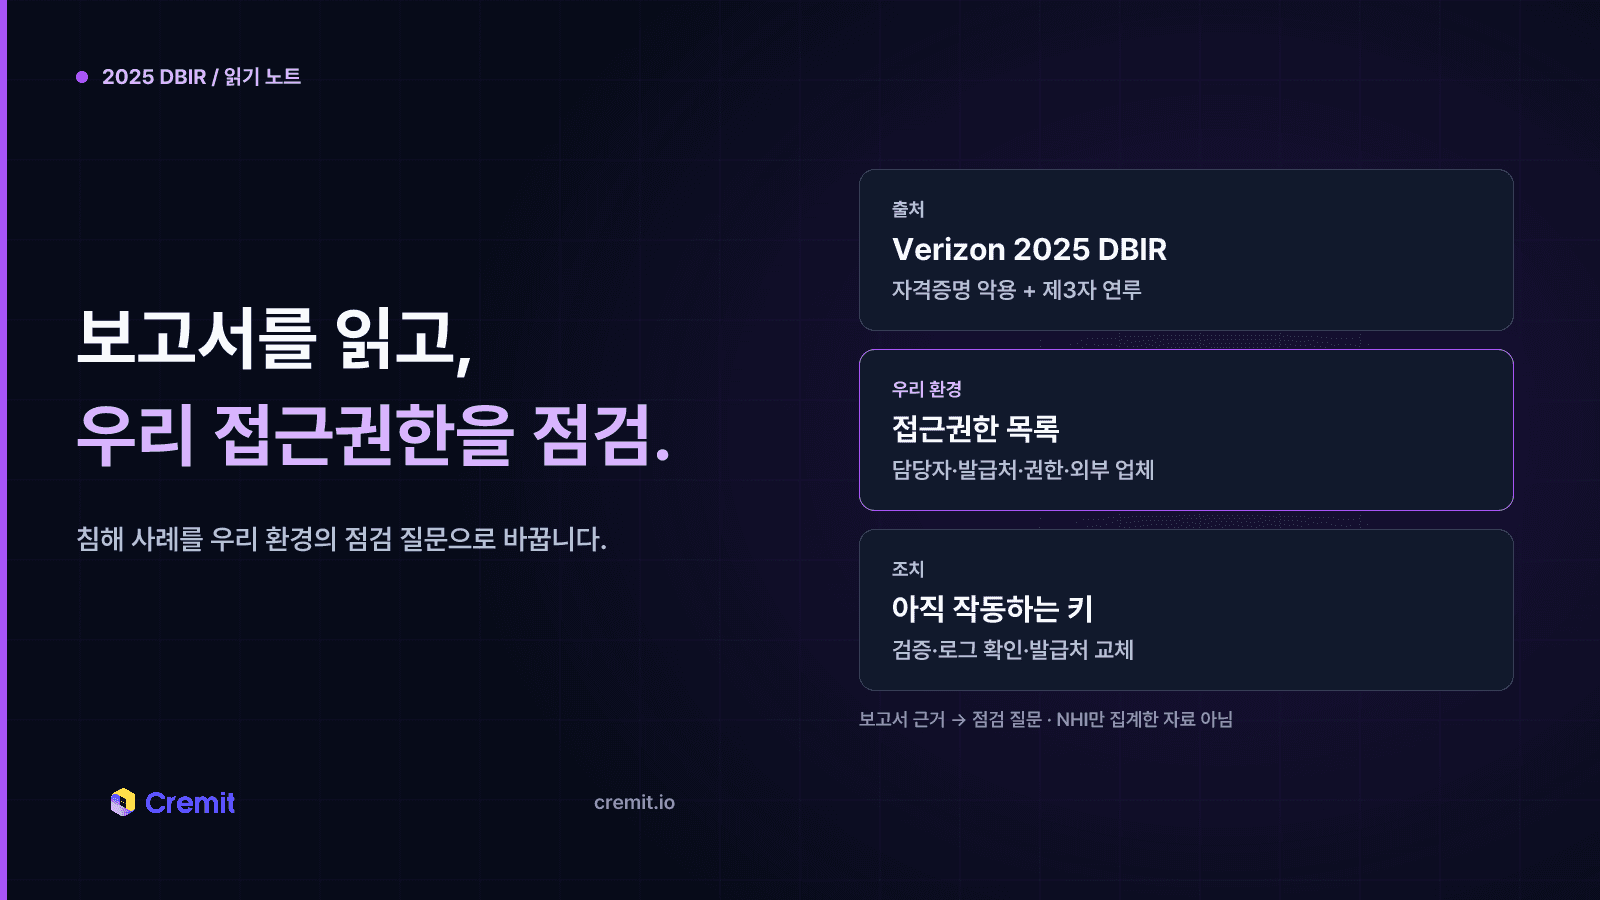
Verizon 2025 DBIR의 자격증명 악용·타사 연루 수치를 살펴보고 팀이 점검할 자격증명 관리 절차를 정리했습니다.
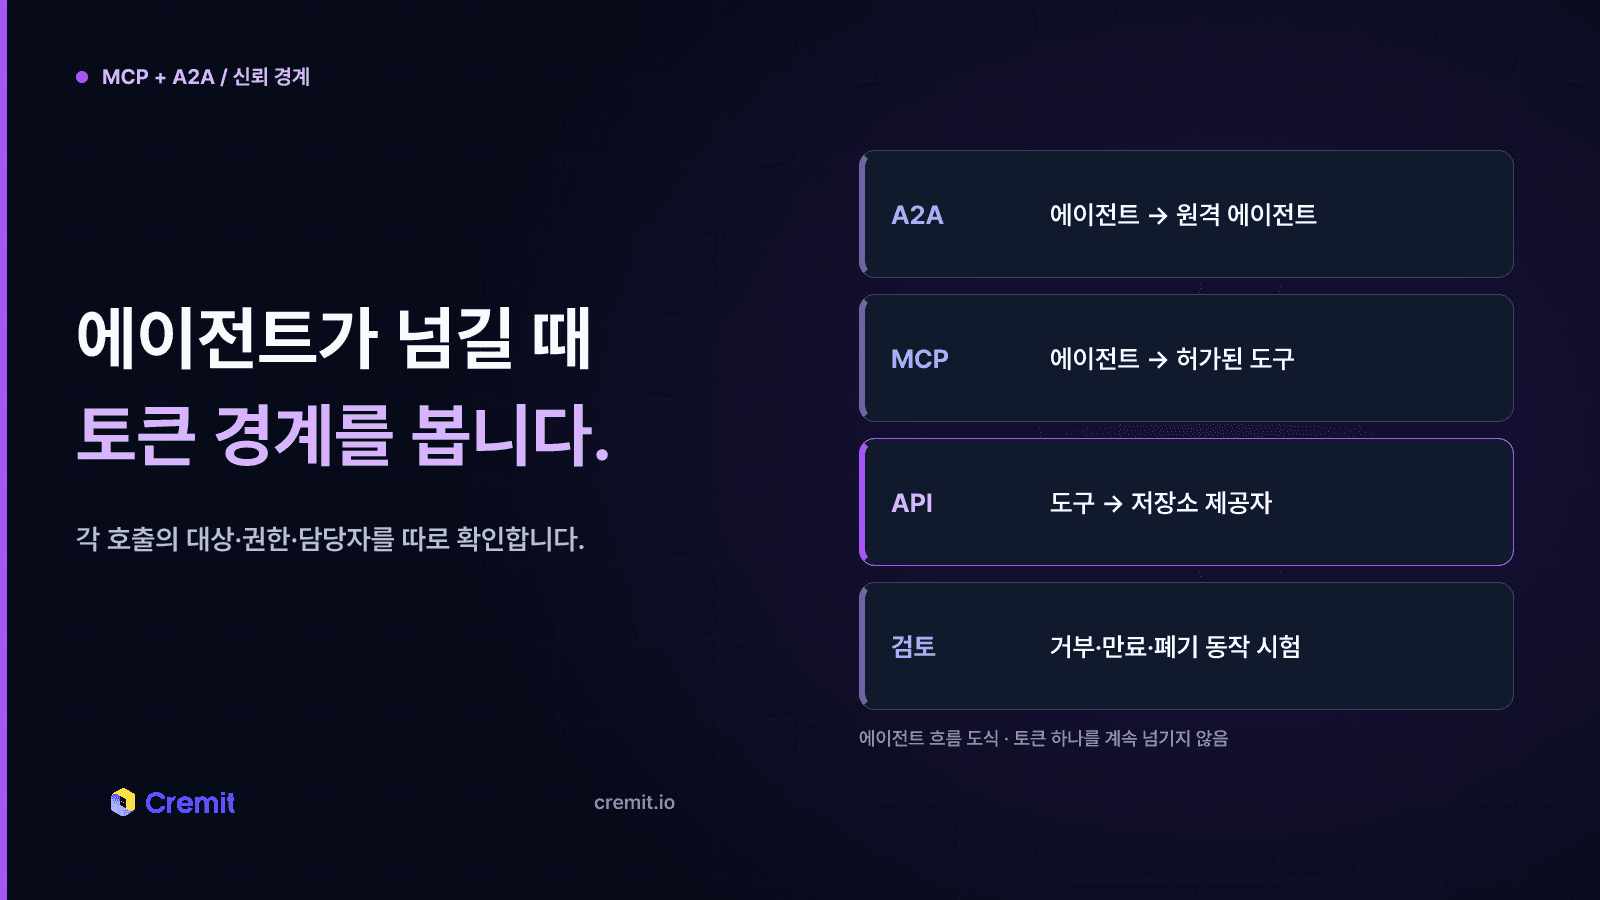
MCP는 도구를, A2A는 에이전트를 연결합니다. 요청이 건너가는 지점마다 인증, 토큰 권한, 자격증명 노출을 확인하는 방법을 정리했습니다.
선택 쿠키로 방문을 집계하고 방문 기업을 식별하며 광고를 측정합니다. 거절해도 사이트를 이용할 수 있습니다. 쿠키 정책 보기