
2026년 7월 28일
노출된 자격증명에서 조치까지: Cremit Platform의 실제 지원 범위
Cremit Platform이 노출된 자격증명을 찾고 지원 유형을 검증해 담당자 조치로 연결하는 방법과 범위.

김동현
Cremit Platform이 노출된 자격증명을 찾고 지원 유형을 검증해 담당자 조치로 연결하는 방법과 범위.
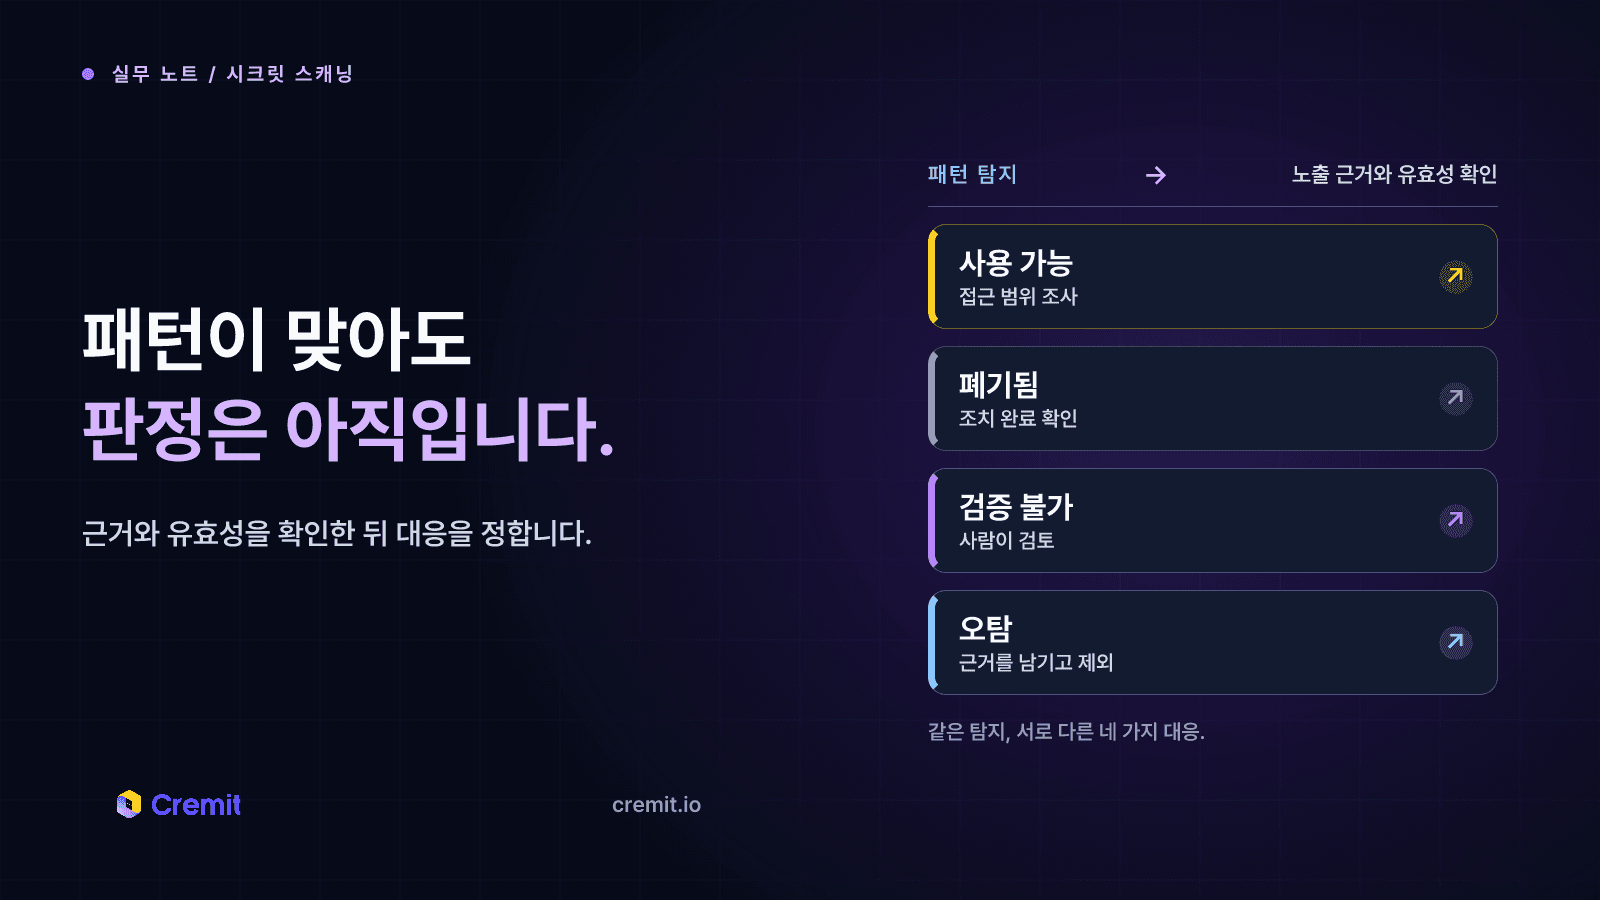
패턴 오탐, 폐기된 키, 검증할 수 없는 키는 대응이 다릅니다. 결과를 구분하고 노출 자격증명의 처리 순서를 정하는 방법을 살펴봅니다.
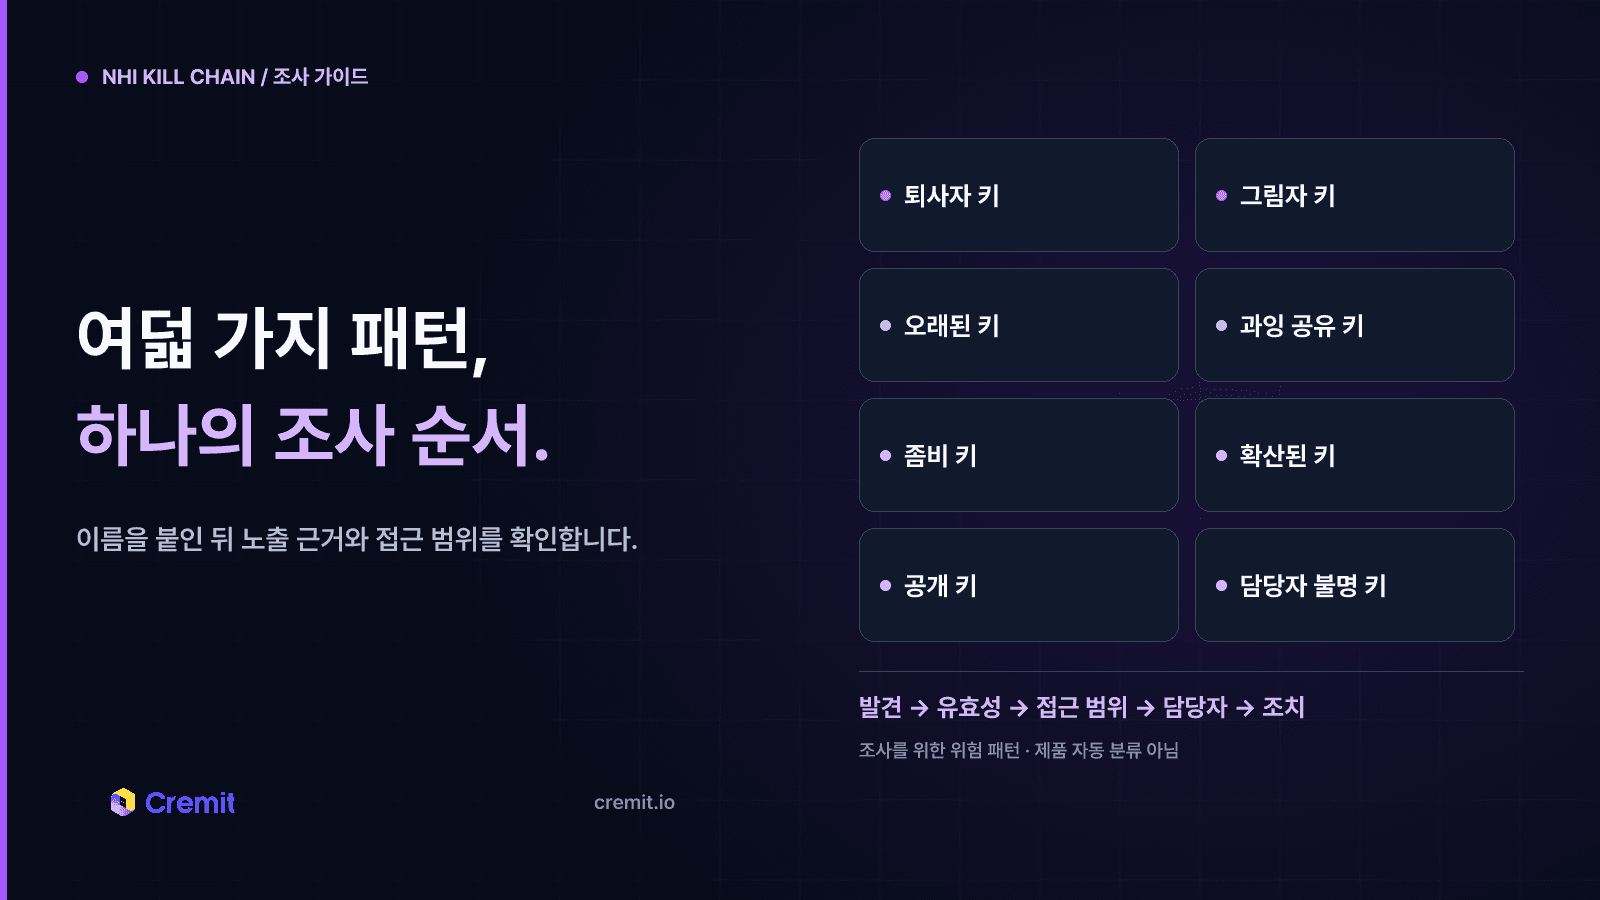
NHI 자격증명 노출 패턴 여덟 가지를 실제 점검 신호와 대응 순서로 정리했습니다.
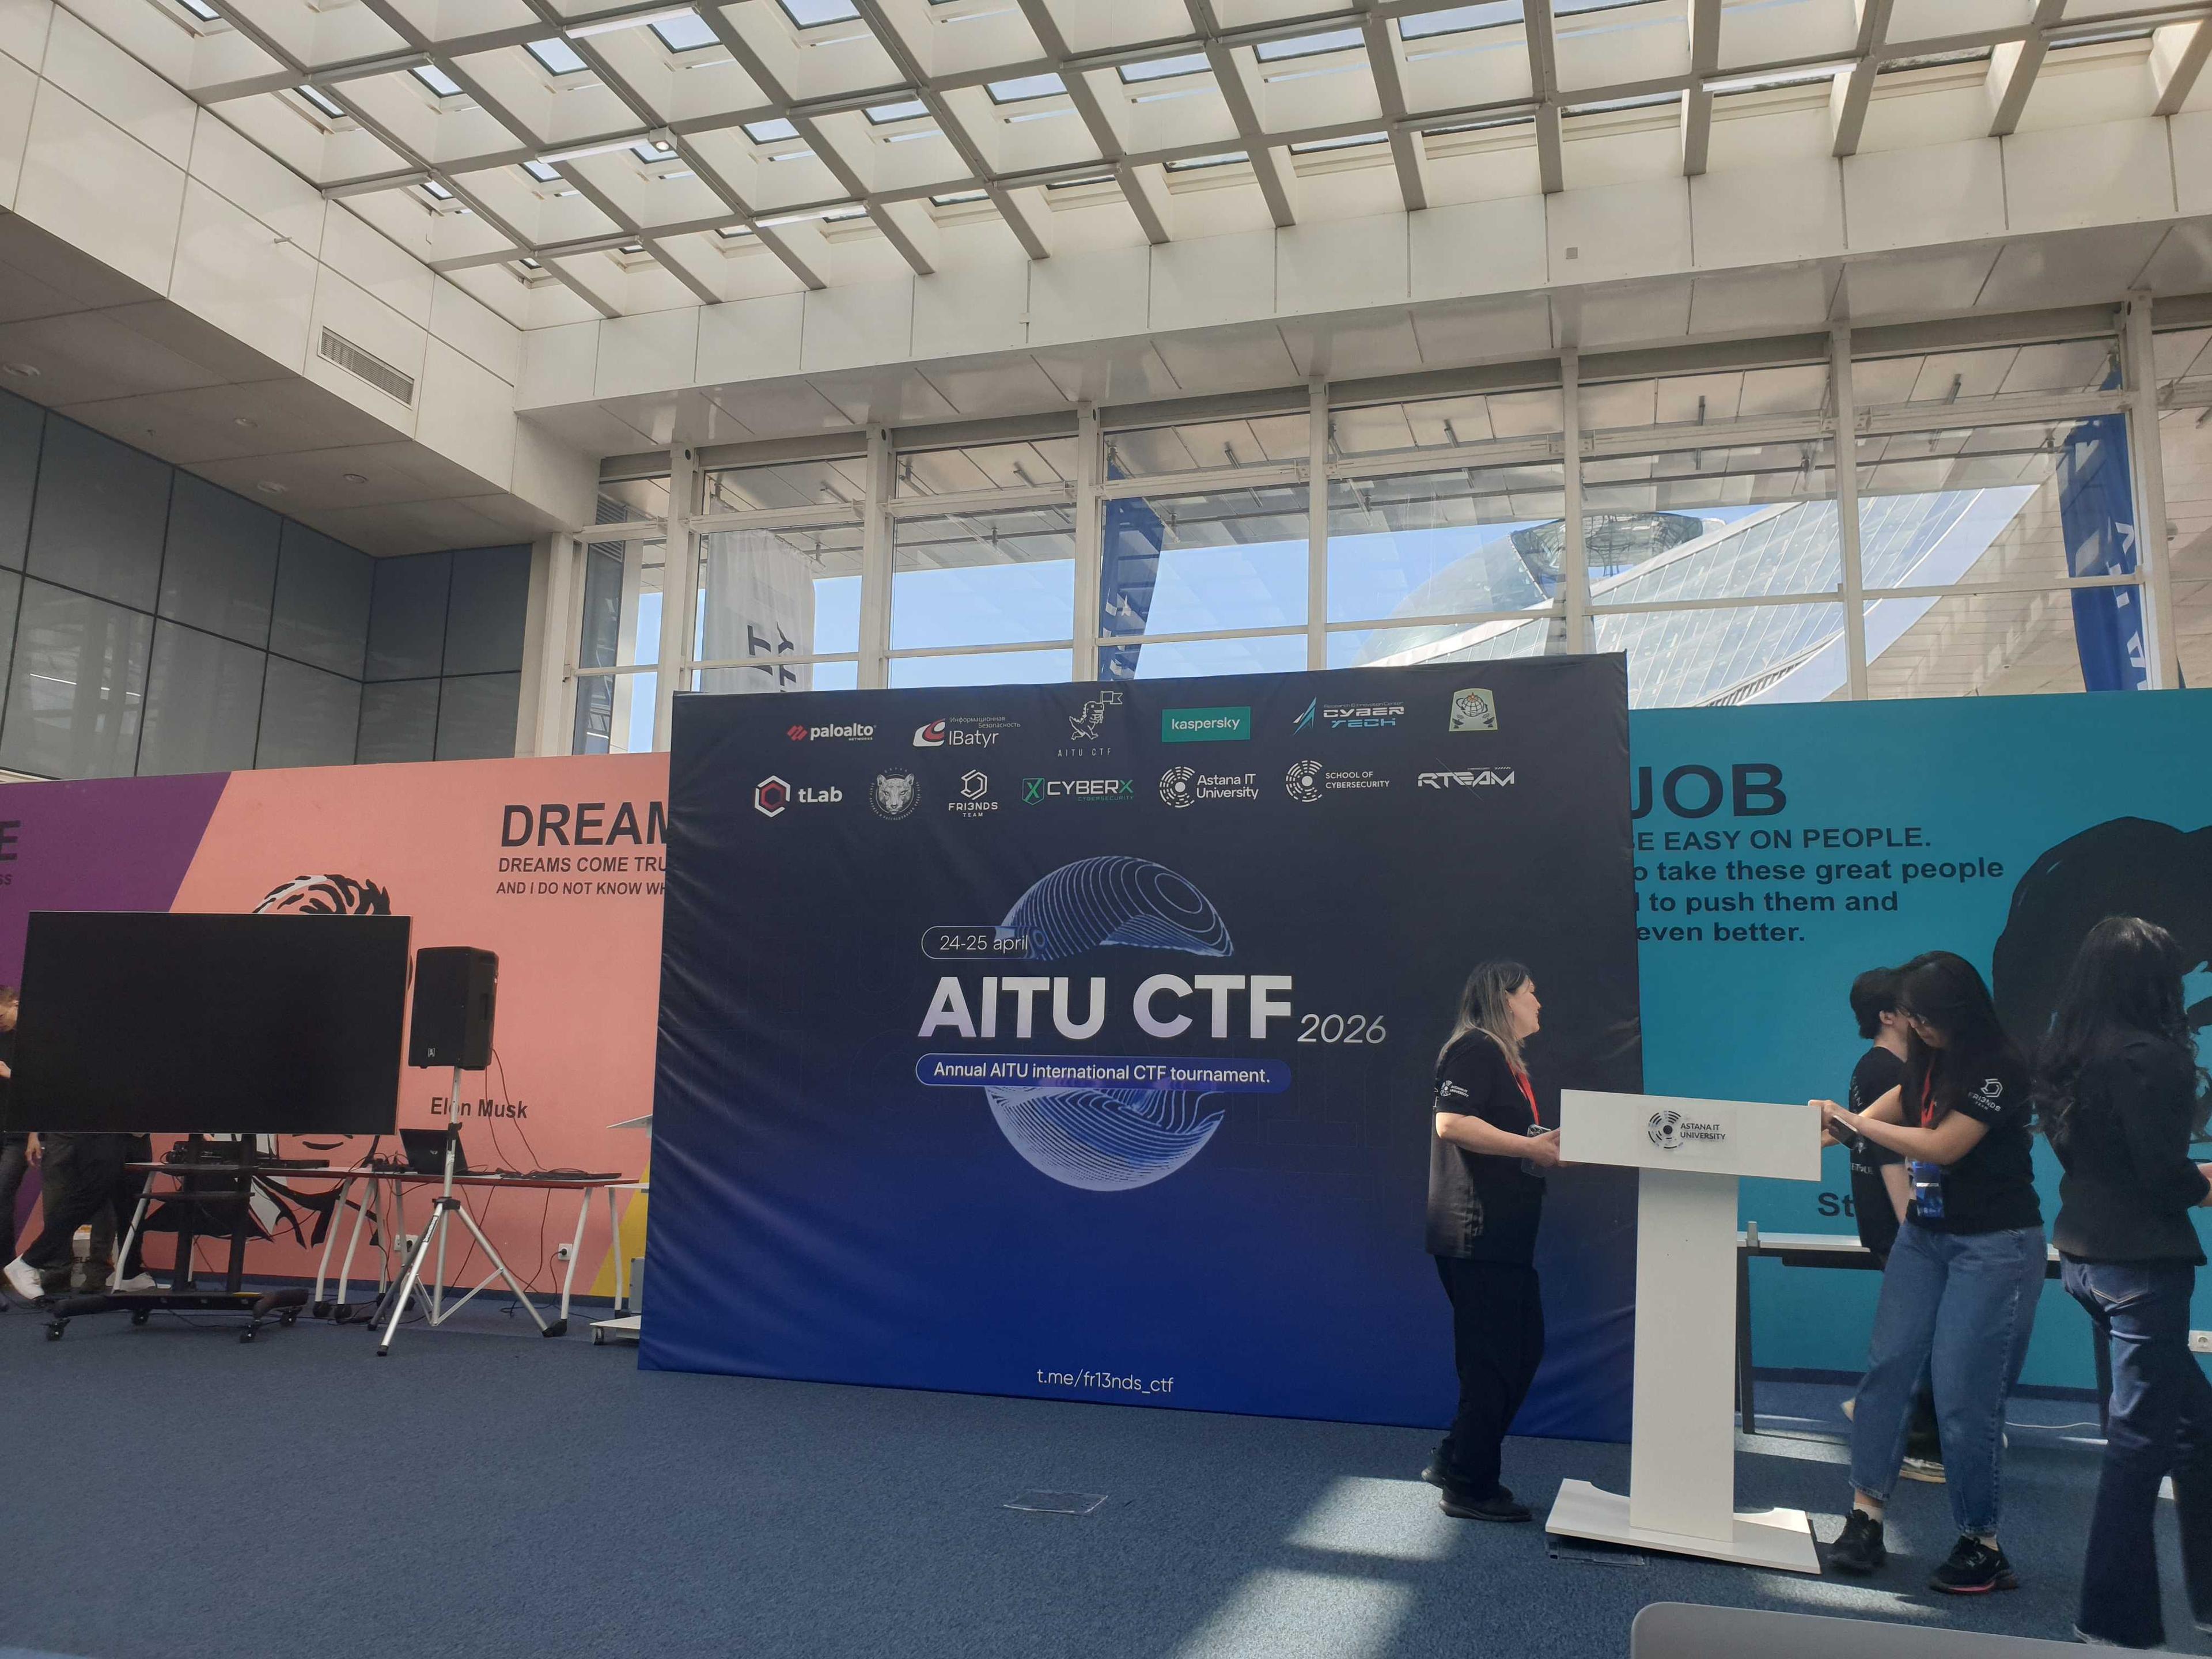
2026년 4월 AITU CTF Final에서 직접 확인한 DMZ 취약점, DEV 피벗, 컨테이너 탈출과 JWT 검증 실패를 정리했습니다. 성공하지 못한 경로도 구분해 기록했습니다.
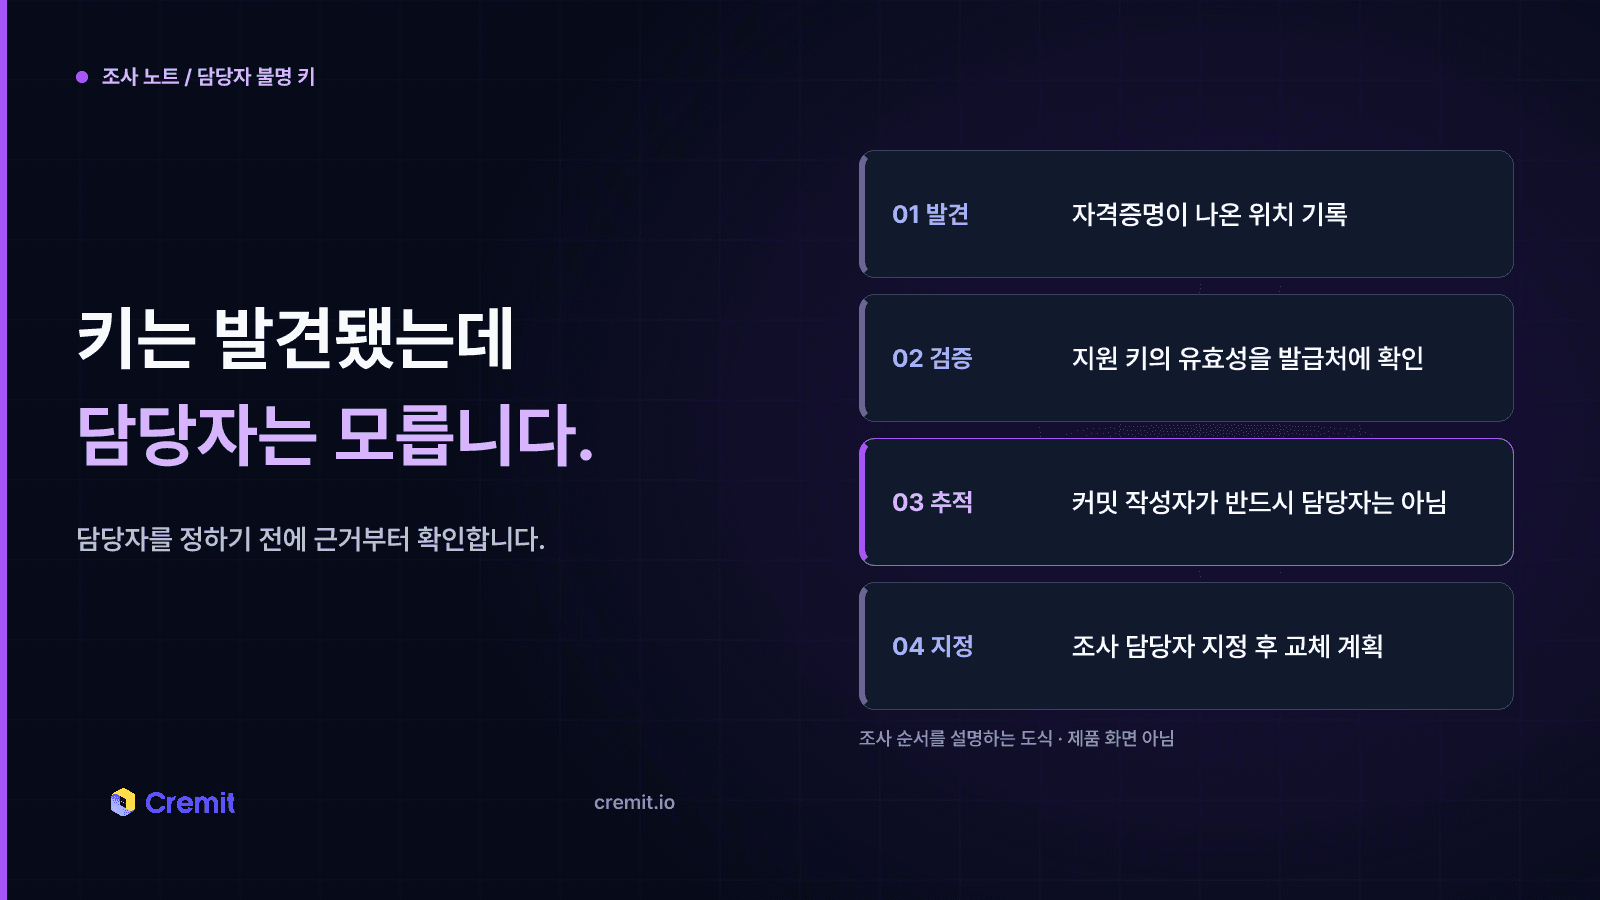
담당자가 불분명한 노출 자격증명의 유효성 확인, 소유자 조사, 교체 순서를 정리했습니다.
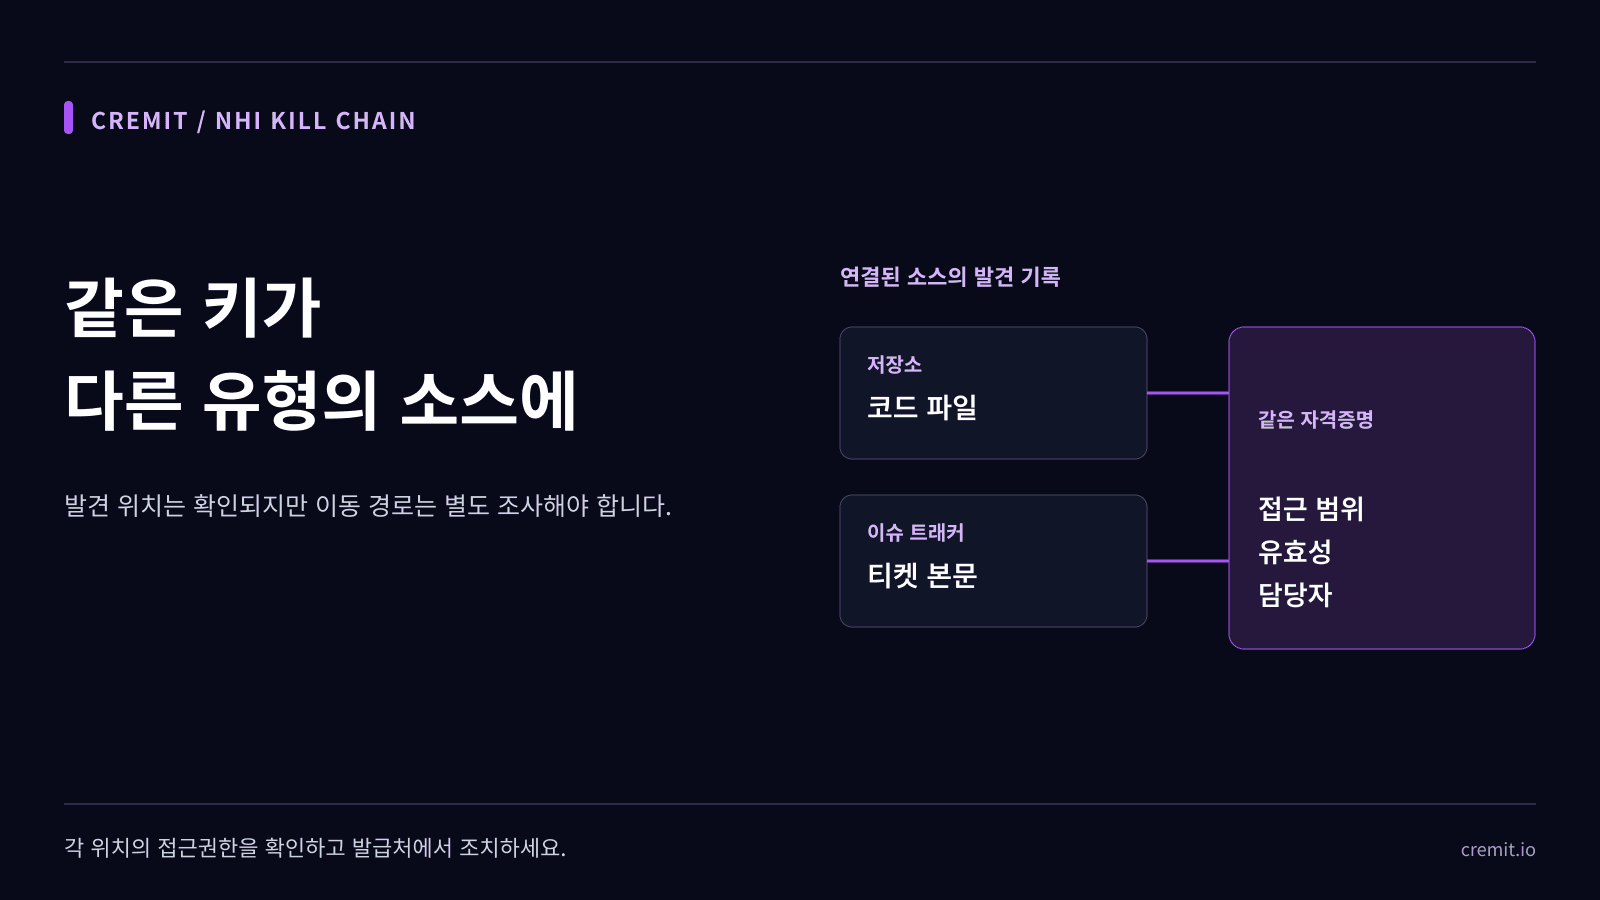
서로 다른 소스 유형 두 곳의 발견 기록만으로 키의 이동 경로를 알 수는 없습니다. 접근 범위와 발급처 상태, 담당자를 확인하세요.
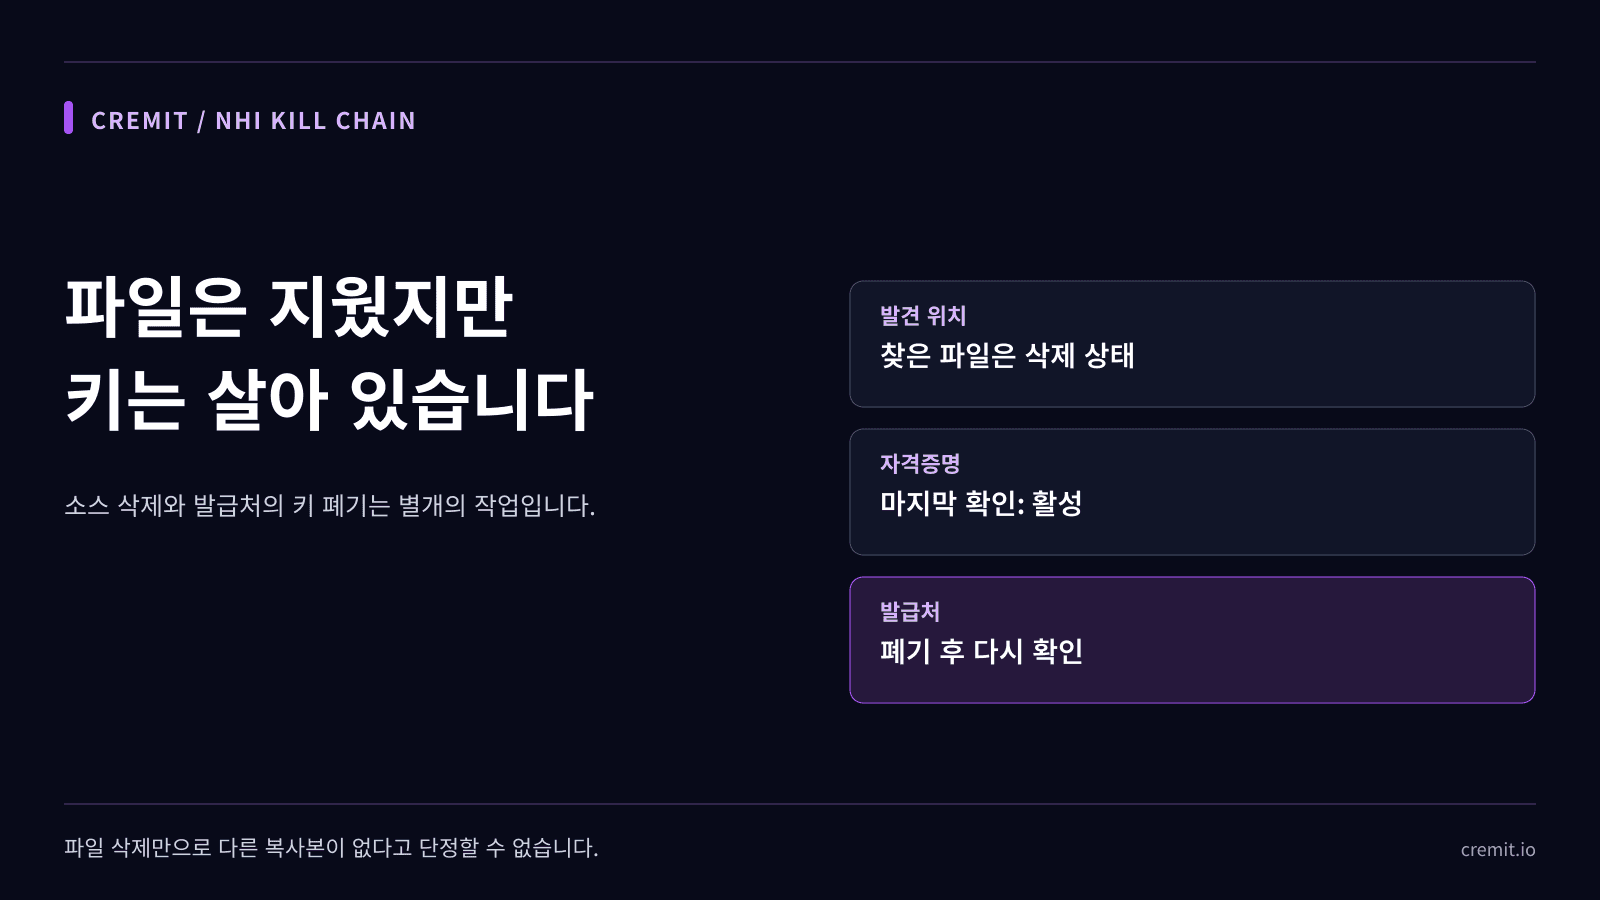
파일을 지워도 키는 폐기되지 않습니다. 발급처, Git 기록, 담당자, 마지막 유효성 확인 결과를 함께 살펴야 합니다.
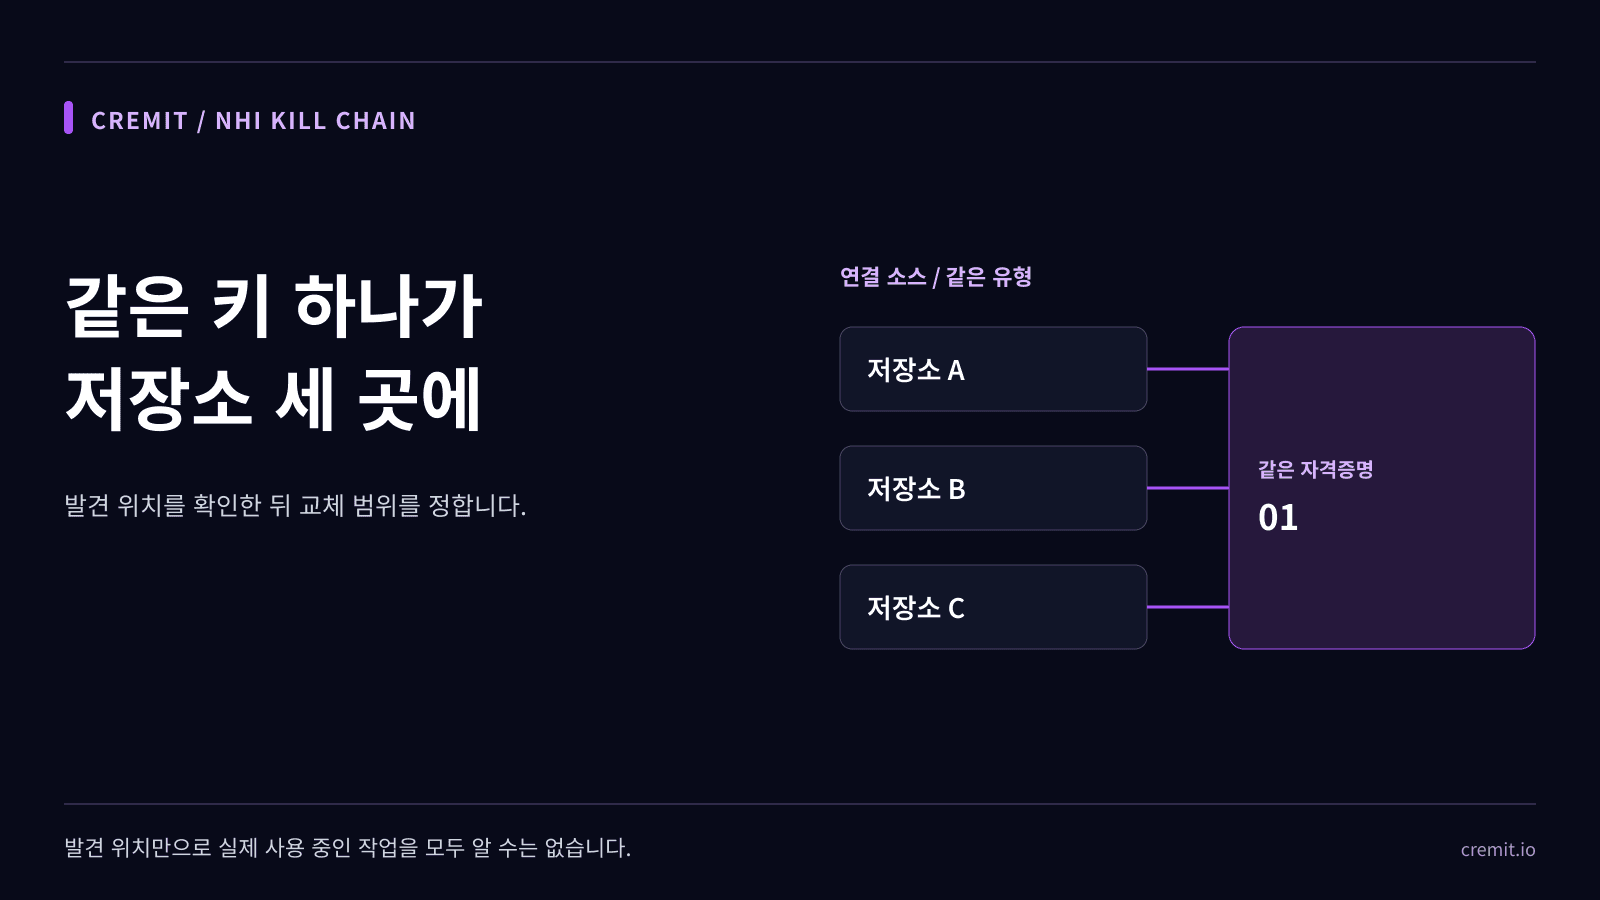
발견 위치 세 곳만으로 실제 사용처를 모두 알 수는 없습니다. 키 종류와 발급처 상태, 권한, 연결 작업을 확인하세요.
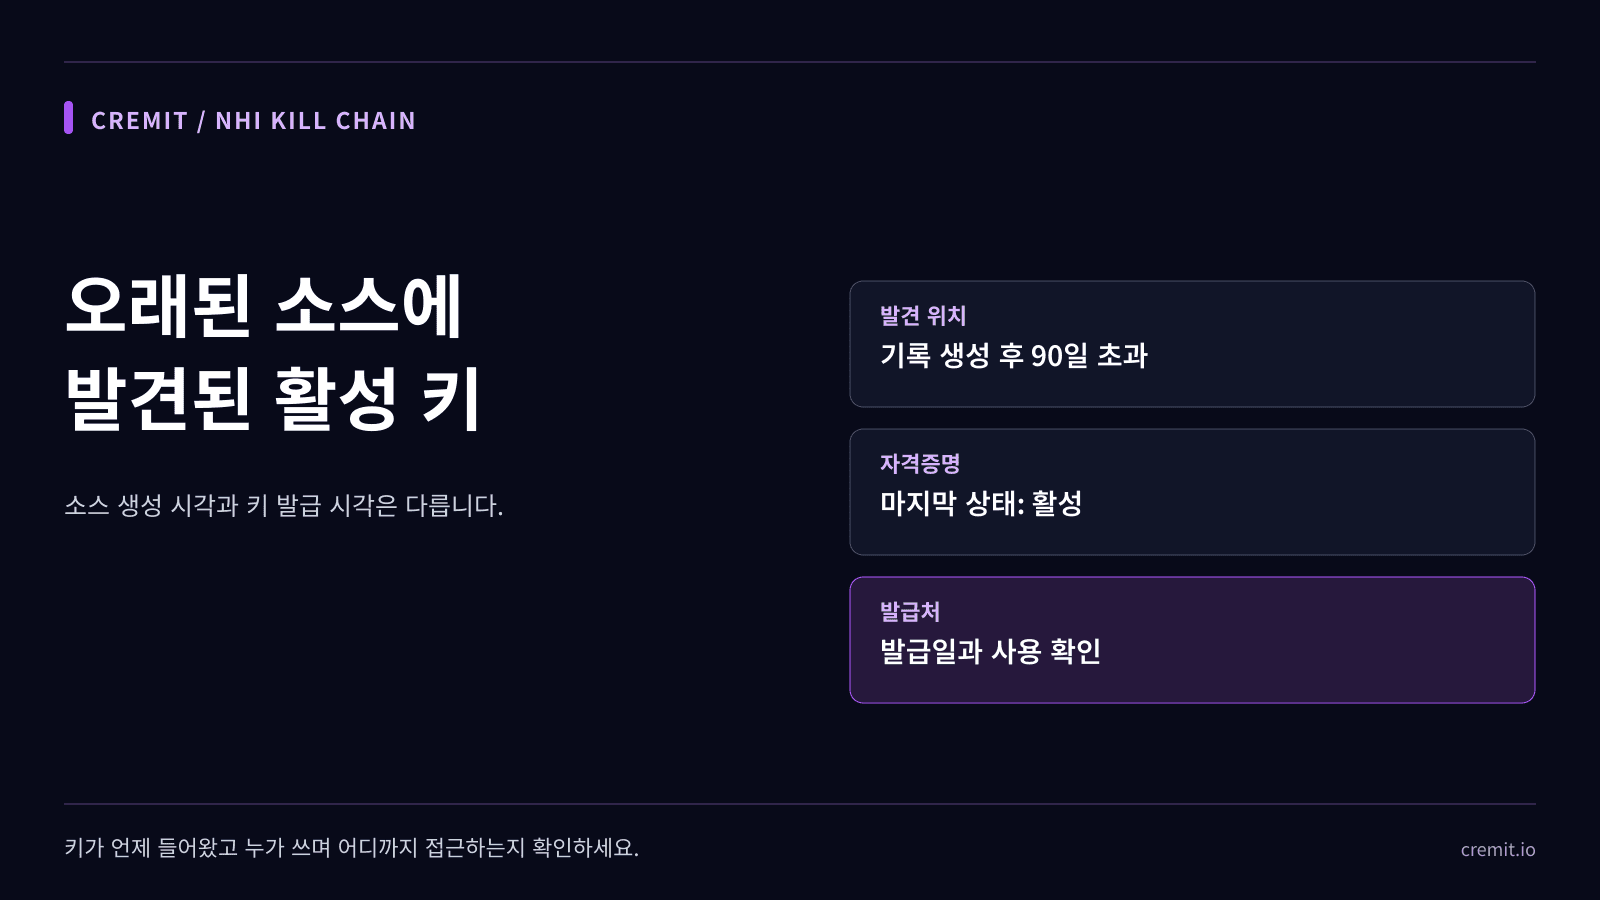
오래된 소스 기록과 활성 키만으로 키 수명을 알 수는 없습니다. 값이 들어온 시점과 발급처 상태, 권한, 연결 작업을 확인하세요.
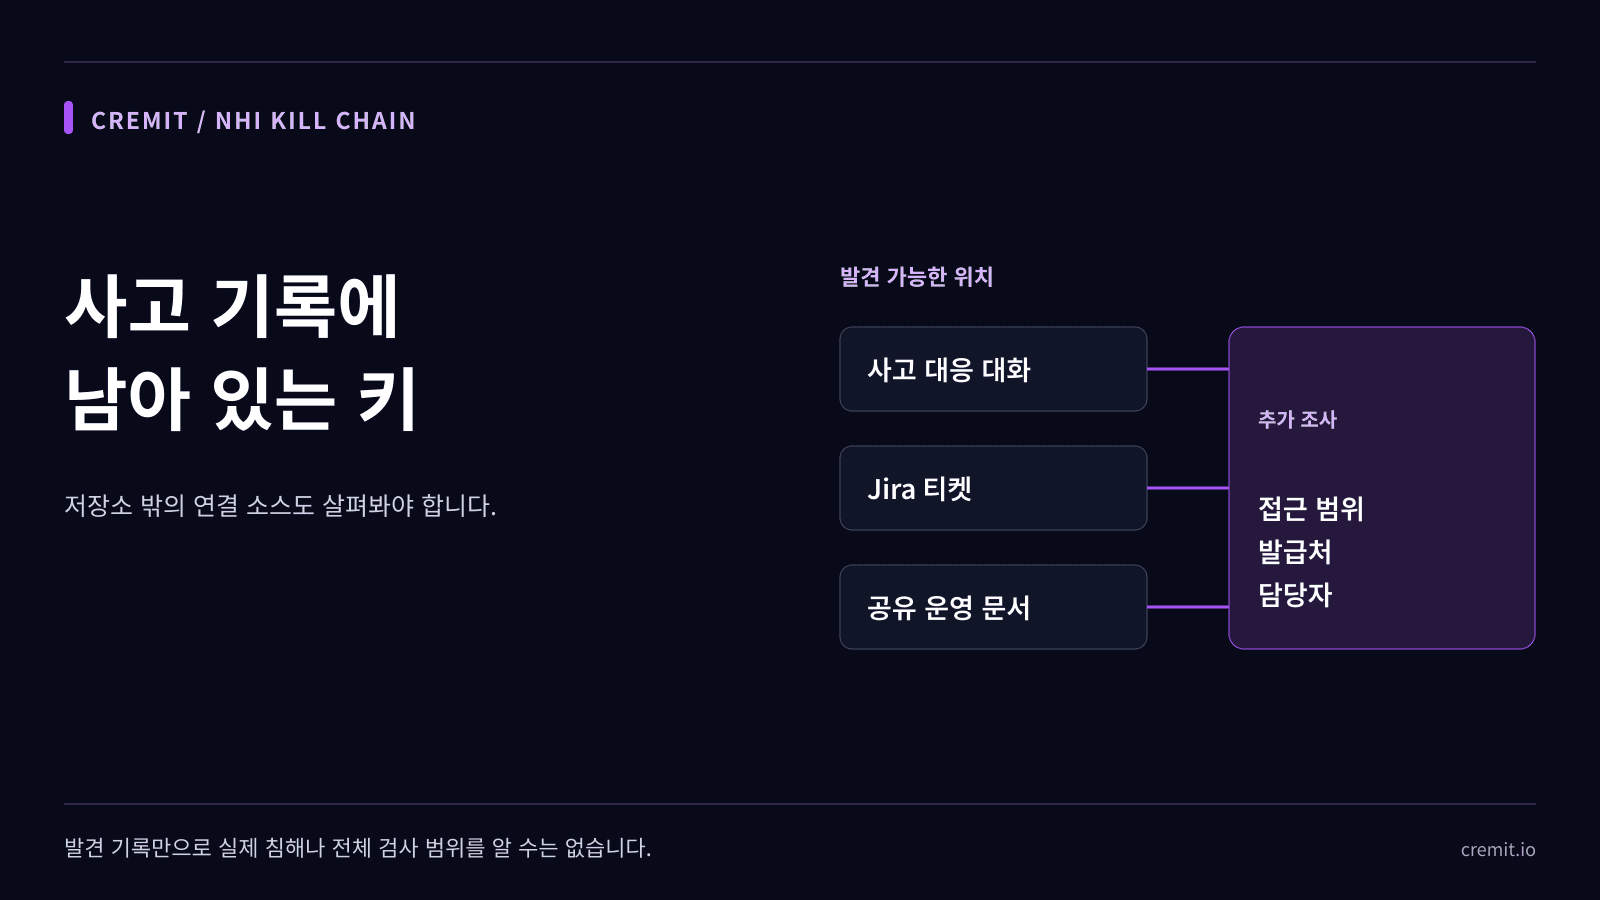
저장소 밖에서 키를 찾았다면 발견 위치의 접근권한, 발급처 상태, 담당자와 조치 결과를 따로 확인해야 합니다.
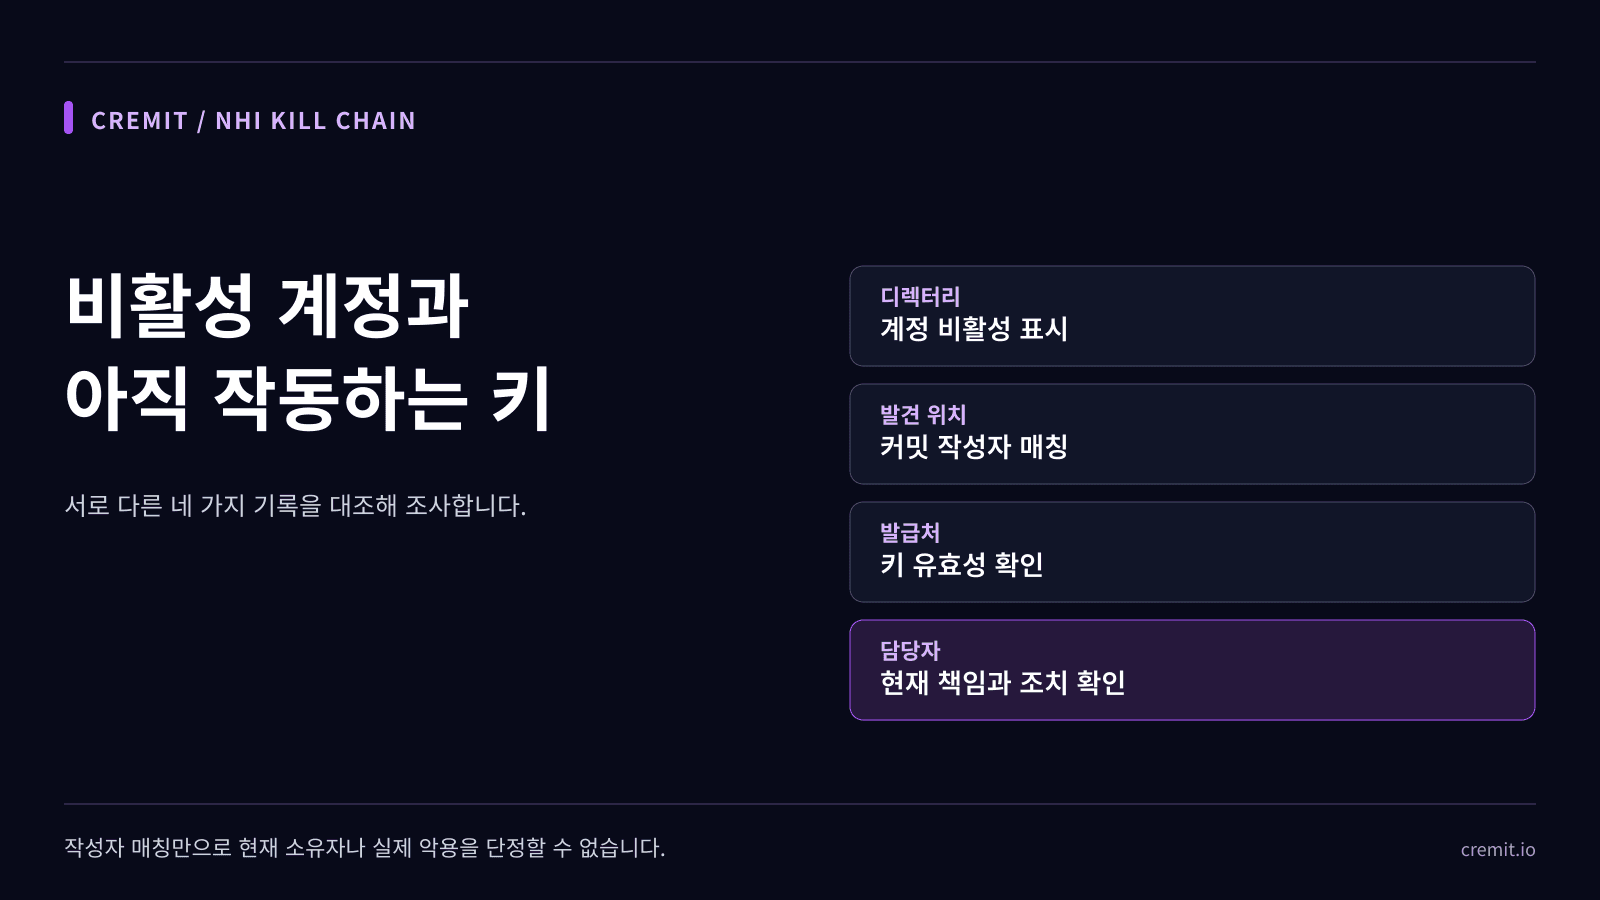
비활성 작성자와 연결된 활성 키는 조사 단서입니다. 디렉터리, 발견 위치, 발급처, 현재 담당자를 차례로 확인하세요.

Aqua Security의 Trivy가 해킹당해 LiteLLM까지 연쇄 감염된 TeamPCP 공급망 공격. 사이버 킬체인 7단계와 MITRE ATT&CK 매핑으로 분석하고, NHI 거버넌스 실패가 만든 연쇄 재앙의 교훈을 정리합니다.
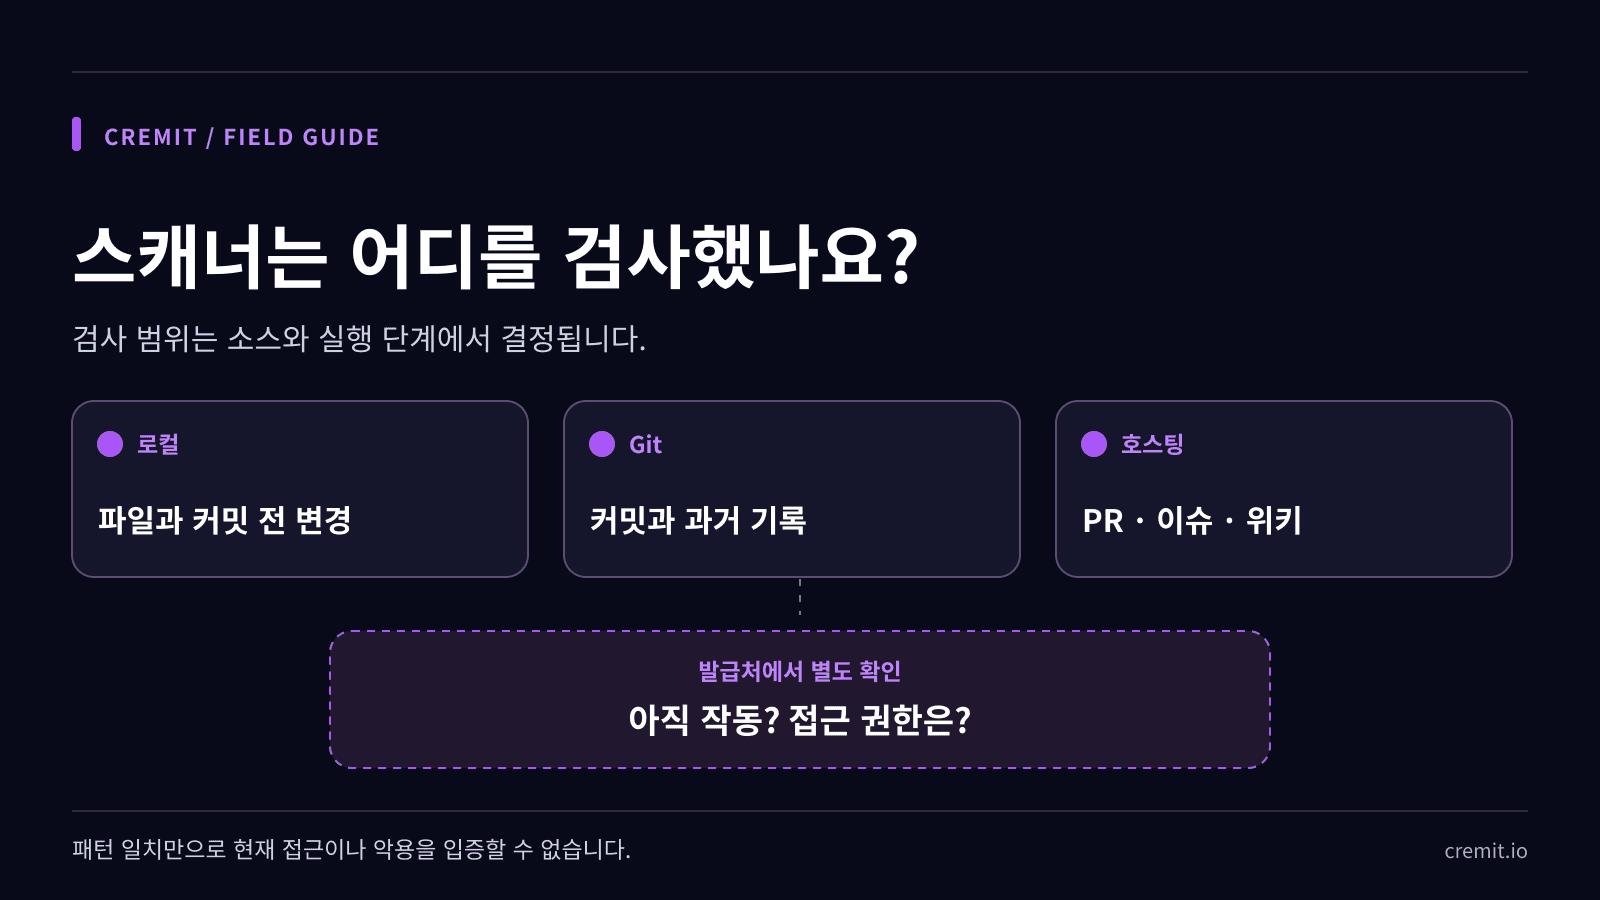
푸시 보호, 과거 기록 검사, 유효성 확인, 발급처 조치를 GitHub·GitLab·Gitleaks 문서와 함께 정리했습니다.
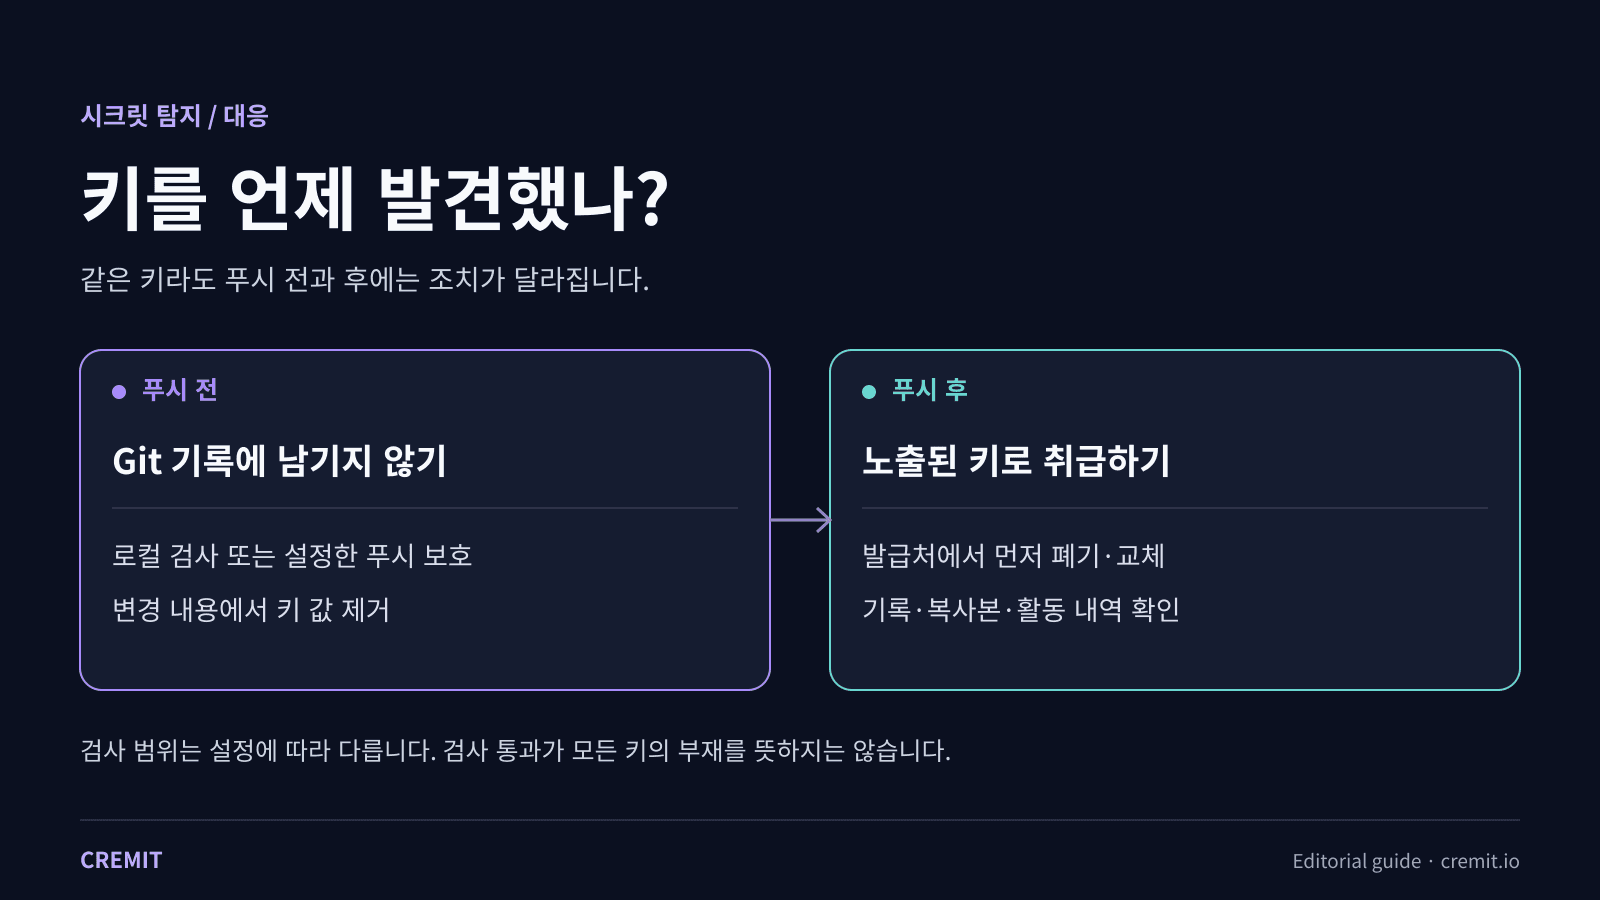
푸시 전에 발견한 키는 변경 내용에서 제거할 수 있습니다. 이미 Git 기록에 남았다면 커밋을 지워도 발급처에서 키를 폐기하거나 교체해야 합니다.
저장소·협업 도구의 자격증명 탐지를 작은 범위에서 시작하고 담당자, 검사 시점, 조치 확인까지 이어가는 방법.
선택 쿠키로 방문을 집계하고 방문 기업을 식별하며 광고를 측정합니다. 거절해도 사이트를 이용할 수 있습니다. 쿠키 정책 보기