2026년 10월 11일
GhostAction 사고 분석: 악성 워크플로가 Git 이력의 키를 수집하는 방식
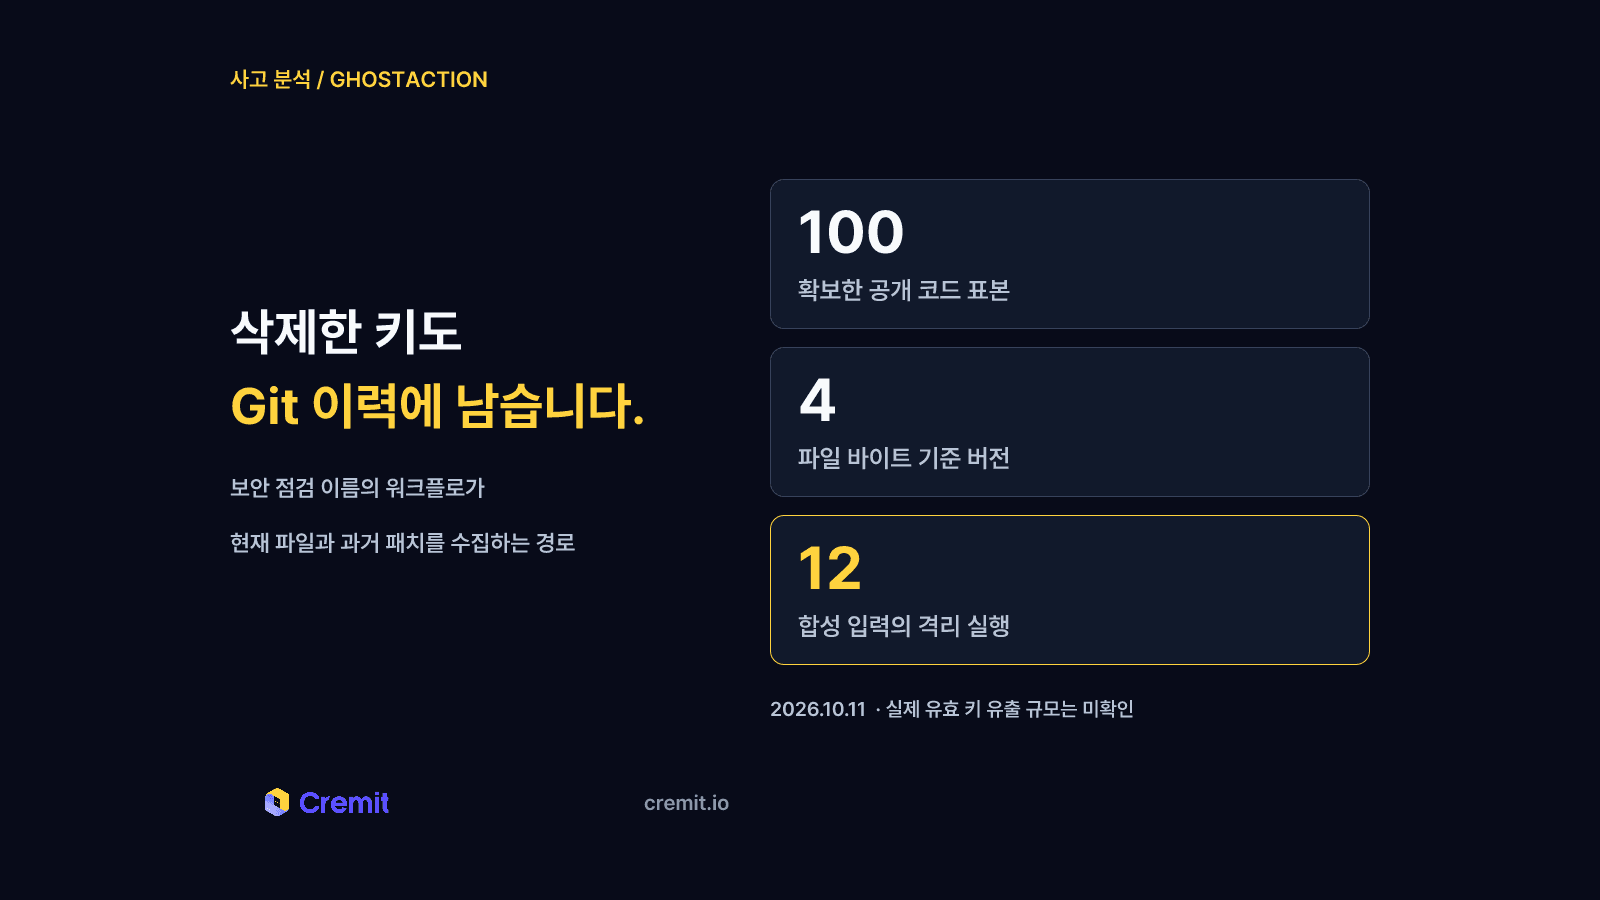
공개 워크플로 100개의 네 버전과 우버 저장소의 변경 기록을 대조했습니다. Git 이력에서 삭제된 키를 수집하는 경로, 전송 실패를 정상 종료로 처리하는 동작, 자격증명의 권한에 따른 대응 순서를 설명합니다.

김동현
공개 워크플로 100개의 네 버전과 우버 저장소의 변경 기록을 대조했습니다. Git 이력에서 삭제된 키를 수집하는 경로, 전송 실패를 정상 종료로 처리하는 동작, 자격증명의 권한에 따른 대응 순서를 설명합니다.
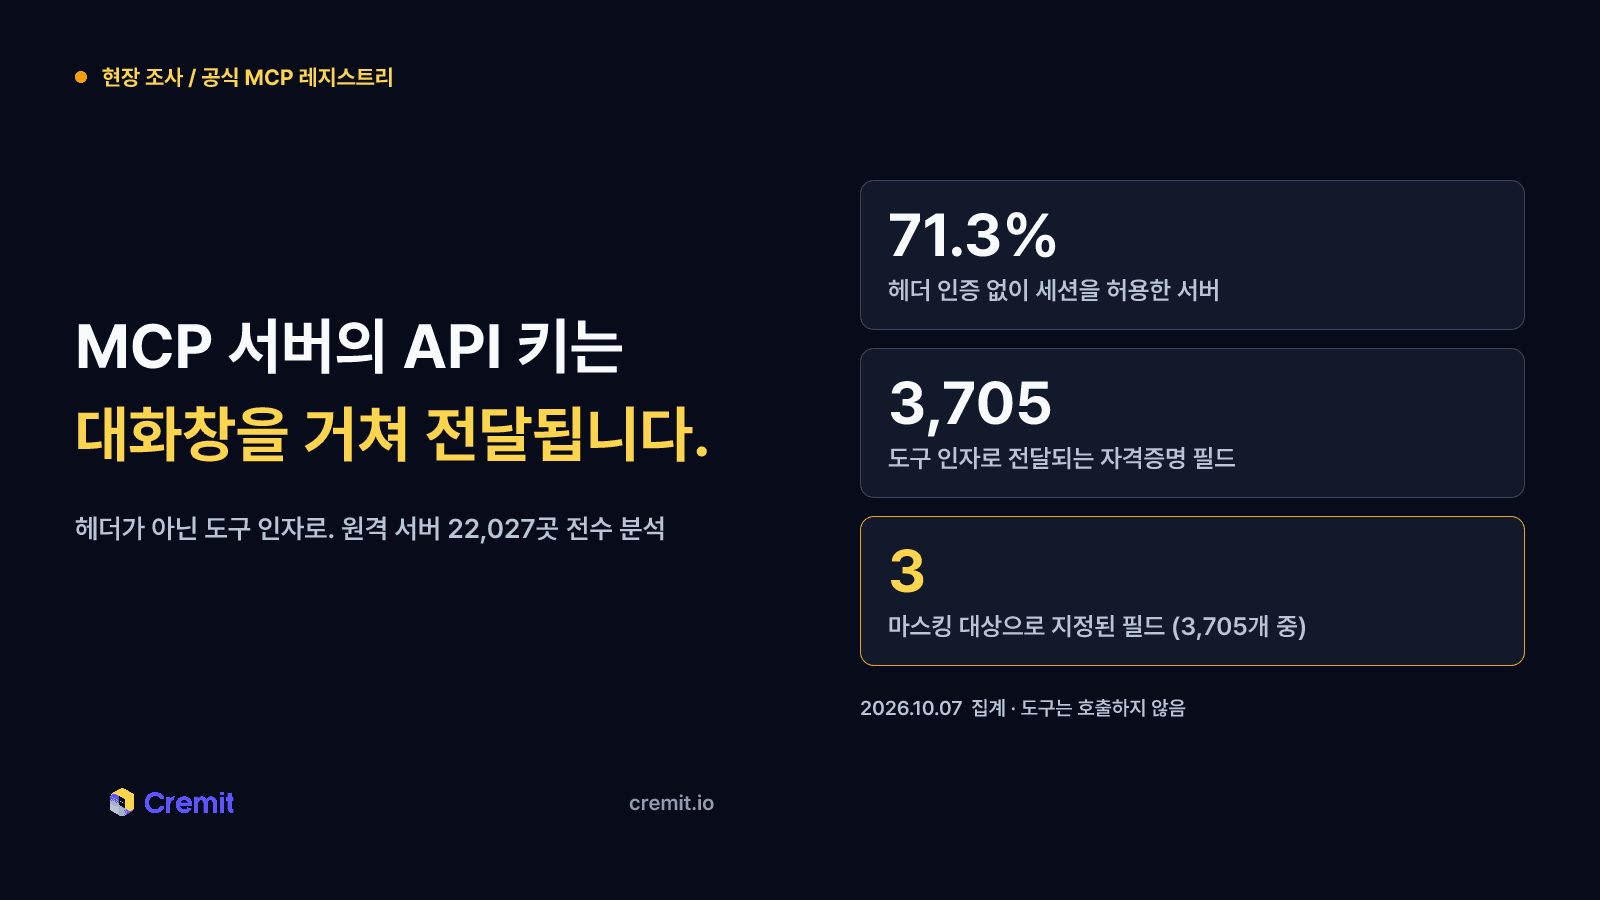
공식 MCP 레지스트리의 원격 서버마다 initialize 요청을 한 번씩 보냈습니다. 응답한 22,027곳 중 71.3%가 헤더 인증 없이 세션을 허용했고, 도구 인자로 전달되는 자격증명 필드는 3,705개였습니다. 그중 마스킹 대상으로 지정된 필드는 3개뿐이었습니다.
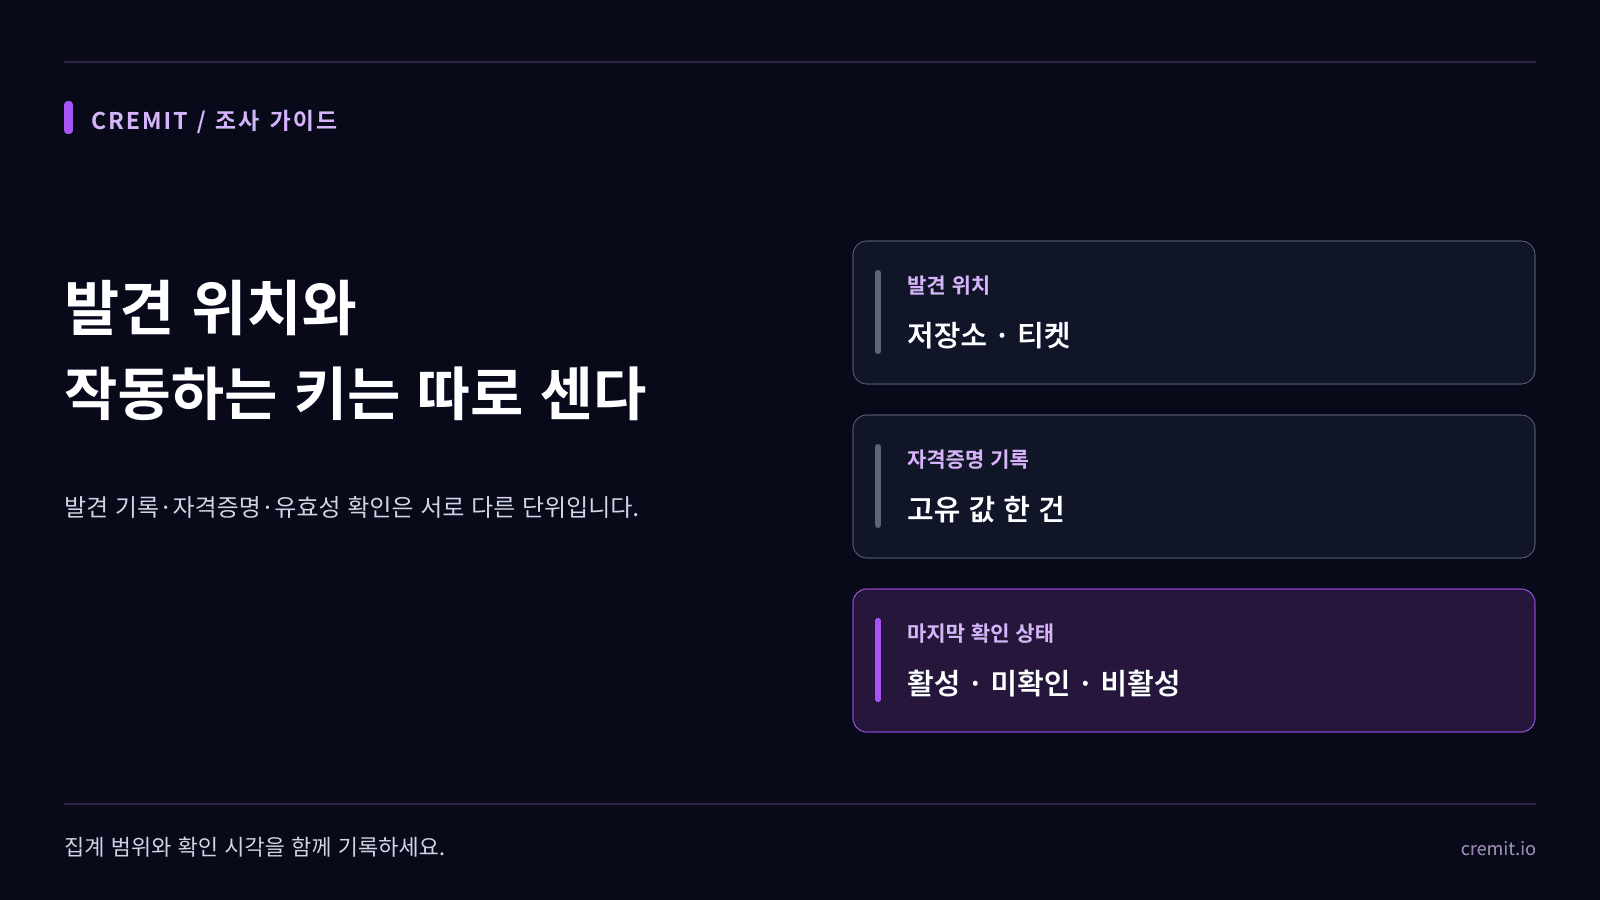
발견 위치, 고유 자격증명, 마지막 유효성 상태는 다른 숫자입니다. 범위와 확인 시각을 정한 뒤 보고하는 방법을 설명합니다.

Cremit Platform이 노출된 자격증명을 찾고 지원 유형을 검증해 담당자 조치로 연결하는 방법과 범위.
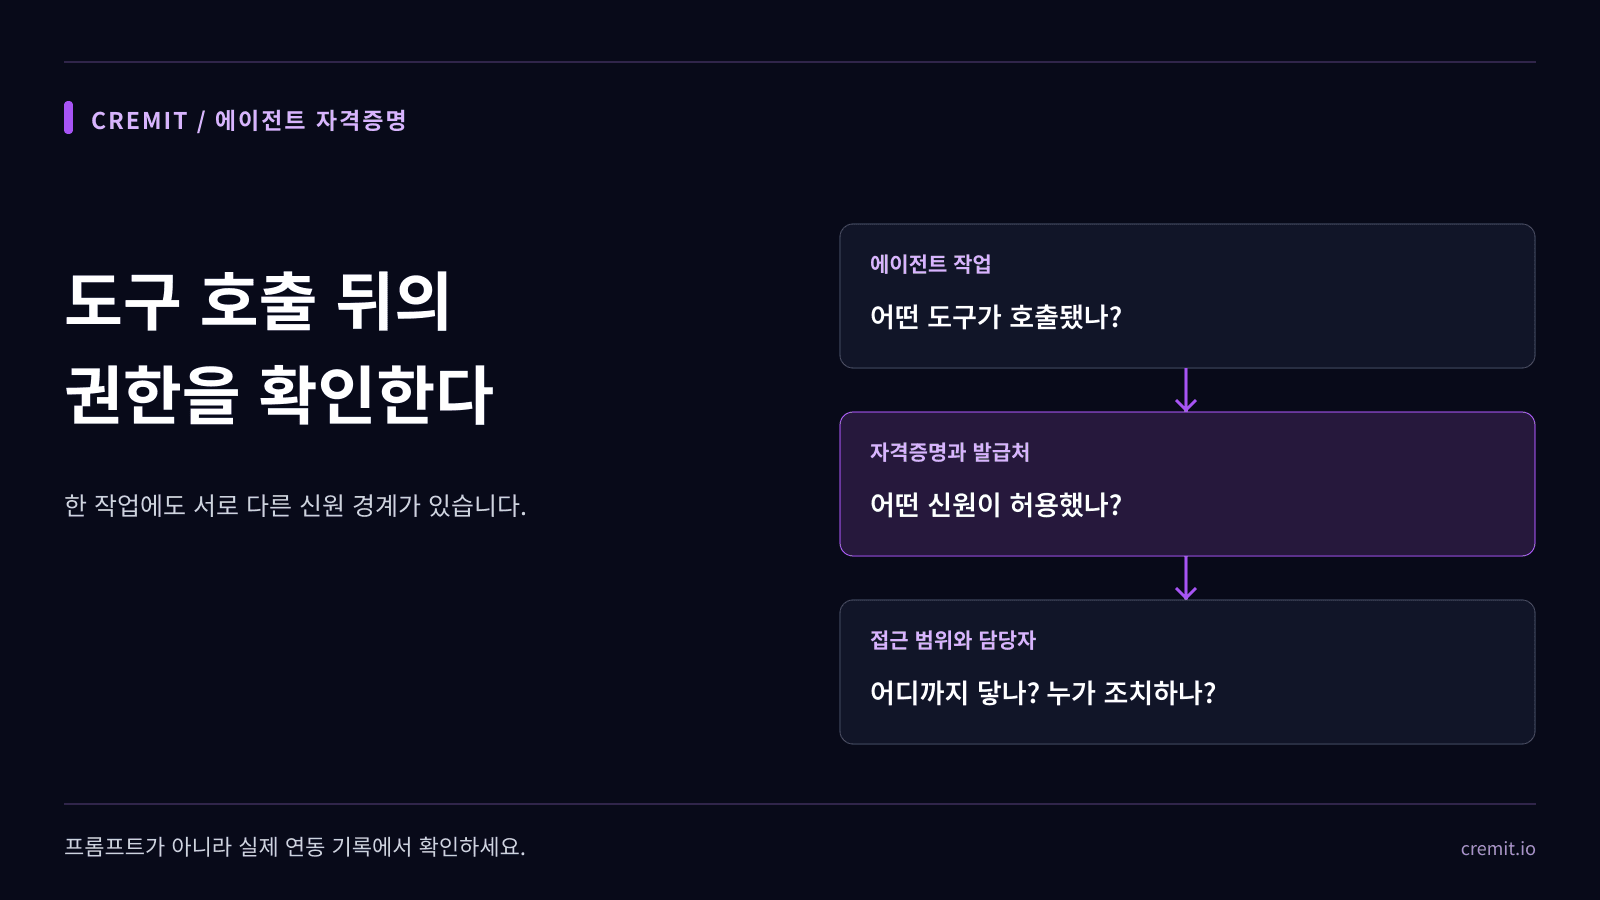
한 에이전트 작업은 여러 신원 경계를 거칠 수 있습니다. 노출된 키를 판단하기 전에 실제 권한·발견 위치·담당자를 확인하세요.
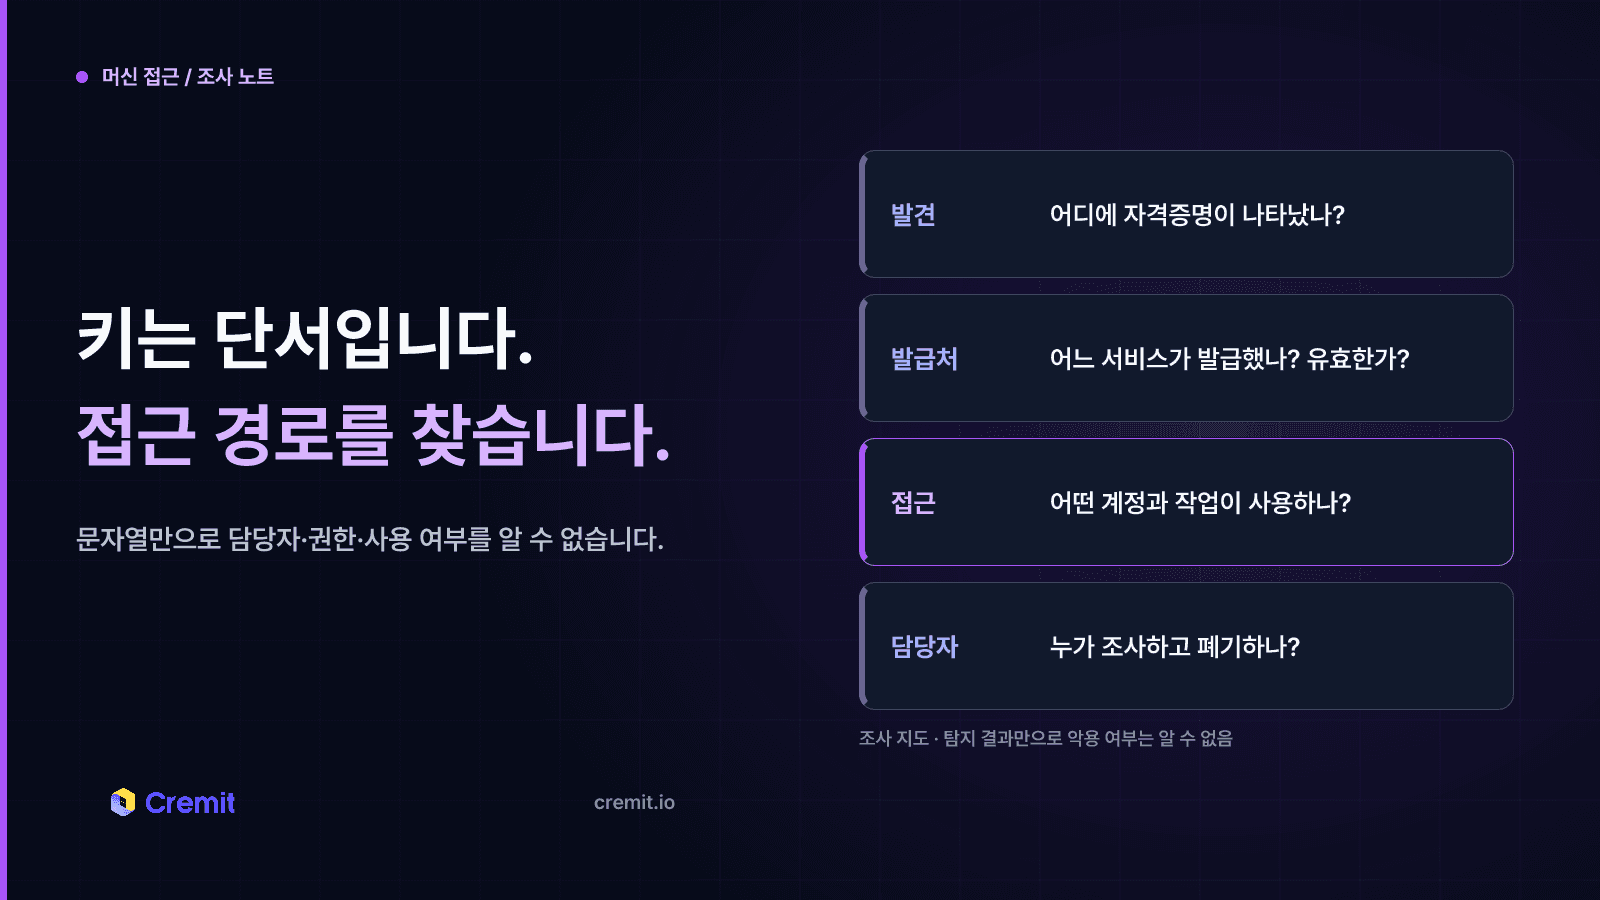
노출된 키는 조사 단서입니다. 발급처, 계정, 권한, 사용 작업, 담당자를 찾아 접근 경로를 닫는 순서입니다.
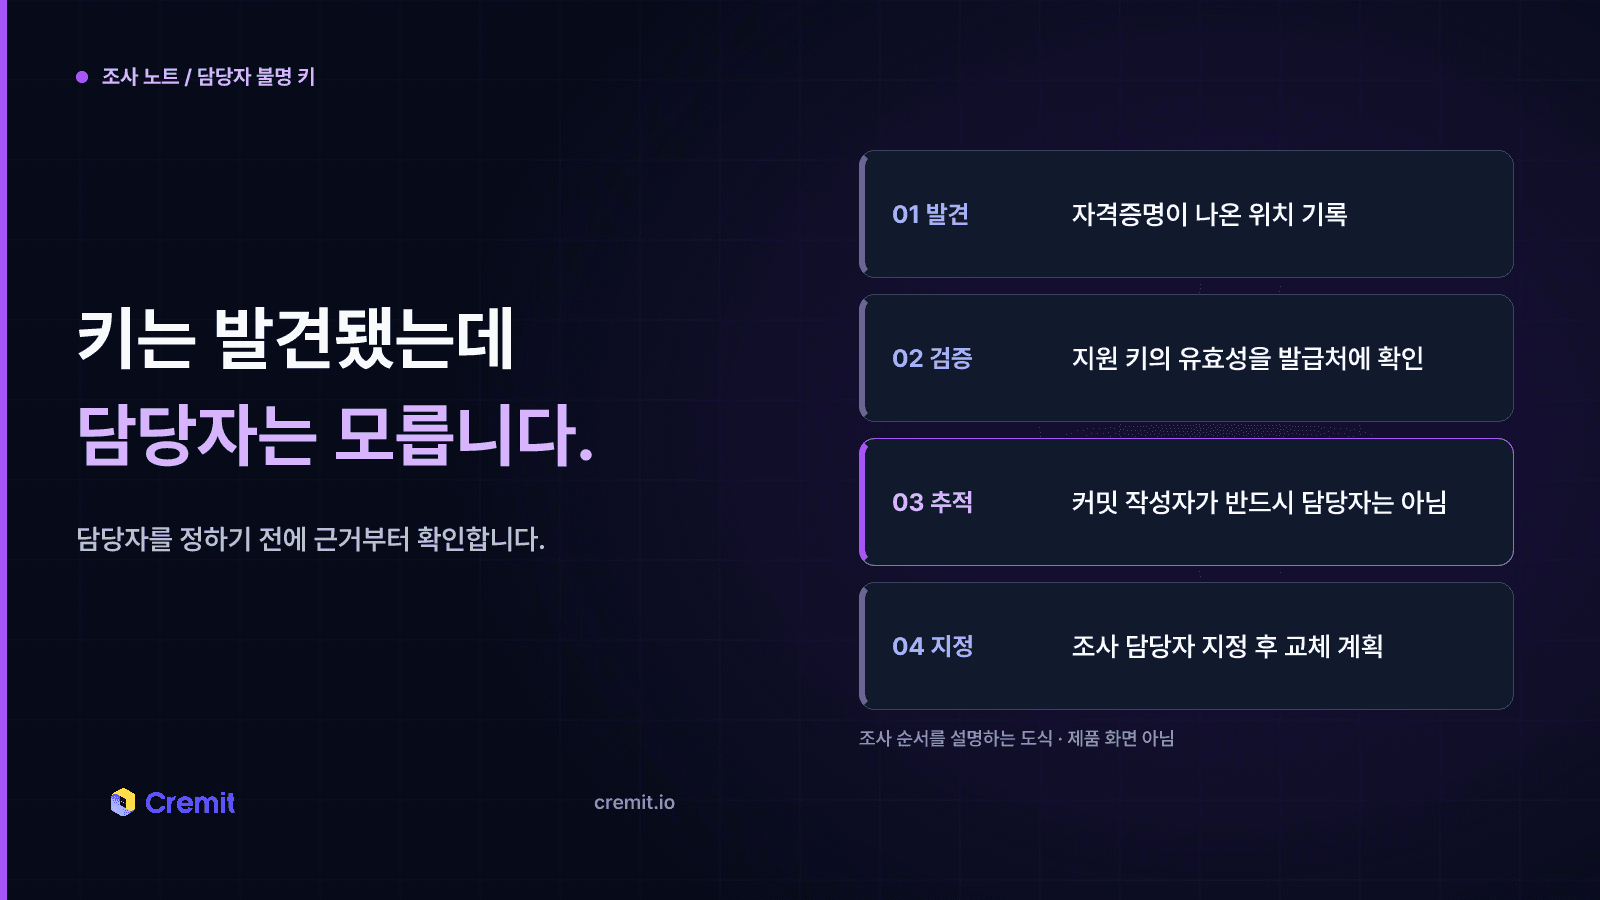
담당자가 불분명한 노출 자격증명의 유효성 확인, 소유자 조사, 교체 순서를 정리했습니다.
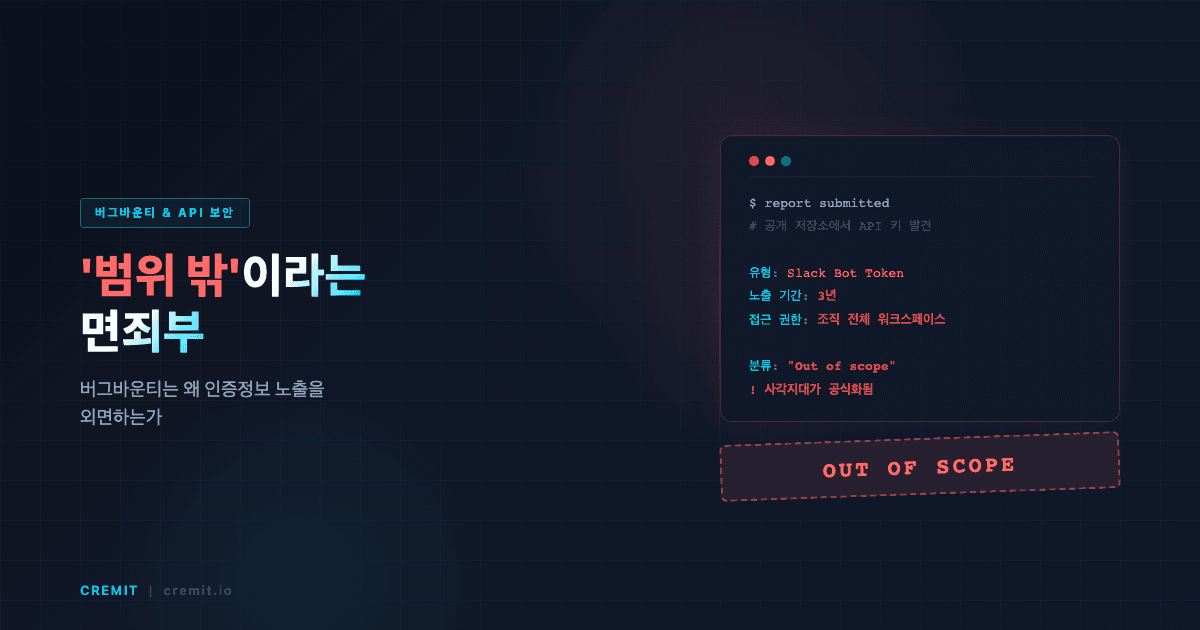
조직의 핵심 자격증명이 공개 저장소에 수년간 방치되었다. 보안 업계의 답은 "Out of scope."
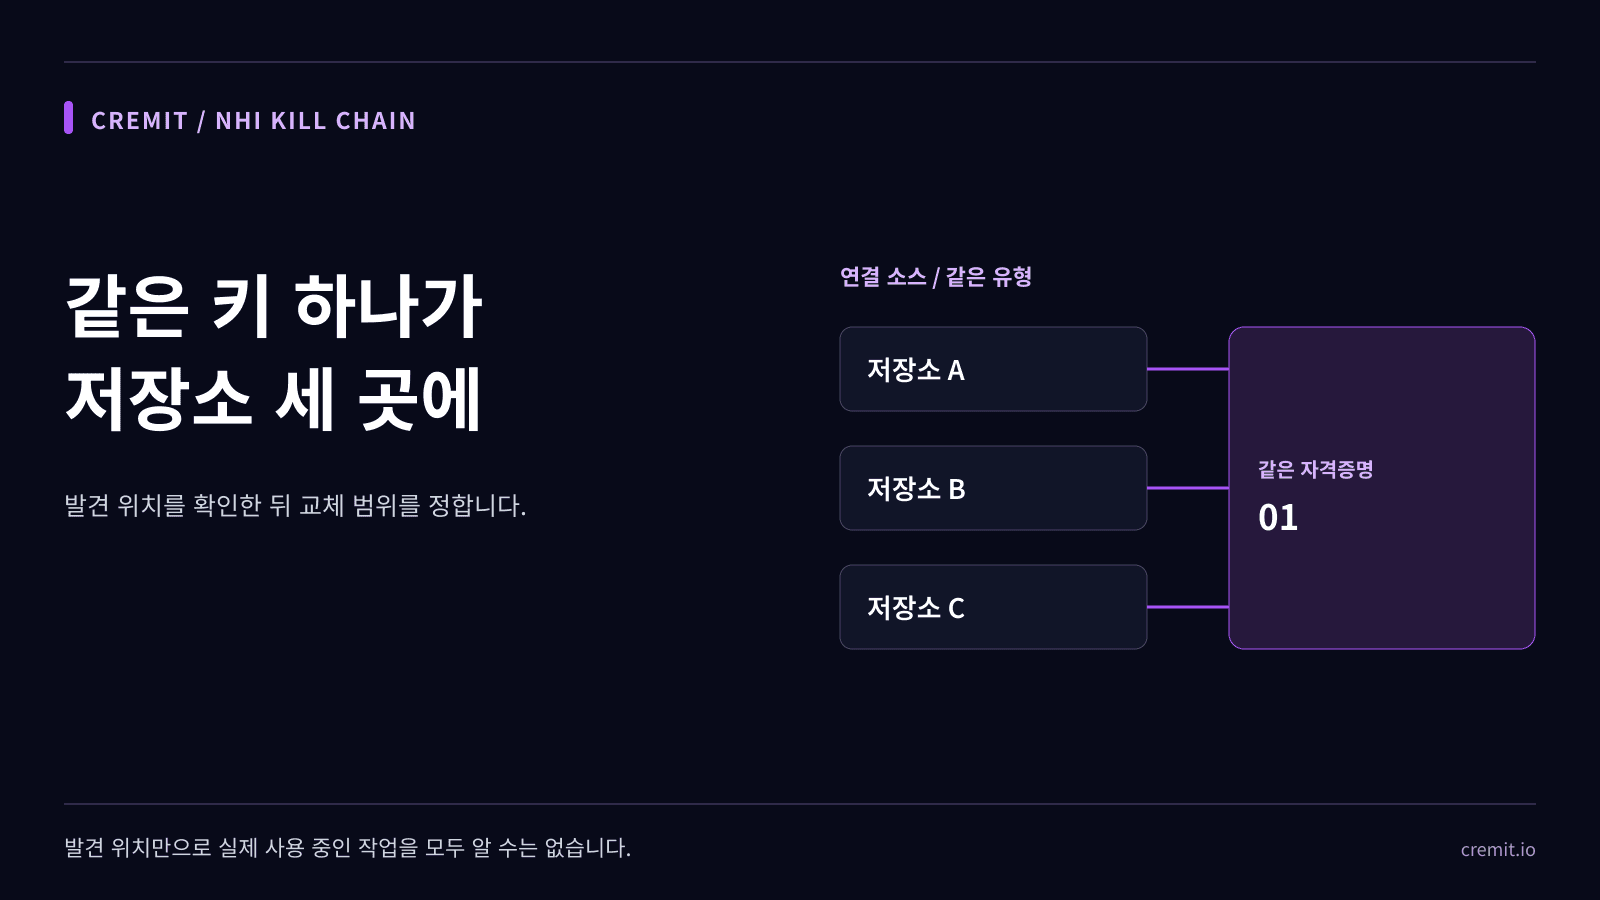
발견 위치 세 곳만으로 실제 사용처를 모두 알 수는 없습니다. 키 종류와 발급처 상태, 권한, 연결 작업을 확인하세요.
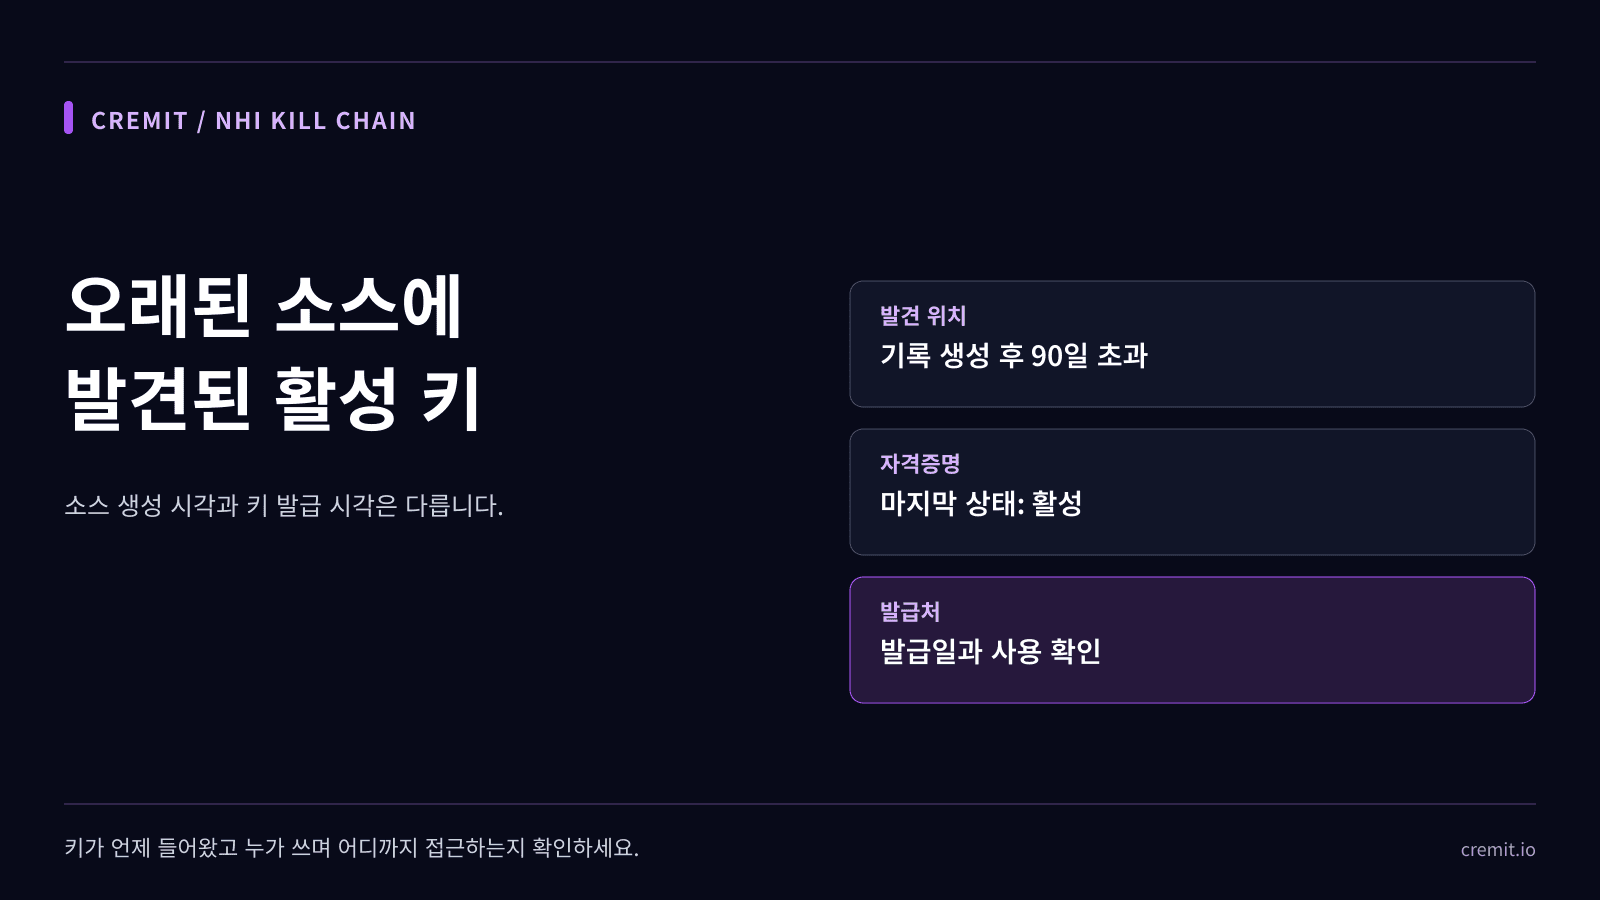
오래된 소스 기록과 활성 키만으로 키 수명을 알 수는 없습니다. 값이 들어온 시점과 발급처 상태, 권한, 연결 작업을 확인하세요.
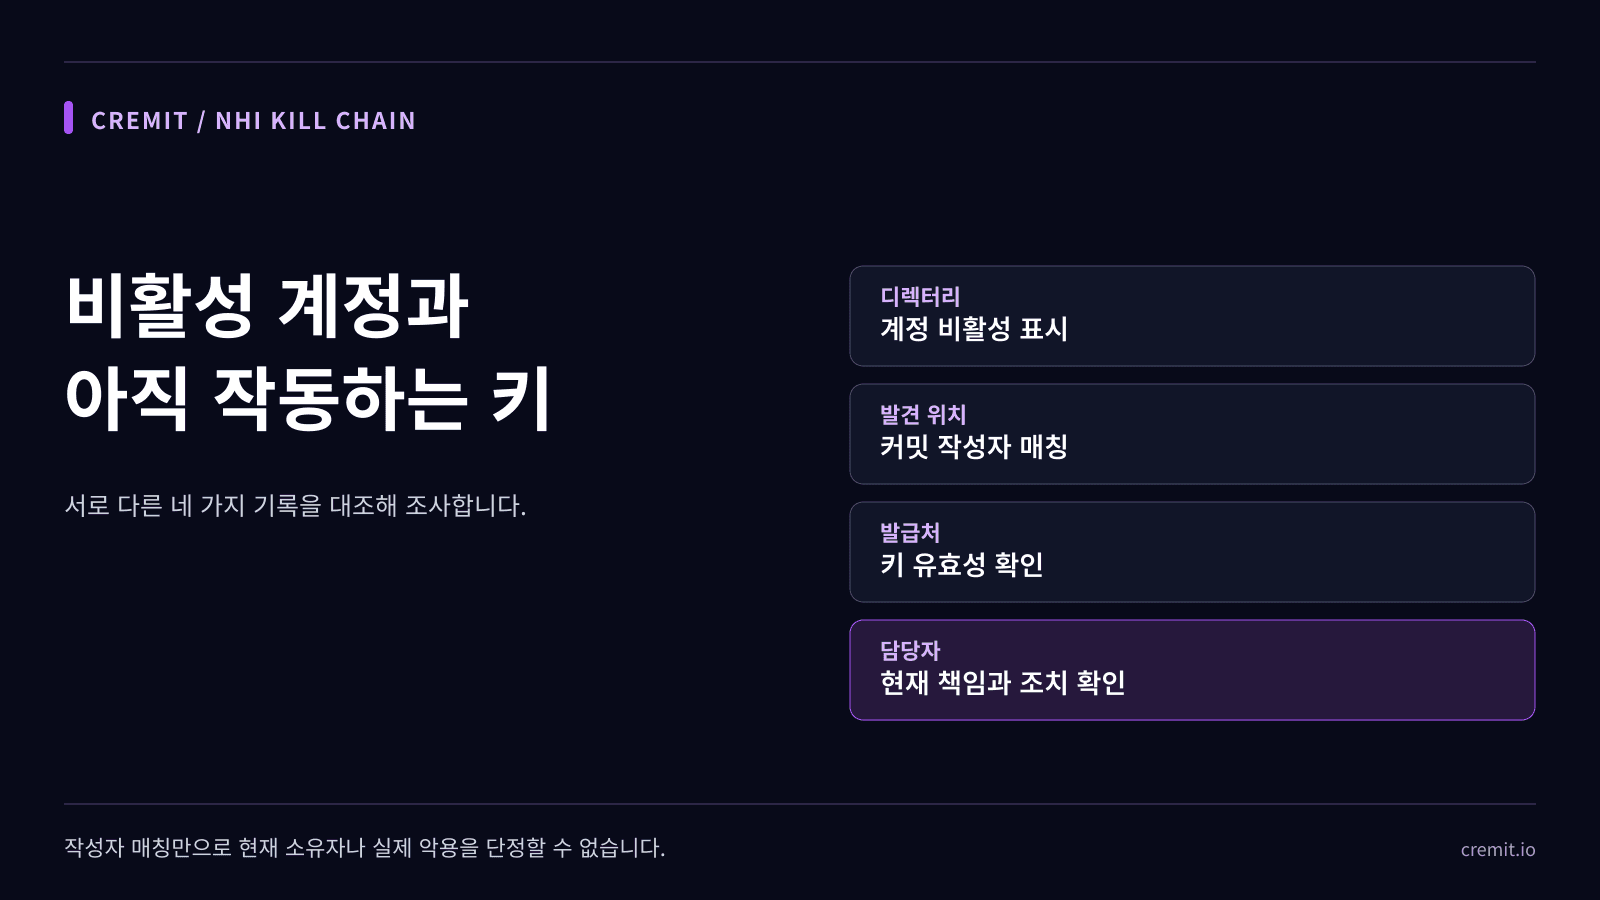
비활성 작성자와 연결된 활성 키는 조사 단서입니다. 디렉터리, 발견 위치, 발급처, 현재 담당자를 차례로 확인하세요.
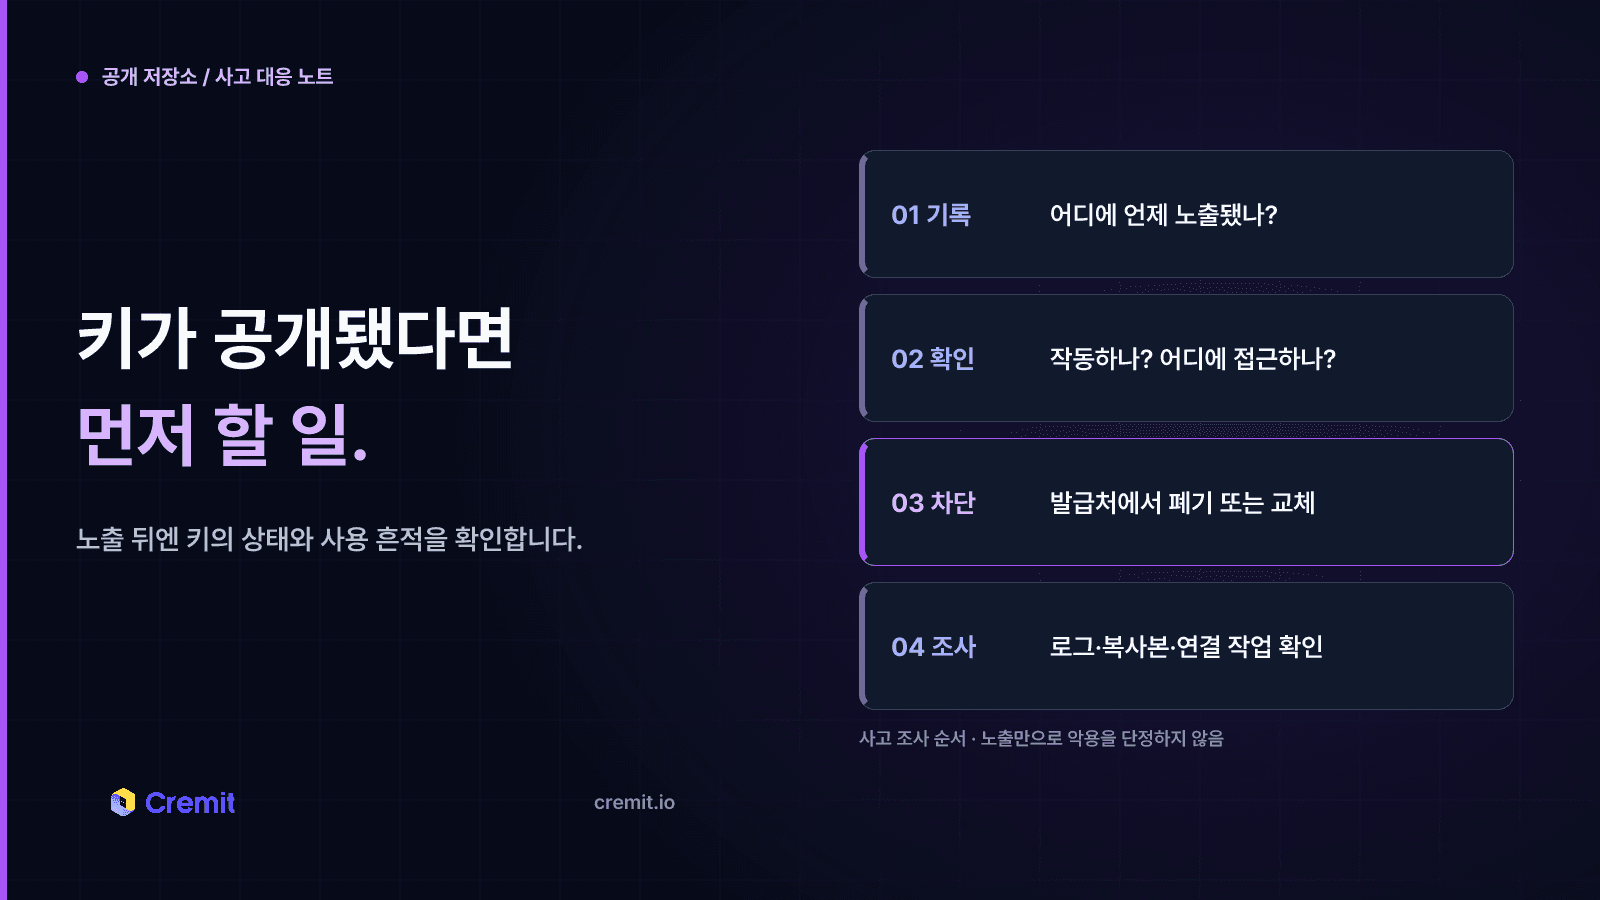
공개 커밋은 노출의 근거이지 악용의 증거는 아닙니다. 키의 유효성, 권한, 발급처 기록, 연결 작업을 확인하는 순서입니다.
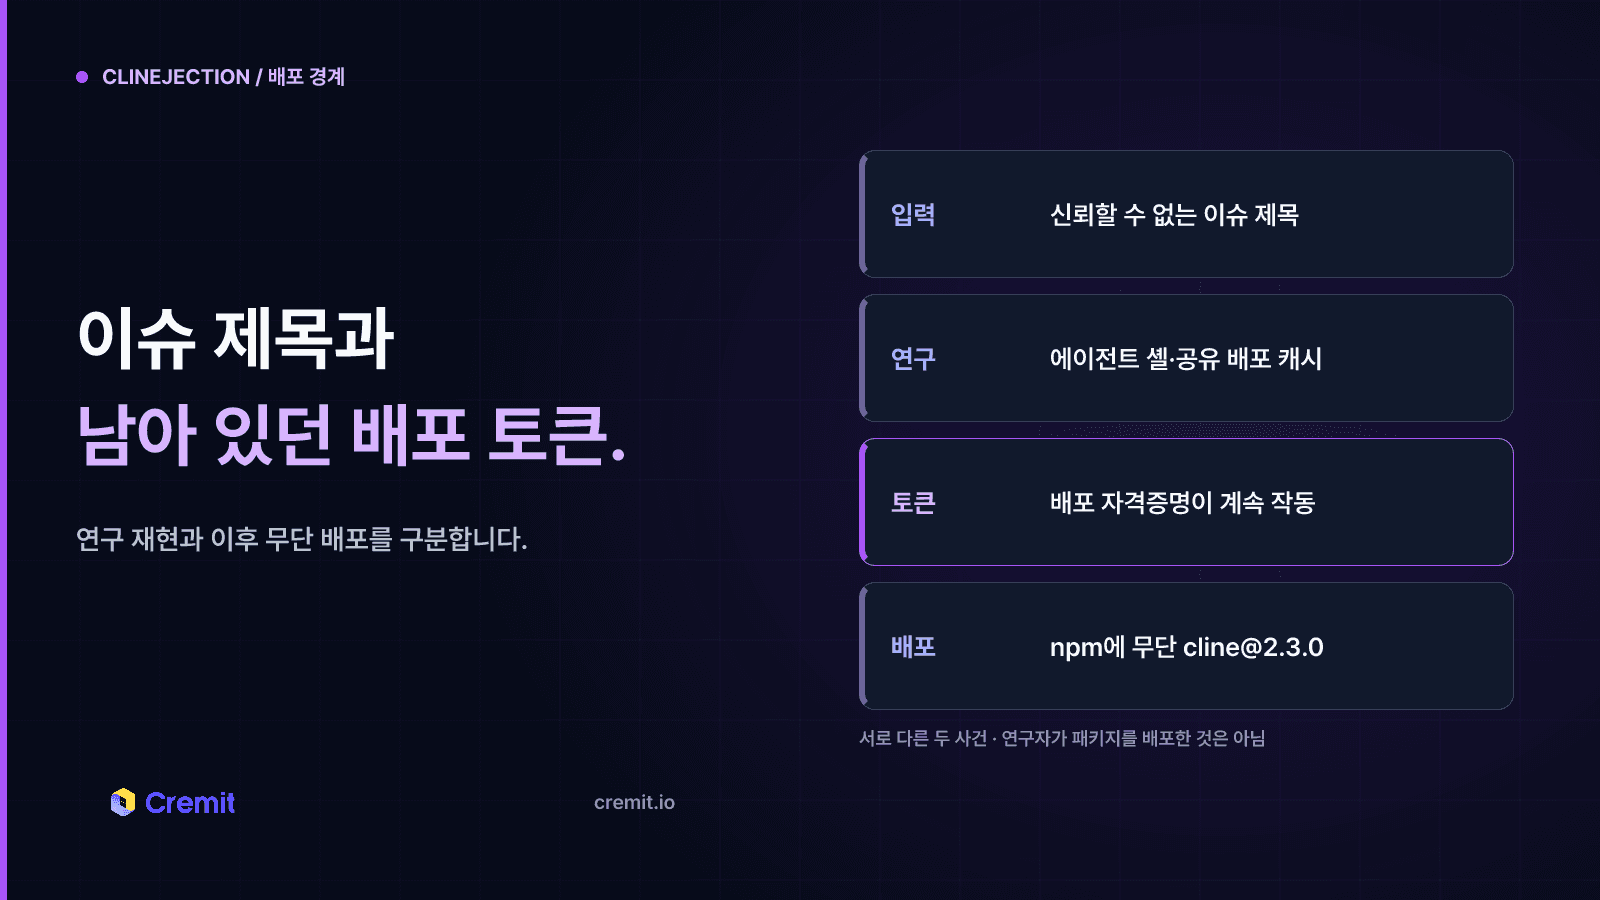
Cline의 Issue 분류 에이전트가 발행 토큰 노출 경로를 만들었습니다. 이후 비인가 CLI 버전이 OpenClaw를 설치했지만, Cline은 사용자 데이터 유출 증거를 찾지 못했습니다.
공개 노출, 키의 유효성, 실제 사용 흔적은 서로 다른 증거입니다. 거래 여부를 단정하지 않고 조사하는 순서를 정리했습니다.
선택 쿠키로 방문을 집계하고 방문 기업을 식별하며 광고를 측정합니다. 거절해도 사이트를 이용할 수 있습니다. 쿠키 정책 보기