2025년 4월 25일
OWASP NHI5: 머신 계정의 과도한 권한 확인하기
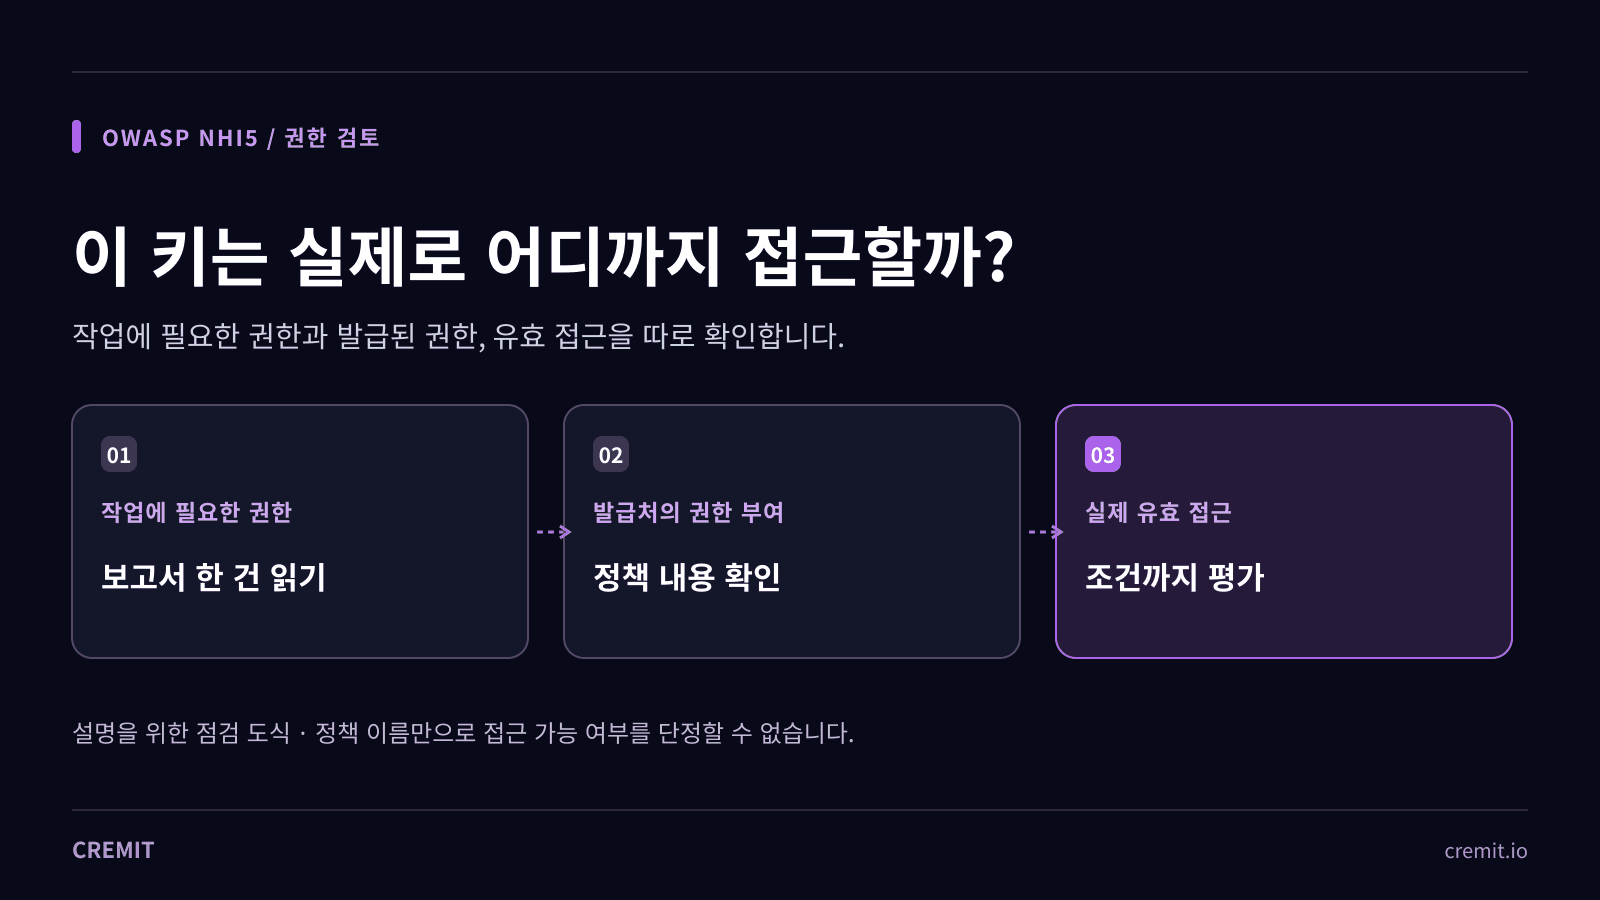
머신 계정의 권한을 줄이기 전에 작업에 필요한 접근, 발급처 정책, 실제 유효 접근, 사용 기록을 구분합니다.

김동현
머신 계정의 권한을 줄이기 전에 작업에 필요한 접근, 발급처 정책, 실제 유효 접근, 사용 기록을 구분합니다.
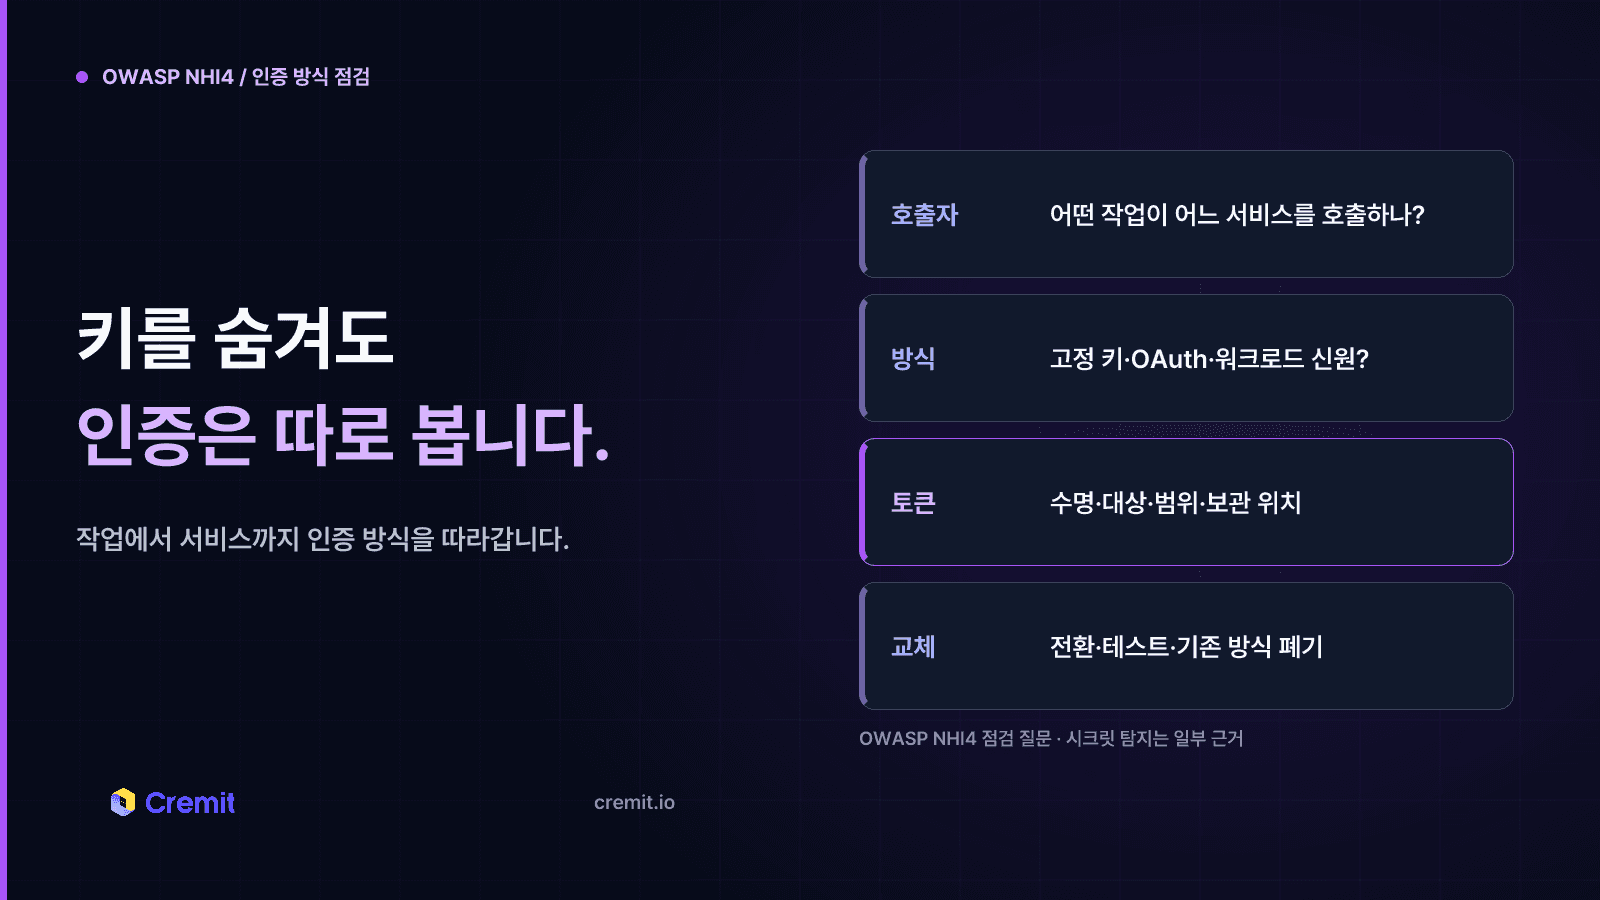
NHI4는 키 노출만의 문제가 아닙니다. OAuth 흐름과 정적 키, 토큰 권한, 인증 방식 교체 순서를 점검합니다.
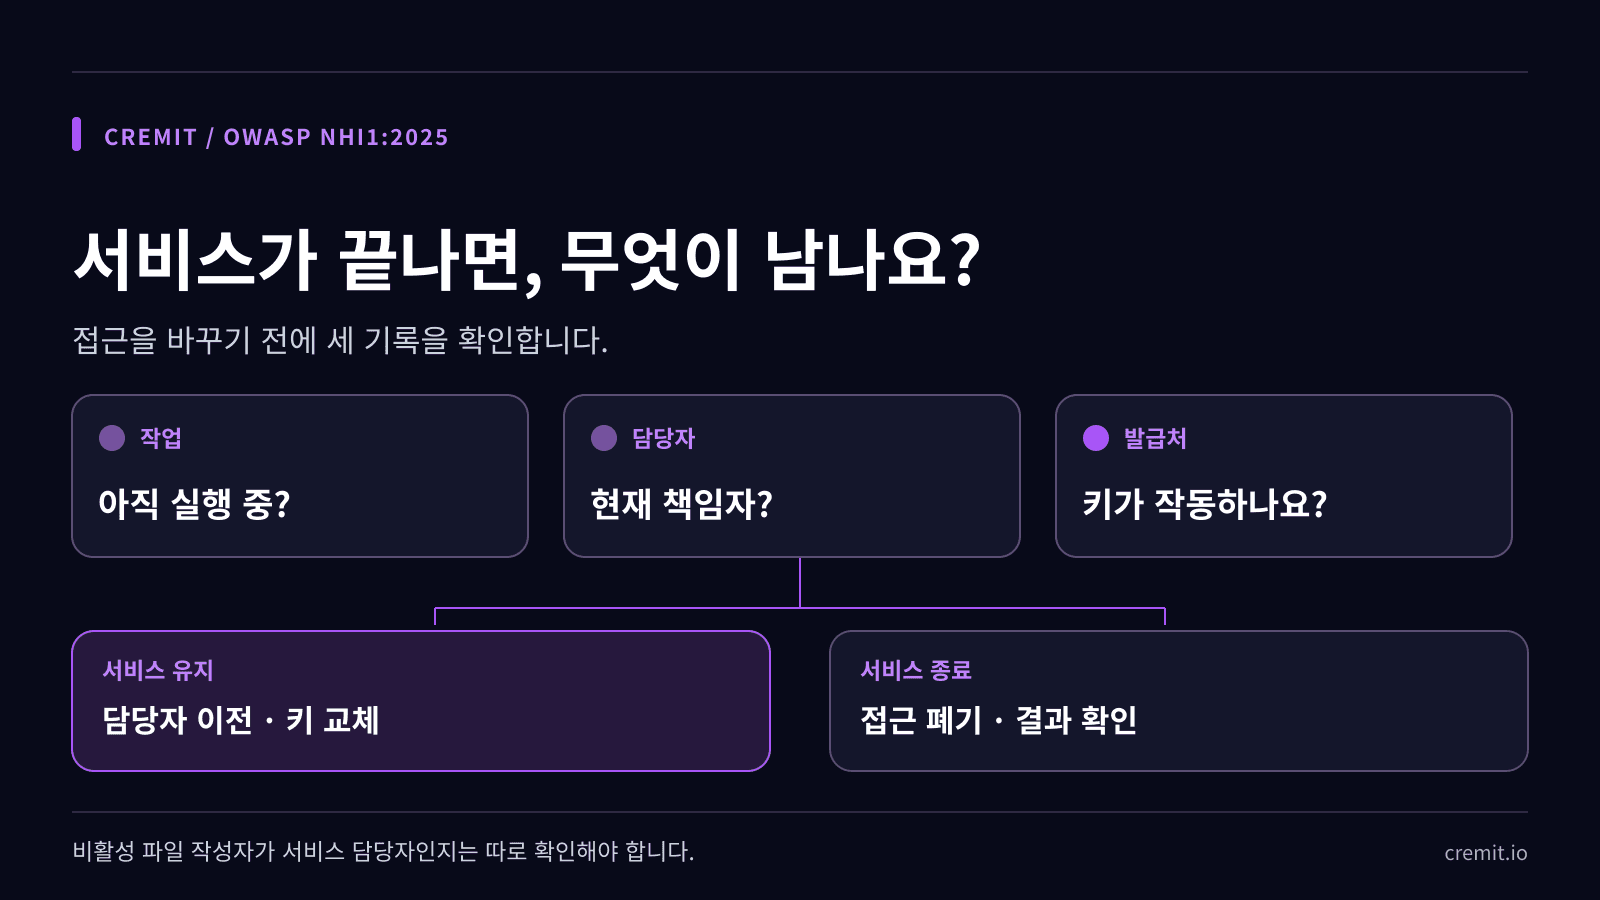
서비스가 끝나거나 담당자가 떠났다면 작업 지속 여부를 확인하고 책임을 이전하거나 접근을 폐기한 뒤 이전 키를 검증합니다.
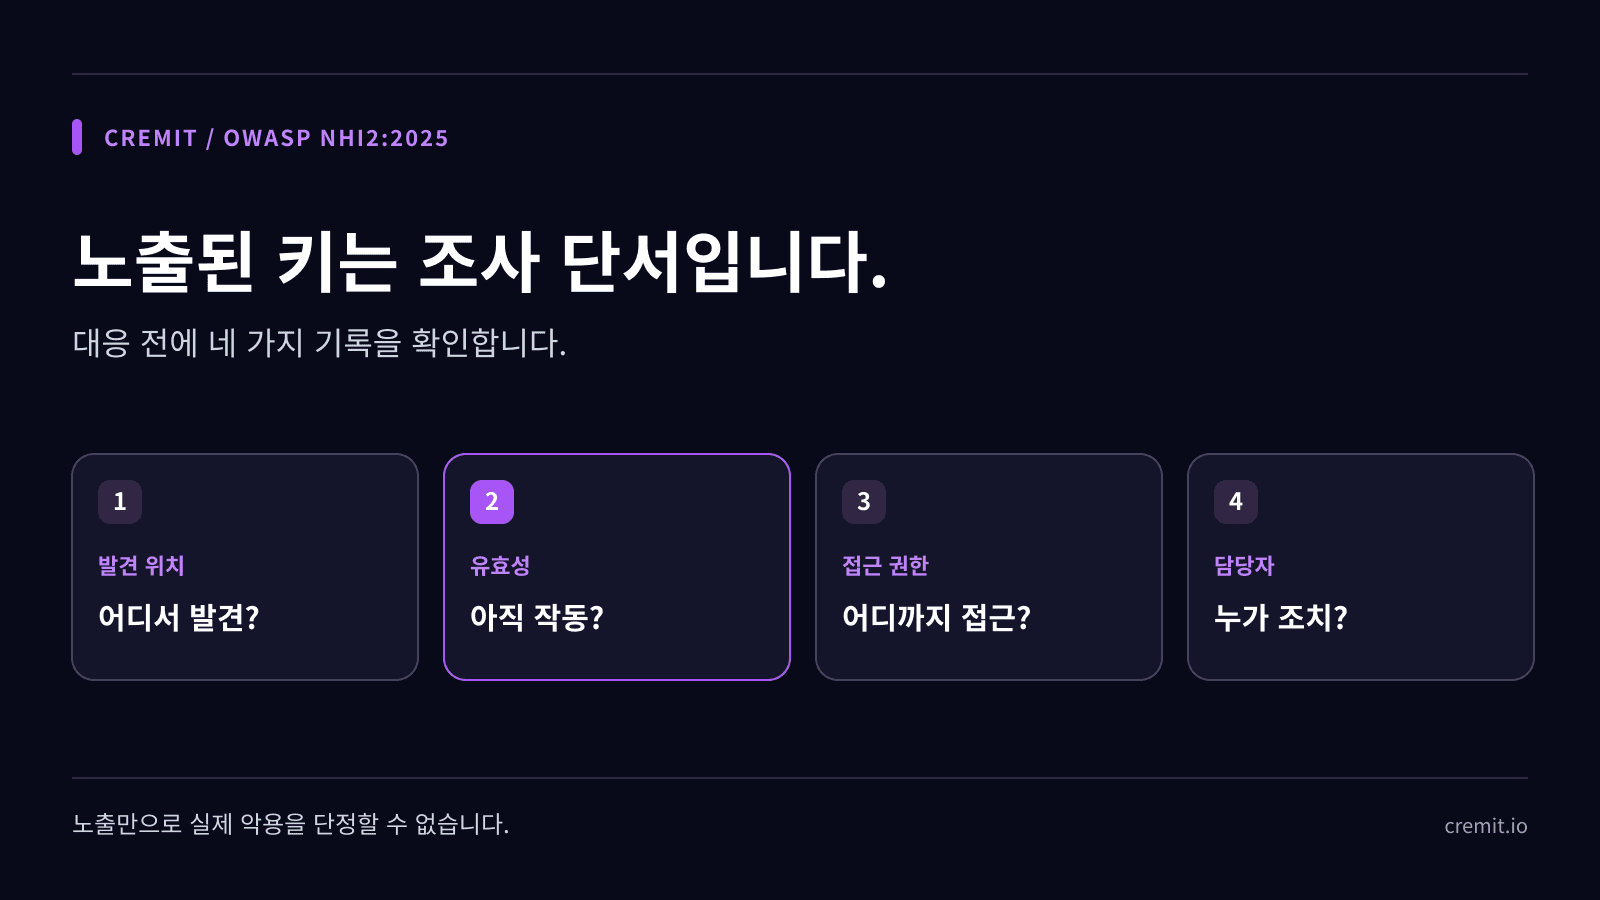
시크릿 발견만으로 악용을 단정할 수 없습니다. 노출 위치, 유효성, 접근 권한, 조치 담당자를 확인하는 순서입니다.
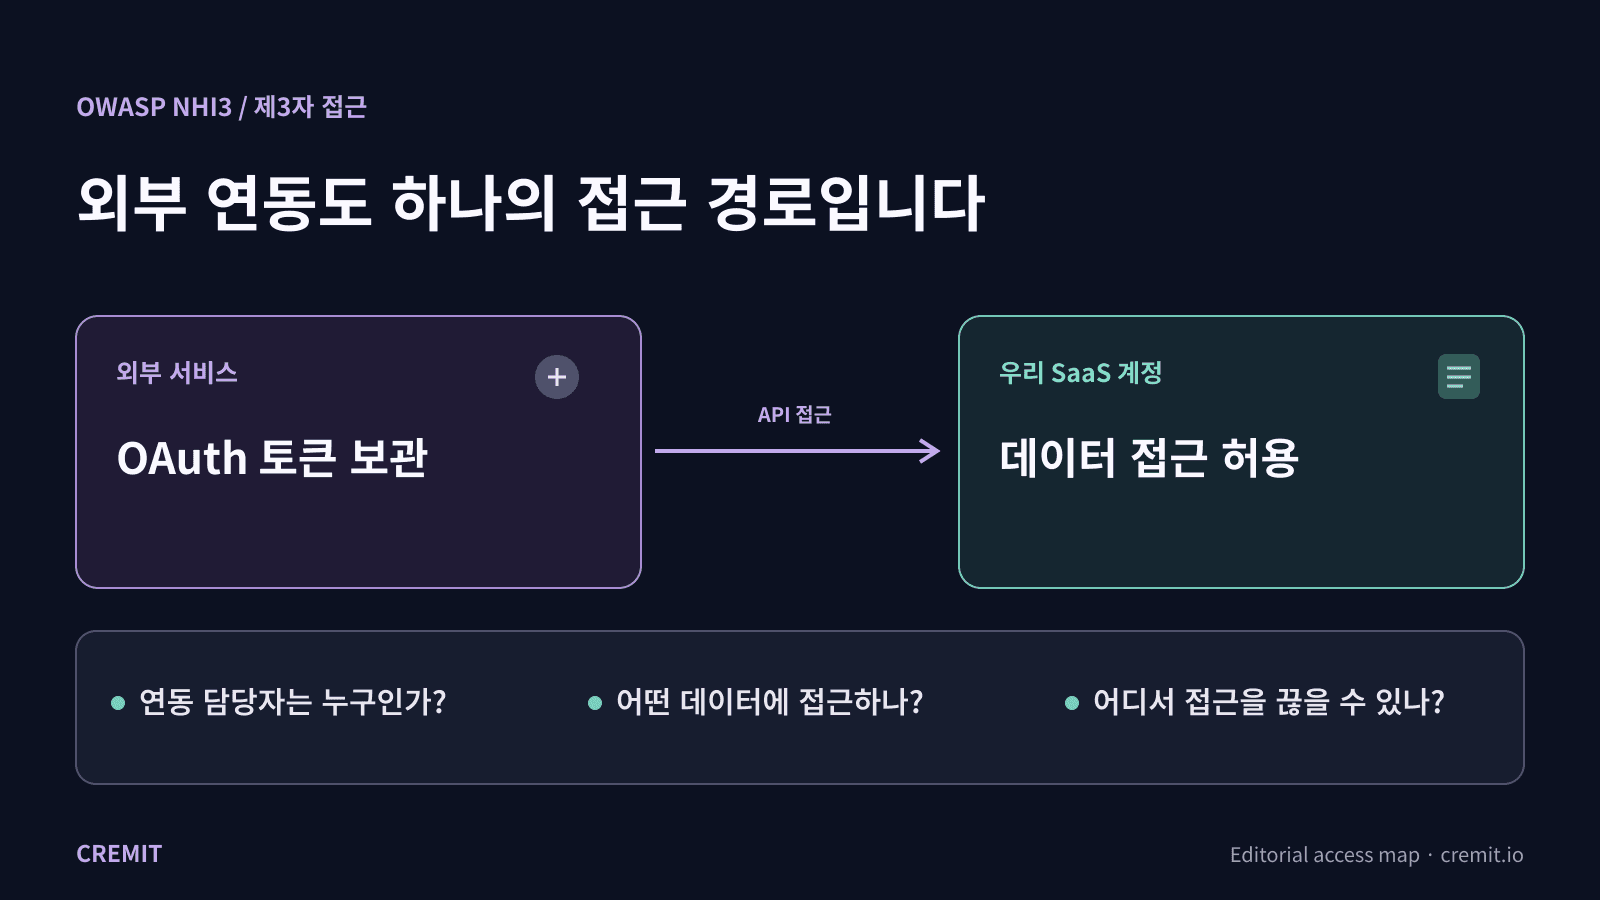
외부 서비스가 가진 토큰으로 우리 SaaS 데이터에 접근할 수 있습니다. Salesloft Drift 사고와 GitHub App 관리 기능을 바탕으로 권한·담당자·로그·폐기 경로를 확인합니다.
서비스 계정, 토큰, 배포 환경, 담당자를 기준으로 OWASP NHI 위험 열 가지를 점검하는 방법.
선택 쿠키로 방문을 집계하고 방문 기업을 식별하며 광고를 측정합니다. 거절해도 사이트를 이용할 수 있습니다. 쿠키 정책 보기