데이터 유출 비용, 노출된 키 한 건으로 알 수 있을까?
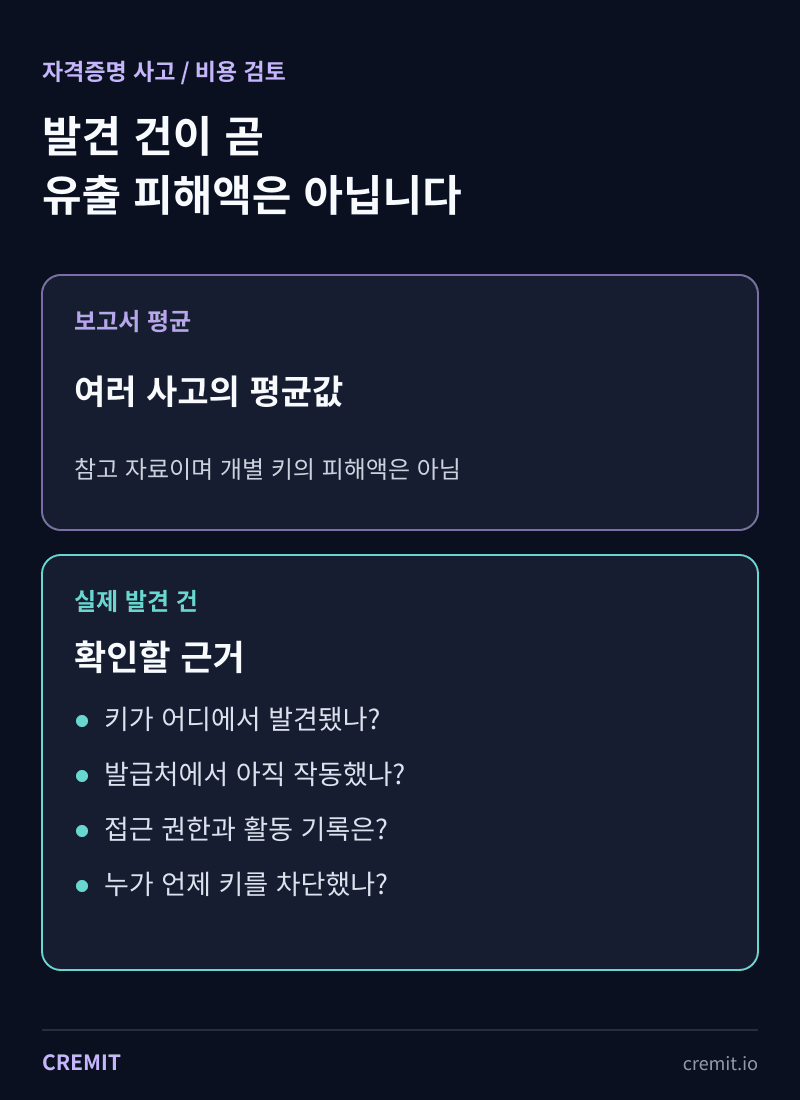
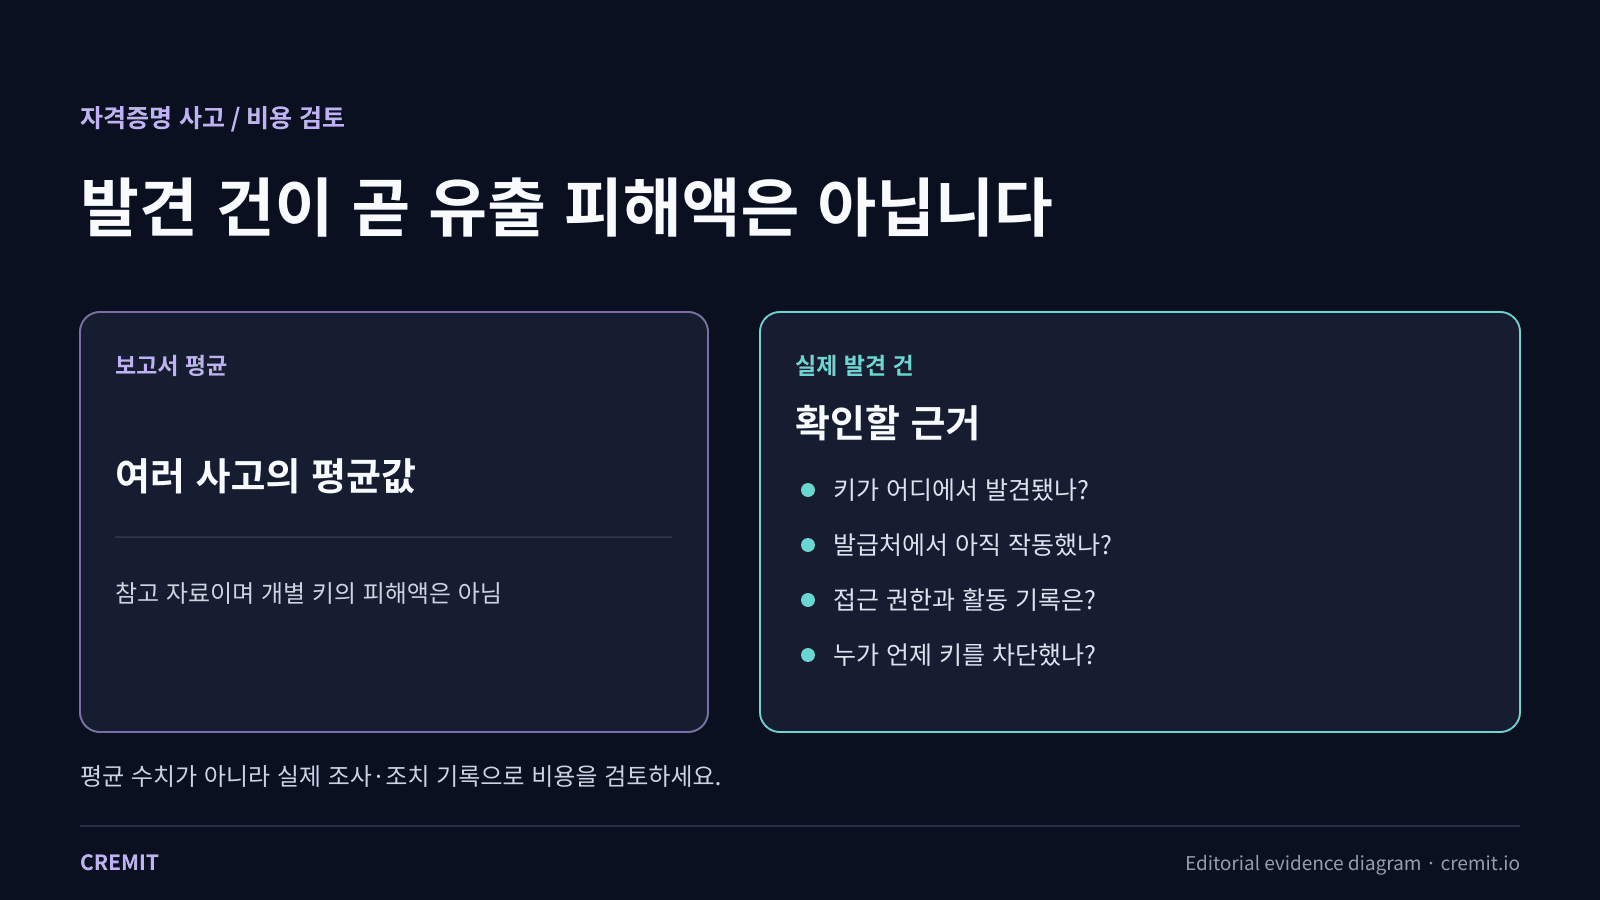
유출 사고의 평균 비용으로 키 한 건의 피해액을 계산할 수는 없습니다. 발견 위치, 발급처 상태, 접근·활동 기록과 실제 조치 비용을 나눠 확인하세요.

목차(5)
노출된 키를 발견하면 예상 피해액을 계산할 수 있을까요? 발견 알림만으로는 알 수 없습니다. 패턴 탐지는 자격증명으로 보이는 값과 발견 위치를 알려 줍니다. 누군가 사용했는지, 데이터가 유출됐는지, 얼마의 비용이 들지는 별도 근거가 필요합니다. 먼저 키를 확인하고 조사 기록을 남겨야 합니다.
유출 비용 평균이 뜻하는 범위
IBM의 2026년 데이터 유출 비용 연구는 실제 유출 사고를 겪은 602개 조직의 글로벌 평균 비용을 499만 달러로 제시합니다. 비용은 탐지·보고, 사고 후 대응, 통지, 사업 손실 등으로 나뉩니다. 이는 조사 대상 사고의 평균이지 노출된 키 한 건의 예상 손실이나 검사 도구가 절약할 금액이 아닙니다. 이 글의 이전 버전은 2024년 평균과 2025년 사이버 범죄 전망치를 섞어 시크릿 탐지의 경제적 효과처럼 제시했습니다. 그런 계산은 성립하지 않습니다.
자격증명 발견 건으로 확인할 수 있는 것
먼저 소스를 확인하세요. 연결한 저장소·객체·문서·메시지 중 어디에 값이 있었고 누가 접근할 수 있었습니까? 패턴에 맞는 문자열이라는 사실만으로 인증 가능하다고 판단할 수는 없습니다. 지원하는 유형은 발급처에서 현재 상태를 확인합니다. AWS·GCP 접근 분석은 확인 가능한 권한 정보를 더할 수 있습니다. 유효성과 권한 정보만으로 실제 사용 사실은 알 수 없으므로 관련 발급처 활동 로그와 로그의 수집 범위를 함께 봐야 합니다.
AWS 액세스 키라면 CloudTrail에서 액세스 키 ID로 최근 관리 이벤트를 조회할 수 있습니다. 조회 기간과 리전에는 문서화된 제한이 있고, 다른 이벤트 유형이나 오래된 기간은 별도로 설정·보관한 로그가 필요합니다. 조회 결과가 없다는 이유만으로 어디에서도 요청이 없었다고 단정하지 마세요. 조사한 시간 범위와 조회 조건을 기록하세요.
실제로 발생한 조치와 영향 기록하기
발견 소스와 시각, 발급처에서 확인한 키 상태, 영향을 받는 계정과 접근 정보, 확인한 활동·데이터, 폐기·교체 담당자와 시각을 남기세요. 의존 서비스에 새 키를 배포했다면 그 범위도 적습니다. 조사 인력의 작업 시간, 서비스 중단, 외부 지원 비용은 실제 발생한 경우에만 더합니다. 통지·법적 의무는 사고 사실과 적용 규칙을 확인한 뒤 판단해야 하며 평균 유출 비용으로 자동 결정할 수 없습니다. 시크릿 값 자체를 티켓에 붙이지 마세요.
키가 Git에 올라갔다면 발급처에서 먼저 폐기하거나 교체한 뒤 변경 내용과 기록 정리를 검토하세요. GitHub도 시크릿의 폐기·교체를 첫 단계로 안내합니다. 파일 삭제나 기록 재작성만으로 다른 곳의 복사본이 사라지지는 않습니다. AWS IAM 액세스 키는 발급처 절차에 따라 교체하고 의존 애플리케이션을 테스트해야 합니다. Google Cloud 서비스 계정 키에는 별도 대응 절차가 있으며 서비스 계정 비활성화는 작업에 영향을 줄 수 있습니다.
탐지 도구가 돕는 범위
로컬 검사나 제공자의 푸시 보호는 설정한 지원 패턴을 공유 저장소에 올리기 전에 잡을 수 있습니다. 연결 소스 검사는 이미 남은 값을 설정한 범위에서 찾습니다. Cremit은 지원 유형의 발급처 유효성, 확인 가능한 AWS·GCP 접근 정보, 발견 위치와 담당자 단서를 함께 보여 줄 수 있습니다. 모든 유출 방지, 클라우드 접근 제한, 피해액 산정, 키 자동 폐기를 수행하는 것은 아닙니다. 담당자가 조사하고 발급처에서 조치해야 합니다.
확인된 근거를 바탕으로 필요한 대응 범위를 정하세요. NIST의 현행 사고 대응 지침도 탐지·대응·복구를 조직의 연결된 업무로 다룹니다. 발견 신호 하나만으로 사고의 심각도나 금액을 정하지 않습니다.
원자료
이어서 읽기
AITU CTF Final 2026 풀이: DMZ에서 DEV까지
2026년 4월 AITU CTF Final에서 직접 확인한 DMZ 취약점, DEV 피벗, 컨테이너 탈출과 JWT 검증 실패를 정리했습니다. 성공하지 못한 경로도 구분해 기록했습니다.
시크릿 스캐닝 오탐: 탐지 결과를 검토하는 법
패턴 오탐, 폐기된 키, 검증할 수 없는 키는 대응이 다릅니다. 결과를 구분하고 노출 자격증명의 처리 순서를 정하는 방법을 살펴봅니다.
노출된 API 키 뒤의 머신 접근을 확인하는 법
노출된 키는 조사 단서입니다. 발급처, 계정, 권한, 사용 작업, 담당자를 찾아 접근 경로를 닫는 순서입니다.
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.