OWASP NHI3: 외부 연동에 맡긴 접근 권한 점검하기
외부 서비스가 가진 토큰으로 우리 SaaS 데이터에 접근할 수 있습니다. Salesloft Drift 사고와 GitHub App 관리 기능을 바탕으로 권한·담당자·로그·폐기 경로를 확인합니다.

목차(6)
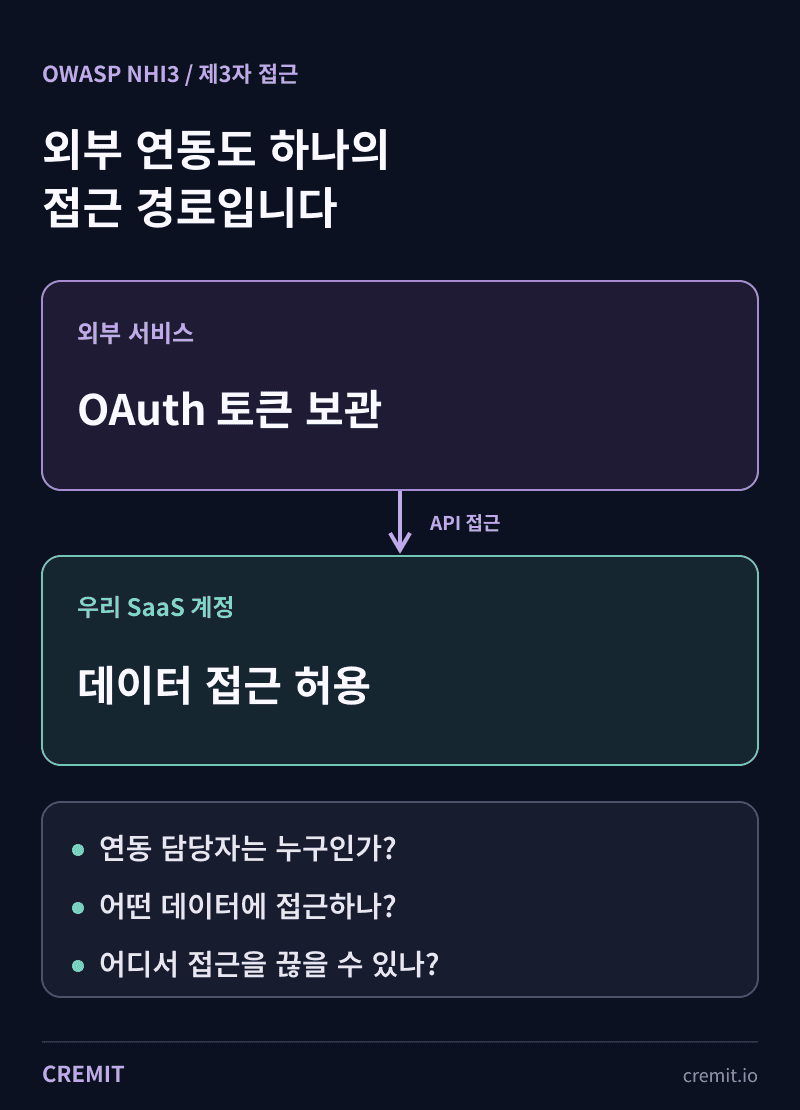
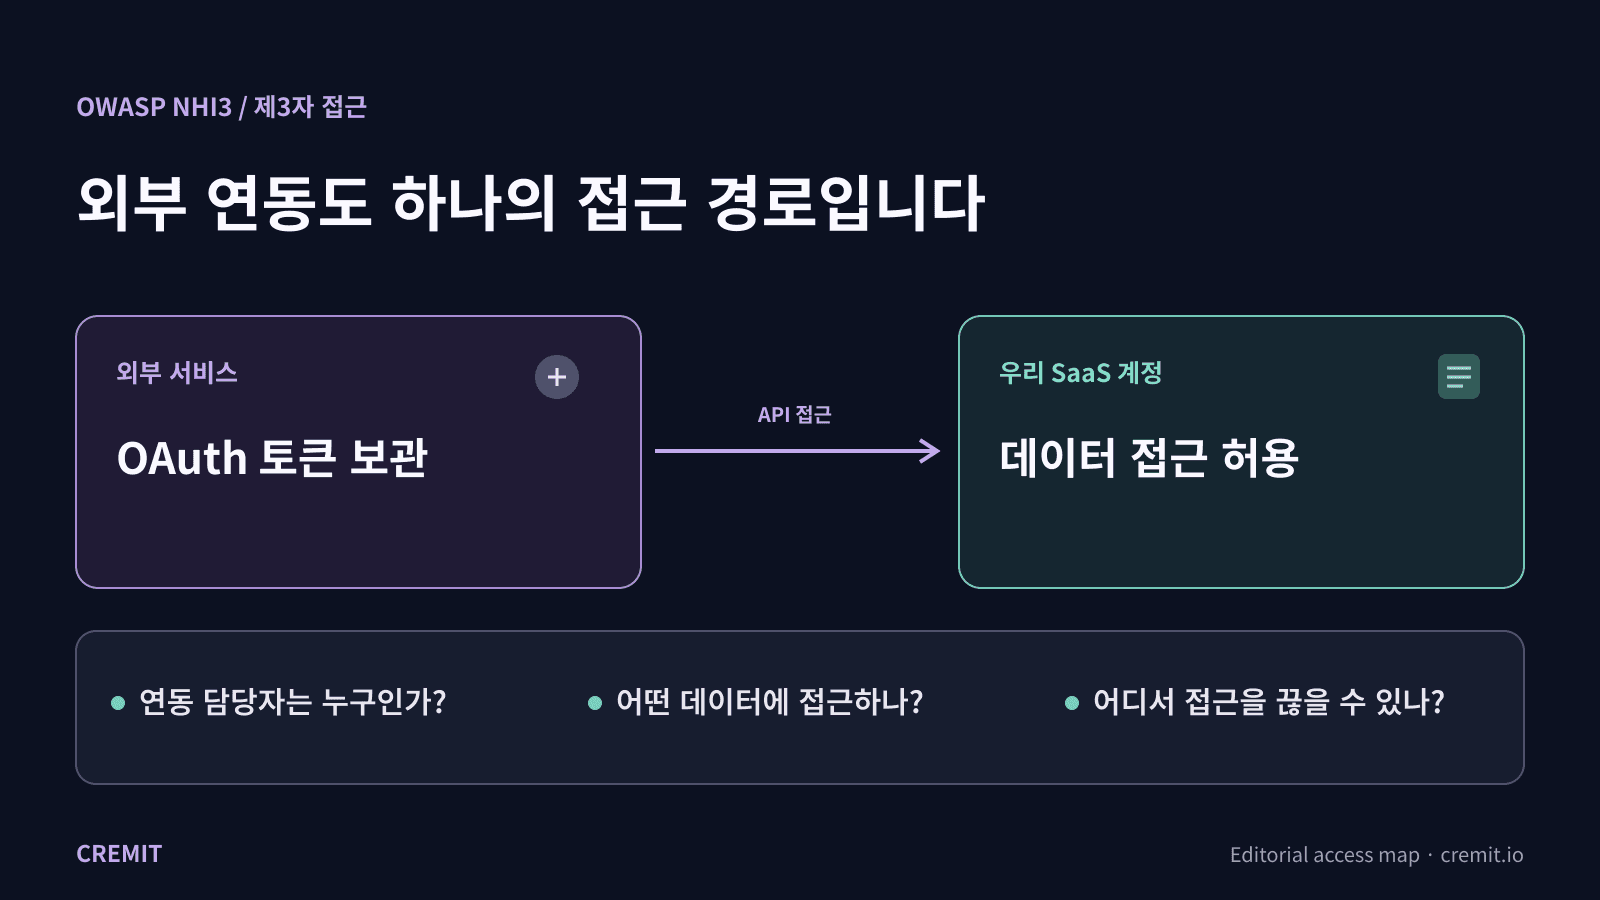
2026년 10월 5일 개정. 이전 글은 가상의 침해 사례를 나열했지만 실제 근거가 없었습니다. OWASP NHI3에서 살펴볼 문제는 구체적입니다. 외부 앱이나 확장 프로그램이 우리 시스템에 접근하는 신원을 가지고 있을 때, 제공업체가 침해되면 우리가 부여한 접근 권한도 공격 경로가 될 수 있습니다.
NHI3가 다루는 범위
OWASP NHI3:2025는 IDE 확장 프로그램과 SaaS 연동을 예로 듭니다. 외부 도구는 작업을 위해 API 키, SSH 키, OAuth 권한 부여 등 자격증명을 받을 수 있습니다. 어디에 보관되는지, 어떤 데이터와 작업을 허용하는지, 사용 기록을 볼 수 있는지, 접근을 끊을 수 있는지가 핵심입니다. 외부 연동이 모두 침해됐다는 뜻은 아닙니다.
실제 사례: Salesloft Drift
Google 위협 인텔리전스 그룹은 공격자 UNC6395가 Salesloft Drift 앱과 관련된 침해 OAuth 토큰을 사용해 2025년 8월 8일부터 적어도 18일까지 여러 Salesforce 고객 인스턴스의 데이터를 반출했다고 보고했습니다. 이후 조사에서는 Drift Email 연동 토큰도 침해돼 설정된 소수의 Google Workspace 계정에 접근한 사실이 확인됐습니다. Salesforce는 핵심 플랫폼의 취약점이 아니라 Drift 연결 자격증명의 침해라고 설명했습니다.
조사할 경계가 여기 있습니다. 고객이 외부 앱에 권한을 부여하고, 제공업체가 자격증명을 보관하거나 사용하며, 연결 대상 서비스는 허용된 범위의 요청을 받습니다. 같은 제공업체의 사고라도 어떤 연동을 설정했는지에 따라 영향을 받는 목적지가 다릅니다. 실제 영향은 우리 조직의 연동 목록과 각 서비스의 접근 기록으로 확인해야 합니다.
연동 한 건을 점검하려면
제공업체와 앱 이름, 내부 담당자, 연결 대상, 승인자, 자격증명 또는 권한 부여 방식, 부여한 권한과 리소스, 활동 로그 위치, 접근 중단·폐기 위치를 기록하세요. 폐기를 실행할 담당자와 제공업체 연락처도 남겨야 합니다. 실제 연동에 대한 이 기록은 검사 도구가 외부 서비스 전체를 자동으로 찾아 준다는 약속과 다릅니다.
GitHub를 예로 들면 조직 소유자는 설치된 GitHub App의 권한과 접근 가능한 저장소를 보고, 대상 저장소를 줄이거나 설치를 일시 중단·삭제할 수 있습니다. 모든 저장소 접근이나 새 쓰기 권한 요청은 검토할 사안이지 그 자체로 침해 증거는 아닙니다. 다른 SaaS의 권한과 폐기 방법은 해당 서비스에서 확인하세요.
제공업체가 침해를 알렸다면
그 업체가 보관했을 수 있는 연동과 토큰부터 확인하세요. 각 서비스의 담당자와 함께 발급처에서 권한을 폐기하거나 새로 발급하고, 필요한 작업이 정상 동작하는지 검사한 뒤 더 좁은 권한으로 연결을 복구합니다. 보관 중인 인증·데이터 접근 로그를 사고 기간에 맞춰 조사하세요. 반출된 자료에 다른 키나 비밀번호가 있었다면 해당 발급처에서 별도로 교체해야 합니다. 연동 토큰을 폐기해도 이미 복사된 자료 속 자격증명은 사라지지 않습니다.
Cremit은 설정한 지원 소스에서 자격증명 패턴을 찾고 지원 유형의 발급처 상태를 확인할 수 있습니다. 제공업체 내부에만 있는 OAuth 토큰, 모든 외부 연동 목록, 각 SaaS의 활동 로그를 자동으로 볼 수 없고 제공업체 접근을 대신 폐기하지도 않습니다. 이런 조사는 SaaS와 연동 담당자가 수행해야 합니다. 다만 연결한 저장소나 문서에 남은 2차 자격증명은 별도 발견 건으로 확인할 수 있습니다.
원자료와 관리 기능
Google 위협 인텔리전스 그룹: Salesloft Drift 조사
관련 글
이어서 읽기
OWASP NHI5: 머신 계정의 과도한 권한 확인하기
머신 계정의 권한을 줄이기 전에 작업에 필요한 접근, 발급처 정책, 실제 유효 접근, 사용 기록을 구분합니다.
OWASP NHI4:2025, 서비스 계정 인증 방식 점검하기
NHI4는 키 노출만의 문제가 아닙니다. OAuth 흐름과 정적 키, 토큰 권한, 인증 방식 교체 순서를 점검합니다.
OWASP NHI1: 서비스 운영을 지키며 머신 접근 정리하기
서비스가 끝나거나 담당자가 떠났다면 작업 지속 여부를 확인하고 책임을 이전하거나 접근을 폐기한 뒤 이전 키를 검증합니다.
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.