AWS S3 연동으로 확인할 수 있는 자격증명
Cremit은 연결한 S3 버킷에서 읽을 수 있는 현재 객체를 검사합니다. 발견 위치와 발급처 상태, 건너뛴 객체와 이전 버전은 나눠 확인해야 합니다.

목차(5)
이 글은 Cremit의 S3 소스 연동을 처음 소개한 글입니다. 최초 본문은 S3를 쓰는 모든 신원의 목록과 전체 환경의 즉각적인 검사를 약속했지만, 현재 연동 범위를 설명하는 표현은 아닙니다. 연결한 버킷에서 실제로 확인할 수 있는 내용을 정리했습니다.
S3 소스가 읽는 것
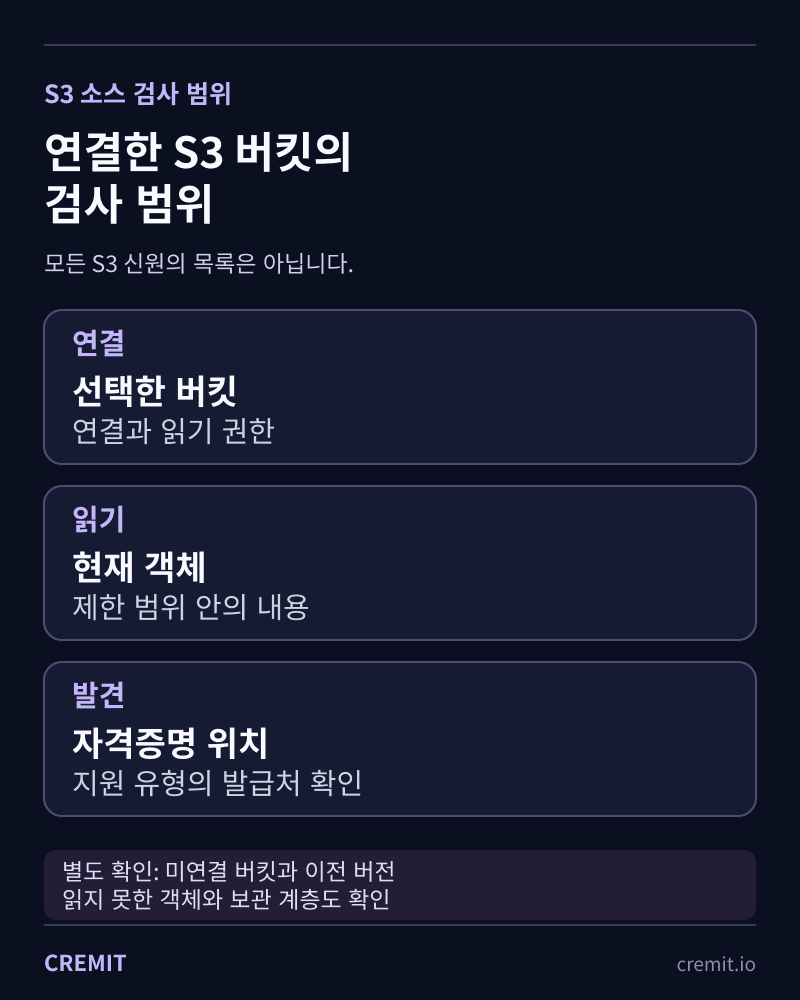
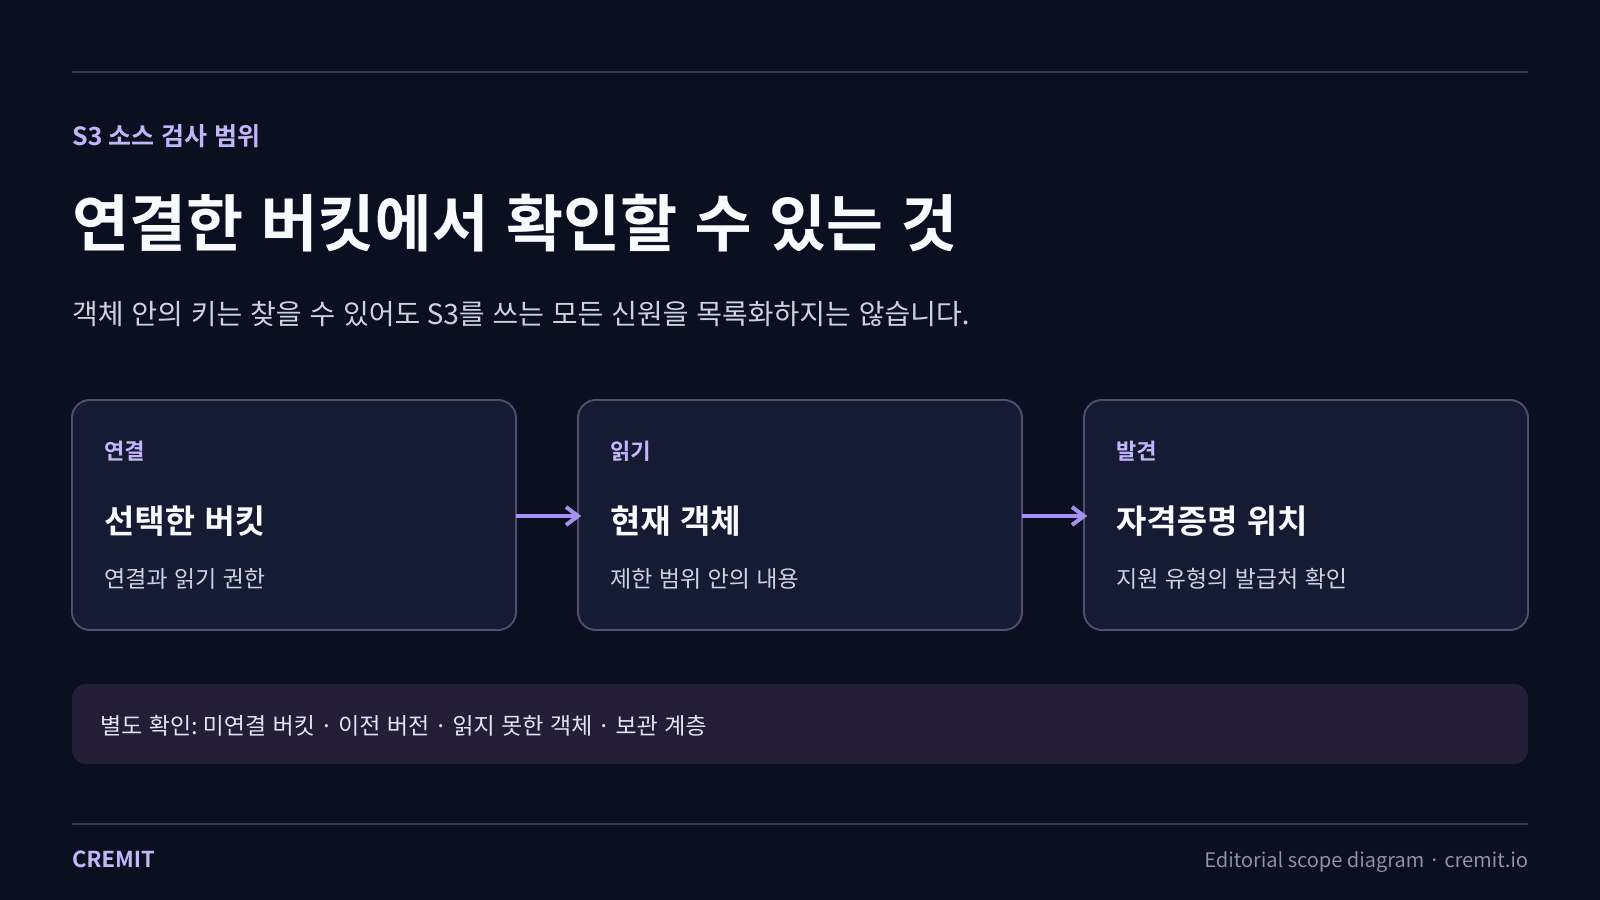
Cremit은 연결한 버킷의 현재 객체 목록을 읽고, 접근 권한이 있는 지원 형식의 내용을 검사합니다. 설정 파일 내보내기, 로그, 백업 등에서 자격증명 형태의 문자열을 발견하면 조사할 객체 위치를 기록합니다. 이는 객체 내용에서 찾은 키이며, 버킷에 접근할 수 있는 모든 IAM 역할·작업·서비스의 목록은 아닙니다.
검사에는 S3 목록 및 객체 읽기 권한이 필요합니다. 고객 관리 KMS 키로 암호화한 객체라면 복호화 권한도 필요합니다. 읽기 권한을 부여해도 버킷 정책, 키 정책, 보관 계층, 검사 제한 때문에 일부 객체는 읽지 못할 수 있습니다.
발견 결과가 알려주는 것
발견 건은 키일 수 있는 문자열이 있던 위치를 알려줍니다. Cremit은 지원하는 자격증명 유형에 한해 발급처에서 현재 유효성을 확인할 수 있습니다. AWS·GCP 접근 범위 분석은 지원하는 별도 연동과 키 유형에 따라 달라집니다. S3 발견 건이나 유효한 키만으로 누가 객체를 읽었는지, 누가 키를 관리하는지, 악용됐는지 알 수는 없습니다.
따로 확인해야 하는 범위
현재 연동은 현재 객체 목록을 읽으며 버전 관리 버킷의 이전 버전을 열거하지 않습니다. 읽기 실패, 보관 계층, 지원하지 않는 형식·크기, 실행 예산 때문에 건너뛴 객체도 있을 수 있습니다. 발견 건이 없는 실행을 해석하기 전에 소스 상태와 건너뛴 객체 수를 확인하세요. 연결하지 않은 버킷과 남아 있는 이전 버전은 별도로 점검해야 합니다.
처음 연결할 때 확인할 것
검사할 버킷과 읽기 권한을 설정하세요. 목록을 읽고 지원 형식의 테스트 객체에 접근할 수 있는지 확인한 뒤 KMS·보관 계층 오류를 살펴봅니다. 실행 후에는 발견 위치와 건너뛴 객체를 함께 검토하세요. 키가 확인되면 담당자를 정해 발급처 상태를 확인하고, 필요한 경우 교체·폐기한 뒤 보존 정책에 따라 복사본을 정리합니다.
관련 안내와 근거
S3 연동 페이지에서 연결 조건을, 조사 안내 글에서 객체 접근·CloudTrail 데이터 이벤트·이전 버전·조치 순서를 확인할 수 있습니다. 아래 AWS 문서는 권한과 보관 방식의 근거입니다.
이어서 읽기
S3 객체에서 자격증명을 찾았다면 확인할 것
S3의 키 패턴만으로 공개 노출이나 유효성, 악용을 알 수는 없습니다. 객체 접근, 발급처 상태, 스캔 범위와 이전 버전을 나눠 확인하세요.
AI 에이전트 자격증명: 도구·발급처·담당자를 확인하는 법
한 에이전트 작업은 여러 신원 경계를 거칠 수 있습니다. 노출된 키를 판단하기 전에 실제 권한·발견 위치·담당자를 확인하세요.
자격증명 노출 패턴 8가지와 대응 순서
NHI 자격증명 노출 패턴 여덟 가지를 실제 점검 신호와 대응 순서로 정리했습니다.
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.