바이비트 해킹: Safe 지갑 조사로 확인된 공격 경로
2025년 2월 자산 탈취 사건에서 Safe 개발자 기기와 거래 승인 화면이 어떻게 침해됐는지, 공개 조사로 확인된 사실만 정리했습니다.

목차(4)
2025년 2월 21일, 바이비트의 이더리움 콜드 월렛 한 곳에서 약 14억 6천만 달러의 자산이 탈취됐습니다. 바이비트가 공개한 피해 목록에는 이더리움 401,347개가 포함됩니다. 공격은 외부 다중 서명 지갑 서비스인 Safe{Wallet}을 통한 거래 승인 과정에서 일어났습니다.
확인된 사고 경로
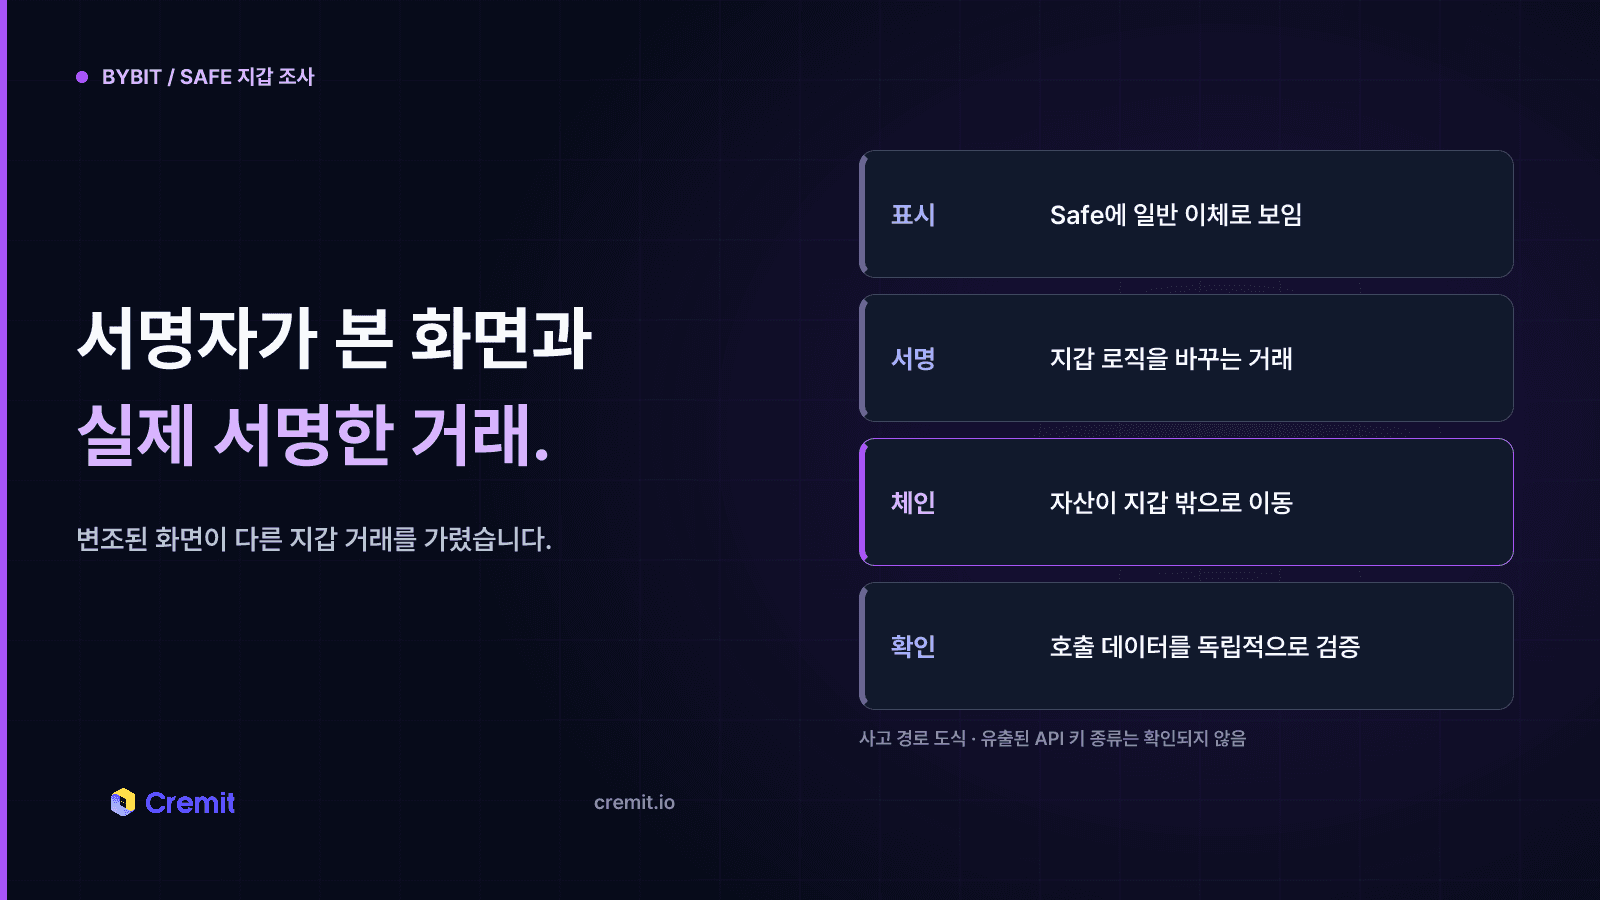
바이비트에 따르면 담당자들이 콜드 월렛에서 웜 월렛으로 자산을 옮기던 중 Safe 화면에 표시된 거래 내용이 조작됐습니다. 서명자들은 평소와 같은 이체를 승인한다고 생각했지만, 실제 거래는 지갑의 스마트 계약 로직을 바꿨습니다. 공격자는 이후 자산을 39개 주소로 옮겼습니다.
바이비트는 후속 조사에서 Safe 개발자의 자격증명이 침해됐다고 밝혔습니다. NCC Group의 기술 분석은 침해된 개발자 기기를 통해 Safe 웹 화면에 악성 JavaScript가 삽입된 경로를 설명합니다. 코드는 바이비트의 거래에만 작동하도록 만들어졌고, 다른 상황에서는 화면이 정상적으로 보였습니다. 바이비트는 자사 인프라가 침해됐다는 증거는 발견되지 않았다고 발표했습니다.
미국 FBI는 북한의 TraderTraitor 조직이 자산 탈취에 관여했다고 발표했습니다. 다만 공개된 조사 자료만으로 Safe 환경에 접근할 때 사용된 자격증명의 정확한 종류를 특정할 수는 없습니다. 이 사건을 ‘API 키 유출 사고’로 단정해서는 안 됩니다.
다중 서명으로도 막지 못한 이유
여러 사람이 서명해도 화면에 보이는 내용과 실제 서명 데이터가 다르면 승인 절차가 무력해집니다. 이번에는 화면이 통상적인 이체를 보여주는 동안 서명된 거래가 지갑 구현 계약을 바꿨습니다. NCC Group은 화면, 서명 데이터, 온체인 계약 변경을 나눠 분석했습니다.
보안팀이 점검할 부분
거래 승인 화면을 운영한다면 배포된 프런트엔드를 변경할 수 있는 개발자 계정, 세션, 배포 자격증명을 먼저 파악해야 합니다. 접근 권한과 변경 이력을 점검하고, 침해 시 폐기 절차를 마련할 필요가 있습니다. 고액 이체는 별도 기기나 경로에서 수신 주소와 호출 데이터를 확인해야 합니다. 어느 한 탐지 도구가 이 사고를 막았을 것이라는 근거는 없습니다.
Cremit은 지원하는 저장소와 공개 웹 표면에서 노출 자격증명을 찾고, 지원하는 유형의 유효성을 확인하며, 담당자를 연결할 수 있습니다. 공개된 사고 자료만으로는 이번 공격에 사용된 접근 수단을 Cremit이 탐지했을지 판단할 수 없습니다.
근거 자료
이어서 읽기
GhostAction 사고 분석: 악성 워크플로가 Git 이력의 키를 수집하는 방식
공개 워크플로 100개의 네 버전과 우버 저장소의 변경 기록을 대조했습니다. Git 이력에서 삭제된 키를 수집하는 경로, 전송 실패를 정상 종료로 처리하는 동작, 자격증명의 권한에 따른 대응 순서를 설명합니다.
노출된 API 키 뒤의 머신 접근을 확인하는 법
노출된 키는 조사 단서입니다. 발급처, 계정, 권한, 사용 작업, 담당자를 찾아 접근 경로를 닫는 순서입니다.
AntV npm 계정 탈취: 악성 버전과 실행 경로 확인하기
Socket과 SafeDep의 조사로 확인된 AntV 관련 npm 악성 버전을 살펴봅니다. 정확한 버전을 대조하고 실행 경로와 호스트에서 노출 가능했던 자격증명 범위를 확인하세요.
다음 글을 메일로 받아보세요
Cremit의 월간 자격증명 보안 브리프. 한 통에 핵심만 담습니다.